

Climb Up a confirmé le 15 octobre 2026 une fuite de données personnelles de ses clients. Dans un communiqué publié sur son site, le réseau de salles d'escalade indique qu'un tiers non autorisé a obtenu des données liées à des dossiers clients. Il dit avoir appris la fuite le 14 octobre 2026, jour où un acteur mettait en vente sur un forum cybercriminel un fichier présenté comme la base clients du réseau, soit environ 151 000 fiches.
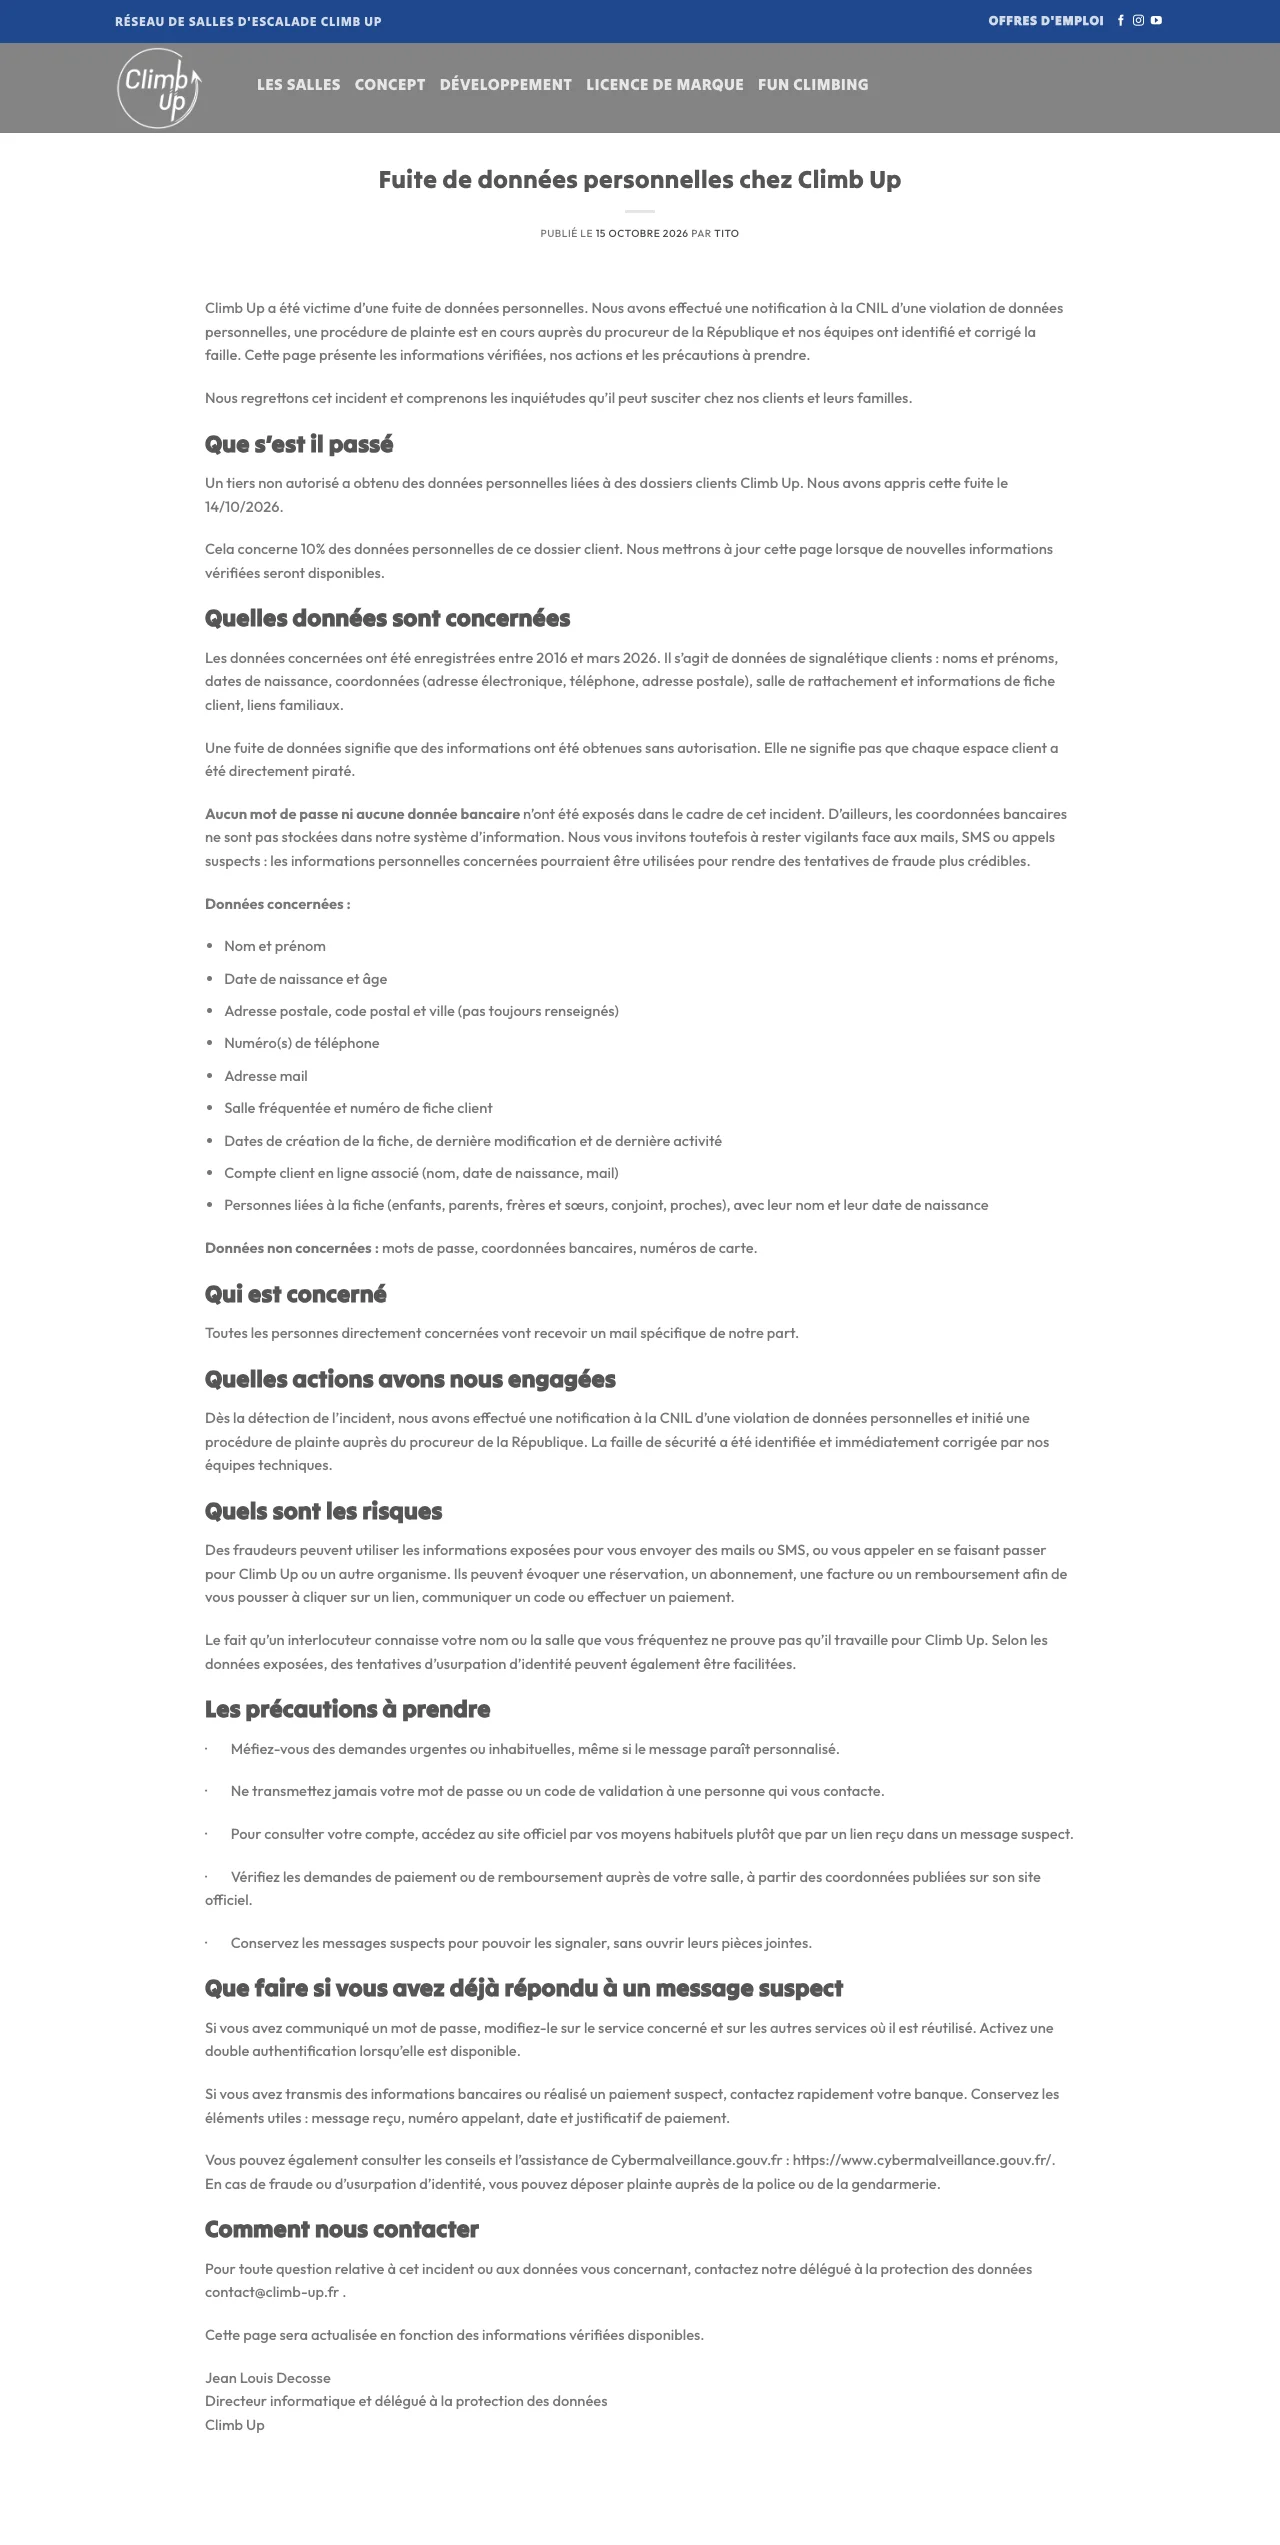
Communiqué publié par Climb Up sur son site le 15 octobre 2026.
Ce que dit Climb Up
Selon le communiqué, la fuite concerne 10 % des données personnelles du dossier client, sans qu'un nombre soit donné. Les données citées ont été enregistrées entre 2016 et mars 2026. Il s'agit des noms, des dates de naissance, des coordonnées (adresse e-mail, téléphone, adresse postale), de la salle fréquentée, des informations de fiche client et du compte en ligne associé. Les personnes liées à la fiche sont aussi concernées : enfants, parents, frères et sœurs, conjoints et proches, avec leur nom et leur date de naissance.
Selon Climb Up, aucun mot de passe ni aucune coordonnée bancaire n'a été exposé. Le réseau dit avoir notifié la Cnil, engagé une procédure de plainte et corrigé la faille. Les personnes concernées doivent recevoir un courriel.
Le communiqué ne mentionne pas la revendication publiée la veille.
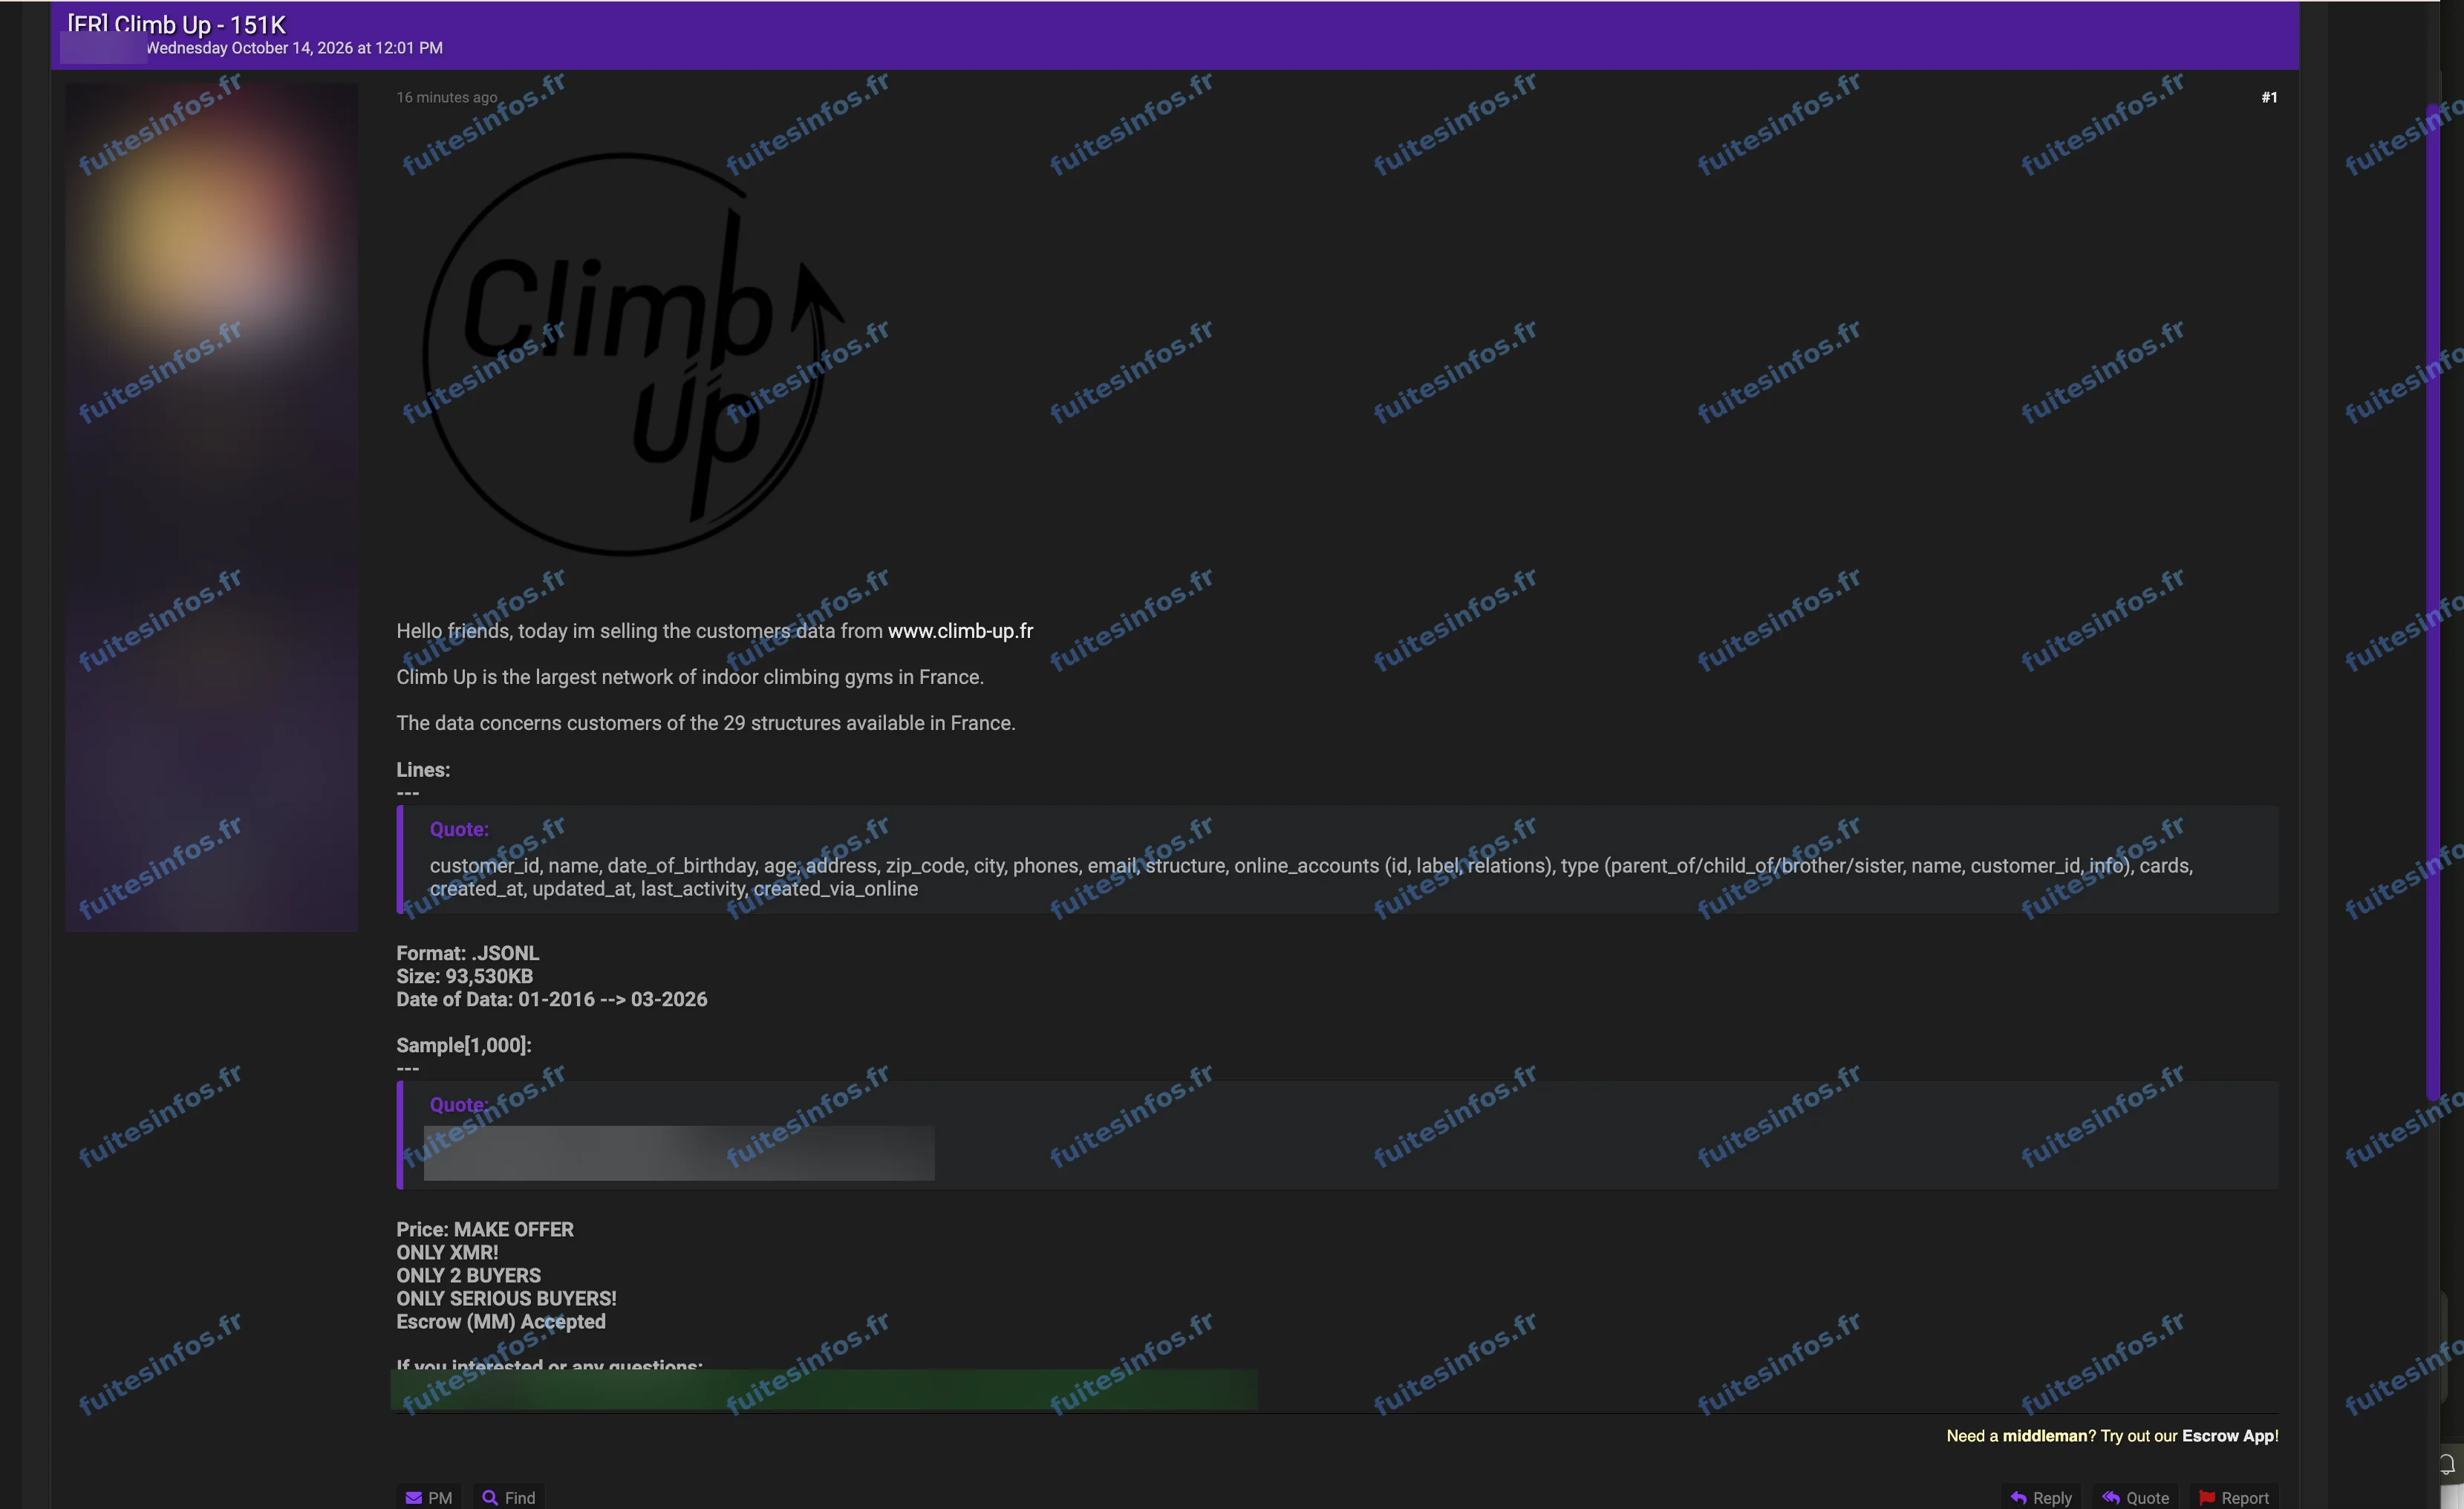
Annonce publiée le 14 octobre 2026, capture masquée.
Ce que contenait l'annonce
Climb Up est un réseau français d'une trentaine de salles d'escalade. D'après l'annonce, le fichier regroupait les clients de 29 salles, sur une période allant de janvier 2016 à mars 2026. Les données étaient proposées au plus offrant, à deux acheteurs au plus. Pour appuyer son annonce, l'acteur a diffusé un échantillon d'un millier de fiches.
Selon l'analyse de Fuites Infos, les catégories citées par le communiqué recoupent celles de cette revendication. L'échantillon porte sur des clients de treize salles, pour l'essentiel sous les enseignes Climb Up et MROC, avec une activité enregistrée jusqu'à la fin mars 2026. Il compte des clients mineurs, dès 11 ans. Il cite aussi, par leurs liens familiaux, plusieurs centaines de proches, en majorité des enfants. Il ne contient ni mot de passe ni moyen de paiement. Le volume de 151 000 fiches n'est pas vérifié.
Pourquoi cette fuite touche les familles des grimpeurs
Les liens familiaux associent des enfants nommés, avec leur date de naissance, à un parent, à son téléphone et à la salle fréquentée. Ce croisement permet de savoir qui grimpe où, avec qui, et à quel âge. Il peut servir à un message crédible se faisant passer pour la salle, pour un renouvellement d'abonnement, une mise à jour de compte ou un remboursement. Le croisement peut aussi servir à se présenter comme un proche ou à cibler des familles. Les coordonnées, actives jusqu'au printemps 2026, peuvent encore être à jour.
Détails techniques :
- Environ 151 000 fiches clients annoncées dans la revendication
- 10 % des données personnelles du dossier client, selon Climb Up
- Données enregistrées entre 2016 et mars 2026, selon Climb Up
- Échantillon d'environ 1 000 fiches issues de treize salles, activité jusqu'à fin mars 2026
- Aucun mot de passe ni moyen de paiement dans l'échantillon
- Cnil notifiée et plainte engagée, selon Climb Up
Données concernées :
- Nom, prénom, date de naissance et âge
- Adresse e-mail et numéro de téléphone
- Adresse postale, ville, code postal
- Salle de rattachement, fiche client et identifiant interne
- Compte client en ligne associé
- Liens familiaux et données de mineurs
Mentions :
Statut Fuites Infos : Confirmée par l'entreprise