

Les personnes inscrites sur BodySwap, un générateur d'images et de vidéos par intelligence artificielle, sont concernées par une fuite de données diffusée le 14 octobre 2026 sur un forum cybercriminel. L'éditeur du service l'attribue à une faille de WordPress. Selon l'analyse de Fuites Infos, la base publiée porte sur environ 10 300 comptes d'utilisateurs, avec leur adresse e-mail et un mot de passe protégé.
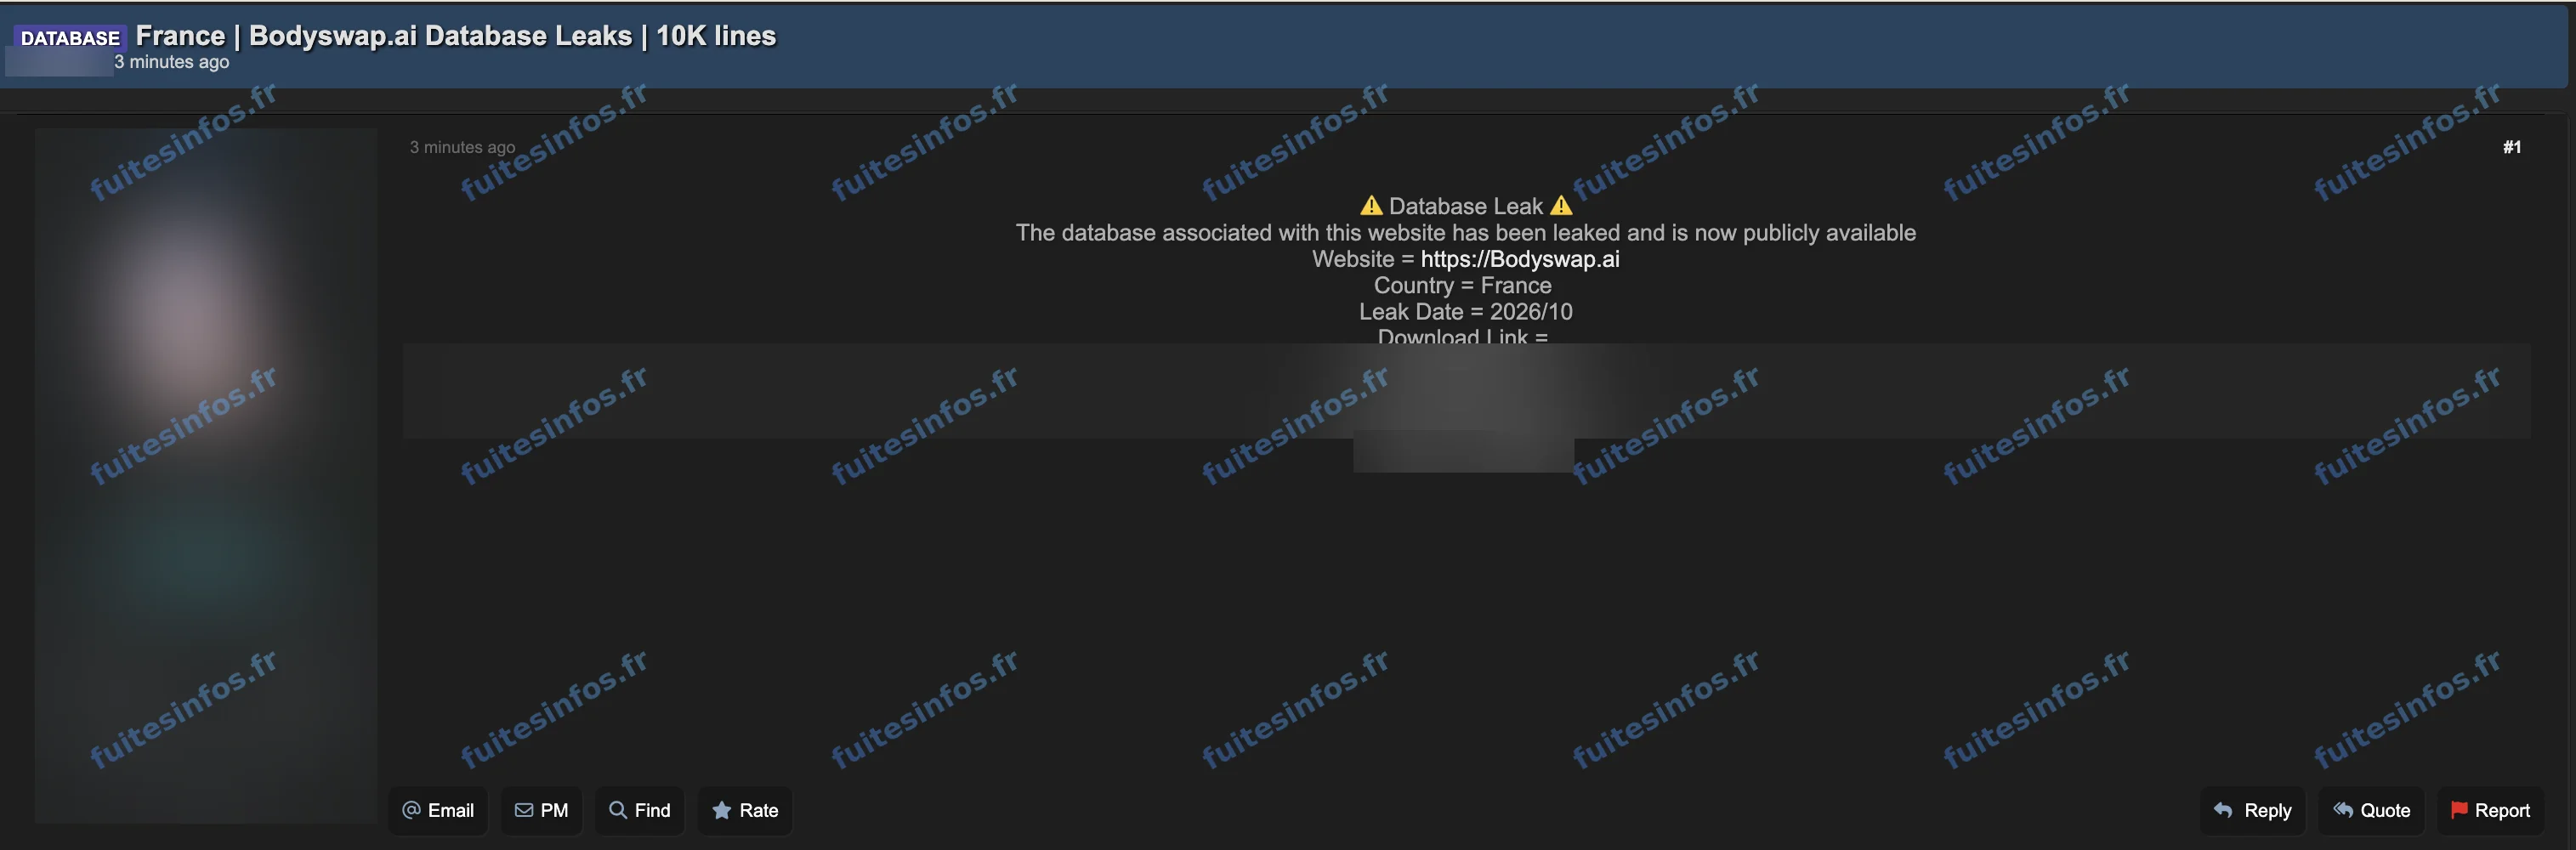
Publication du 14 octobre 2026, pseudonyme de l'auteur et lien de téléchargement masqués.
Ce que contient la base de BodySwap
BodySwap est un service en ligne francophone qui se présente comme non censuré : il propose de retirer des vêtements sur une photo, d'échanger des visages et de produire des contenus pour adultes, contre l'achat de crédits. Selon ses mentions légales, il est édité par une société établie en Irlande. Le 14 octobre 2026, un acteur a annoncé sur un forum cybercriminel la mise en ligne de la base de données du site, décrite comme comptant 10 000 lignes et proposée au téléchargement.
Les données correspondent à un export de la base du site arrêté au 3 août 2026, soit un peu plus de deux mois avant leur publication. Elles couvrent les comptes ouverts depuis septembre 2025. Chaque compte associe un pseudonyme, une adresse e-mail et un mot de passe conservé sous une forme protégée. Pour la plupart des comptes, les adresses IP utilisées pour se connecter figurent aussi.
Près de 800 clients apparaissent en outre avec leur nom et l'historique de leurs achats de crédits. Le site conservait aussi, pour les comptes qui utilisaient réellement le service, le type de générations demandées.
Aucune donnée de carte bancaire ne figure dans la base, ni aucune image produite par les utilisateurs. Elle contient en revanche des clés d'accès aux services de paiement de l'éditeur.
Pourquoi les utilisateurs de BodySwap sont exposés
Pour les personnes concernées, le problème ne tient pas seulement au volume. Une adresse e-mail rattachée à un compte sur un service de ce type, avec la trace de son usage et de ses achats, touche directement à la vie privée. Beaucoup d'inscrits préféreraient qu'elle ne circule pas.
Ces adresses peuvent aussi servir à des messages frauduleux se faisant passer pour BodySwap, d'autant plus crédibles qu'ils pourraient citer un pseudonyme ou un achat réel. Les mots de passe ne sont pas lisibles directement. Un mot de passe simple, réutilisé sur d'autres sites, reste toutefois exposé à des tentatives de déchiffrement.
Ce que répond l'éditeur de BodySwap
Notifié de la publication, l'éditeur de BodySwap a demandé le retrait de l'information. Dans sa réponse du 15 octobre 2026, il attribue cette fuite de données à une faille de WordPress signalée en juillet 2026, dite « WP2Shell ». Il indique avoir pris depuis toutes les mesures, dont la restauration d'une sauvegarde et une mise à jour du site. Il déclare aussi n'avoir détecté aucune fuite de données, et ne se prononce ni sur le nombre de comptes ni sur les données concernées.
Cette réponse vaut reconnaissance indirecte de l'incident. Les données analysées s'arrêtent au 3 août 2026, après l'alerte publiée sur cette faille le 23 juillet. Corriger la faille ne fait pas disparaître la copie diffusée en octobre.
Mise à jour du 17 octobre 2026
Dans une seconde réponse, reçue le 17 octobre 2026, l'éditeur de BodySwap maintient sa demande de retrait de cet article et menace d'une action en justice pour diffamation à défaut de rectification. Il confirme la présence d'adresses e-mail et de mots de passe protégés par hachage, ainsi que l'association d'une adresse e-mail à la date et au module de génération utilisés. Il conteste en revanche la présence d'adresses postales, de noms et prénoms, et de données de paiement, et attribue l'incident à une faille WordPress générique plutôt qu'à une attaque visant spécifiquement BodySwap.
Une nouvelle vérification de ces données confirme chacun de ces points. Une adresse postale figure pour 22 commandes. Elle figure aussi pour 5 comptes. Un nom et un prénom réels figurent pour 775 des 776 comptes clients déjà mentionnés plus haut. Un montant et, pour la plupart des commandes, une référence de transaction figurent également, sans qu'aucun numéro de carte bancaire n'y soit associé, ce que cet article n'a jamais affirmé.
Détails techniques :
- 10 309 comptes d'utilisateurs concernés
- Comptes ouverts de septembre 2025 au 3 août 2026, date à laquelle s'arrêtent les données
- Volume annoncé dans la publication : 10 000 lignes
- Aucune donnée de carte bancaire
Données concernées :
- Pseudonymes et identifiants de compte
- Adresses e-mail
- Mots de passe (hachés)
- Noms complets des clients
- Adresses IP et données d'appareil
- Historique de commandes et montants
- Adresses web
- Clés d'accès aux services de paiement de l'éditeur
- Adresses postales
Mentions :
Statut Fuites Infos : Confirmée