

Le Grand Orient de France a annoncé le 15 octobre 2026 avoir déposé plainte après la diffusion en ligne de documents qui lui sont attribués. Une archive présentée comme une première partie avait été mise en ligne le 11 octobre 2026 sur un forum cybercriminel par un auteur qui se réclame de deux groupes hacktivistes. L'obédience maçonnique est une association loi 1901 dont le siège est à Paris.
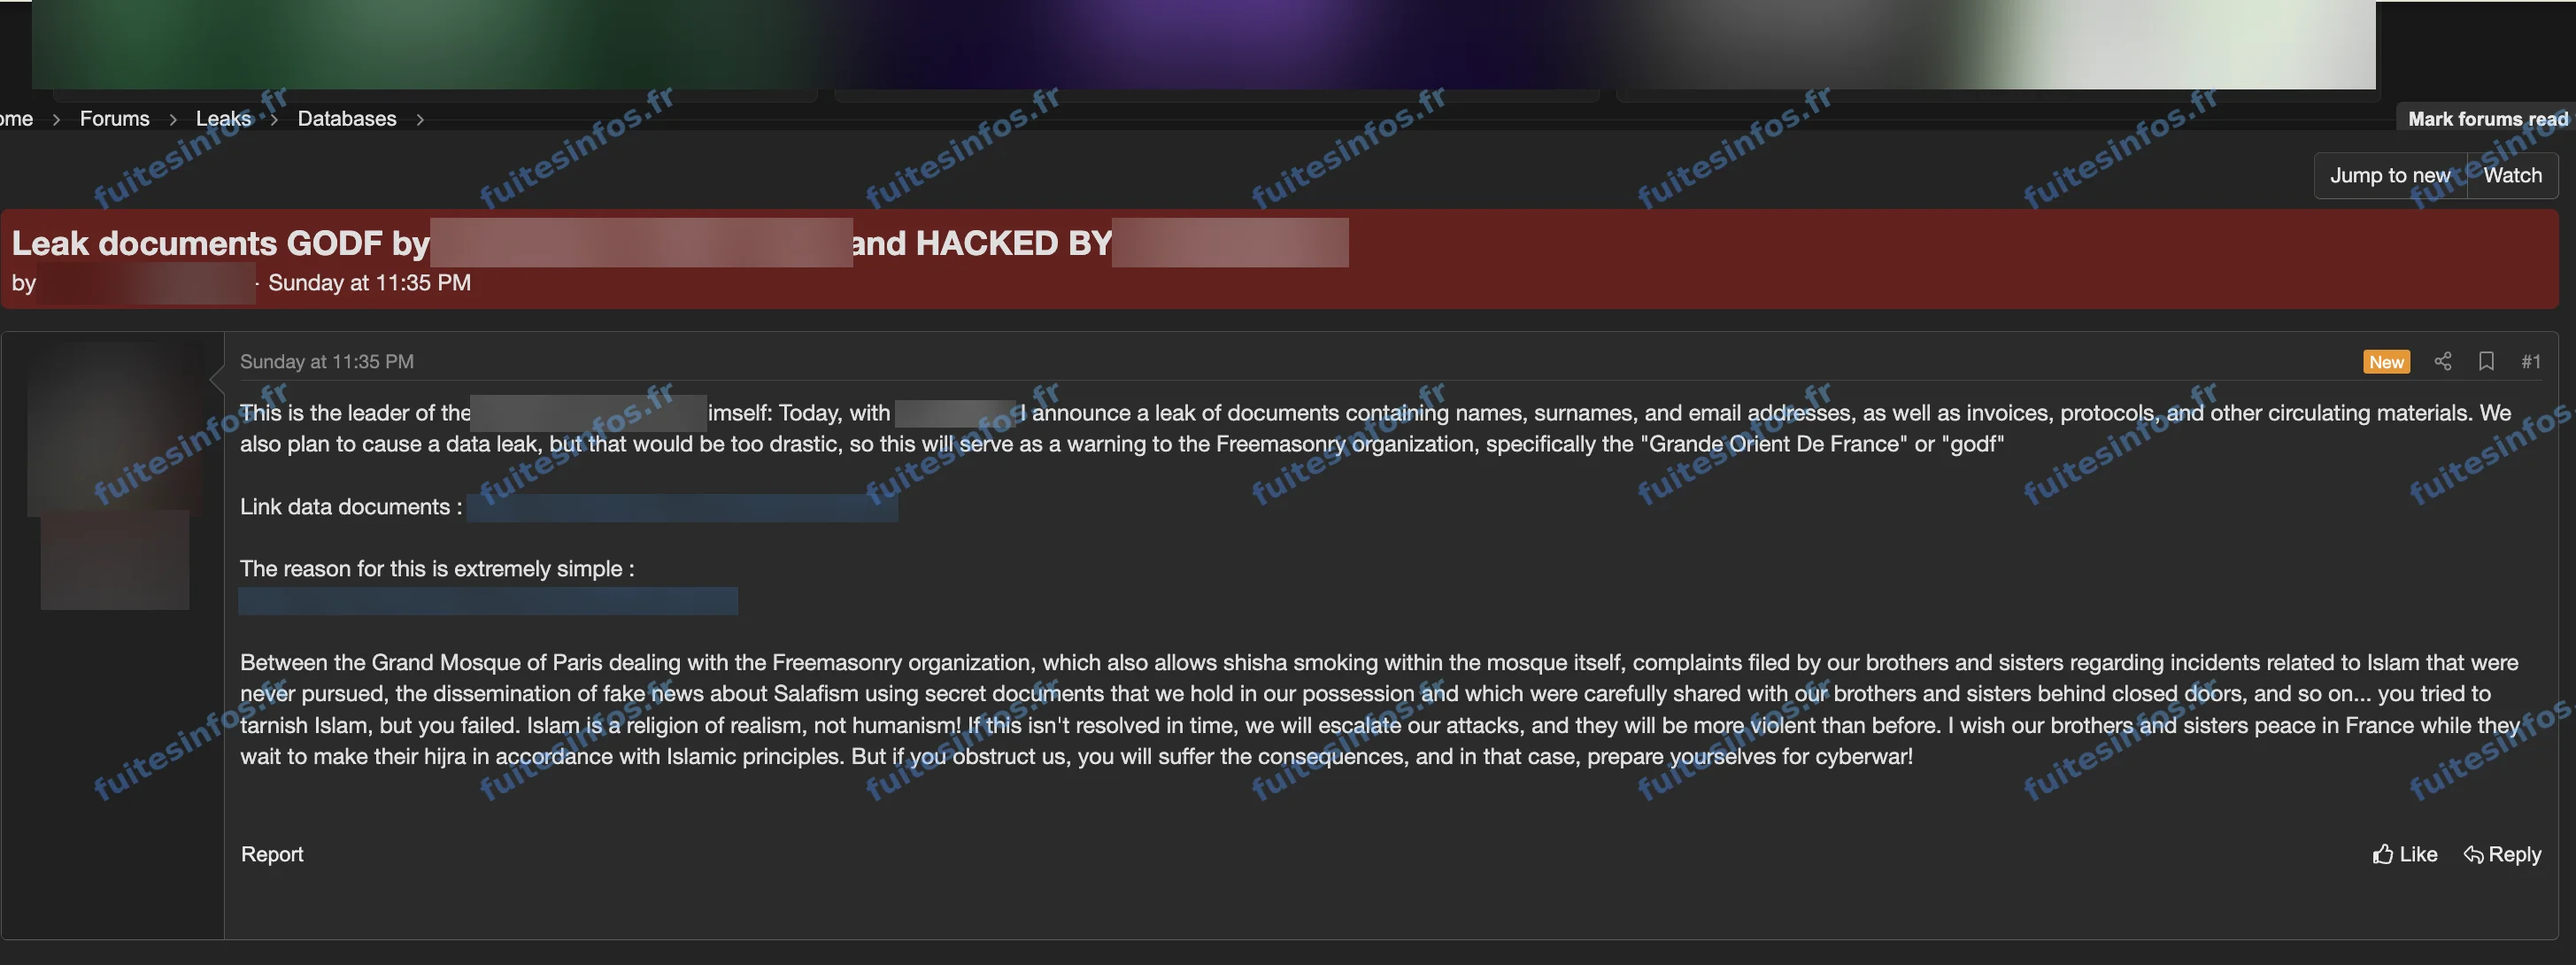
Message publié le 11 octobre 2026 sur un forum cybercriminel.
Ce que dit le Grand Orient de France
Dans un communiqué publié sur son site, l'obédience indique que des documents qui lui sont attribués circulent en ligne. Elle précise qu'une enquête est en cours. Elle affirme que ses systèmes d'information centraux, protégés par une double authentification, n'ont pas été compromis. Elle qualifie une part importante des fichiers diffusés de documents non sensibles, comme des communiqués, des discours, des circulaires et des documents conventuels. Elle ne commentera pas davantage leur contenu tant que l'enquête est en cours. Le communiqué ne mentionne ni la revendication ni l'archive.
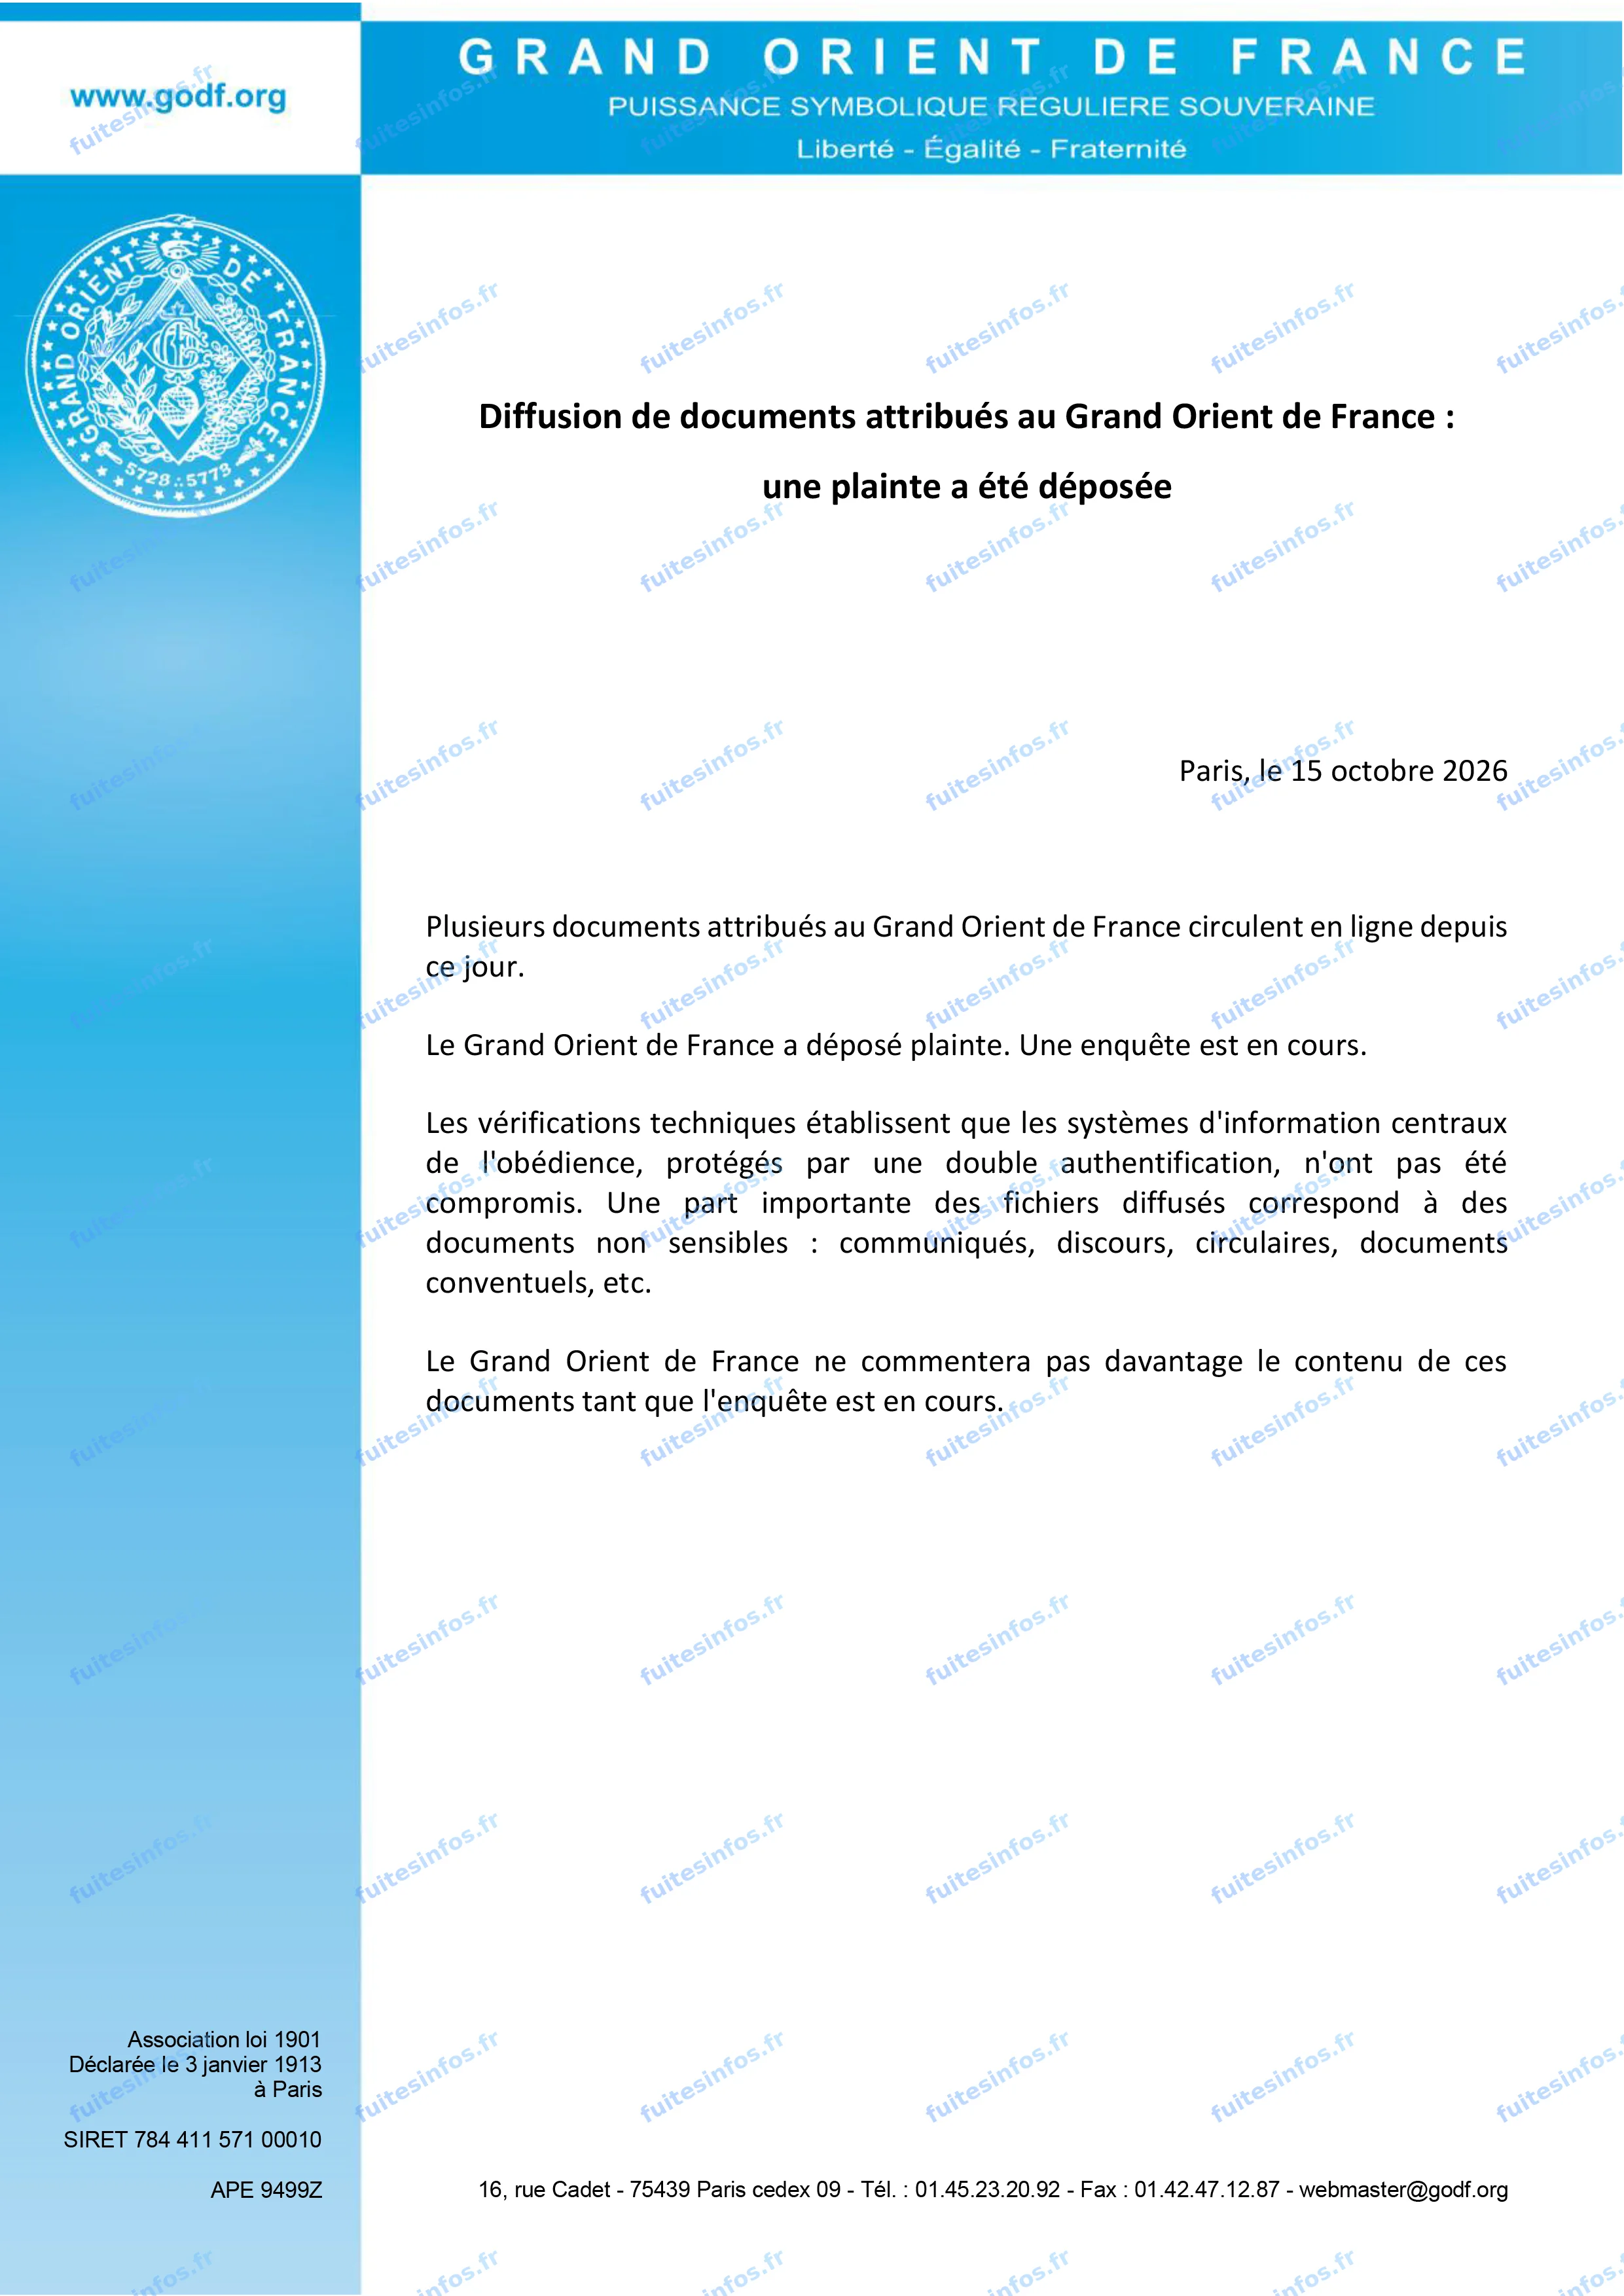
Communiqué du Grand Orient de France daté du 15 octobre 2026.
Ce que contiennent les documents diffusés
Selon la revendication, l'archive contiendrait des noms, des prénoms et des adresses électroniques, ainsi que des factures, des protocoles et d'autres documents internes. L'auteur présente cette publication comme un avertissement adressé à l'obédience, sur fond de griefs religieux, et menace d'attaques plus violentes.
Selon l'analyse de Fuites Infos, cette archive réunit 737 fichiers, pour l'essentiel des documents de l'instance dirigeante de l'obédience datés de 2021 à octobre 2026 : circulaires adressées aux loges, comptes rendus de séances, comptes annuels, rapports d'activité, agendas et discours. Une large majorité de ces documents n'est pas publiée sur le site de l'obédience. Ils nomment de nombreux membres, responsables et salariés et contiennent un peu plus de 200 adresses électroniques. Aucune facture n'a été relevée dans les documents lisibles, douze pièces numérisées n'ayant pas de couche texte. Les pièces les plus récentes datent du 9 octobre 2026, deux jours avant la mise en ligne.
Pourquoi cette exposition est sensible pour les membres
Être cité comme membre ou responsable d'une loge révèle une appartenance que beaucoup choisissent de garder discrète. Le RGPD classe ce type d'information parmi les opinions philosophiques, une catégorie de données qu'il protège plus étroitement que de simples coordonnées. Associés à des adresses électroniques et à des fonctions dans l'obédience, ces éléments peuvent servir à des messages frauduleux se faisant passer pour le Grand Orient de France, ou à cibler nommément des personnes dans un contexte où l'auteur de la publication tient des propos hostiles.
La publication ne porte, à ce stade, que sur une première partie : le contenu d'éventuelles parties suivantes n'est pas connu.
Données concernées :
- Noms et prénoms
- Adresses électroniques et numéros de téléphone
- Fonctions au sein de l'obédience
- Appartenance maçonnique
- Documents internes
- Coordonnées bancaires d'organisations figurant sur des formulaires
Mentions :
Statut Fuites Infos : Confirmée