

Les usagers des services en ligne de la Région Hauts-de-France sont concernés par une fuite de données. La collectivité a signalé le 2 octobre 2026 une cyberattaque chez son prestataire ATEXO, qui a écrit aux usagers le 6 octobre. Entre-temps, une base présentée comme issue de trois plateformes de la Région a été diffusée gratuitement sur un forum cybercriminel. Elle porterait sur environ 695 000 personnes distinctes.
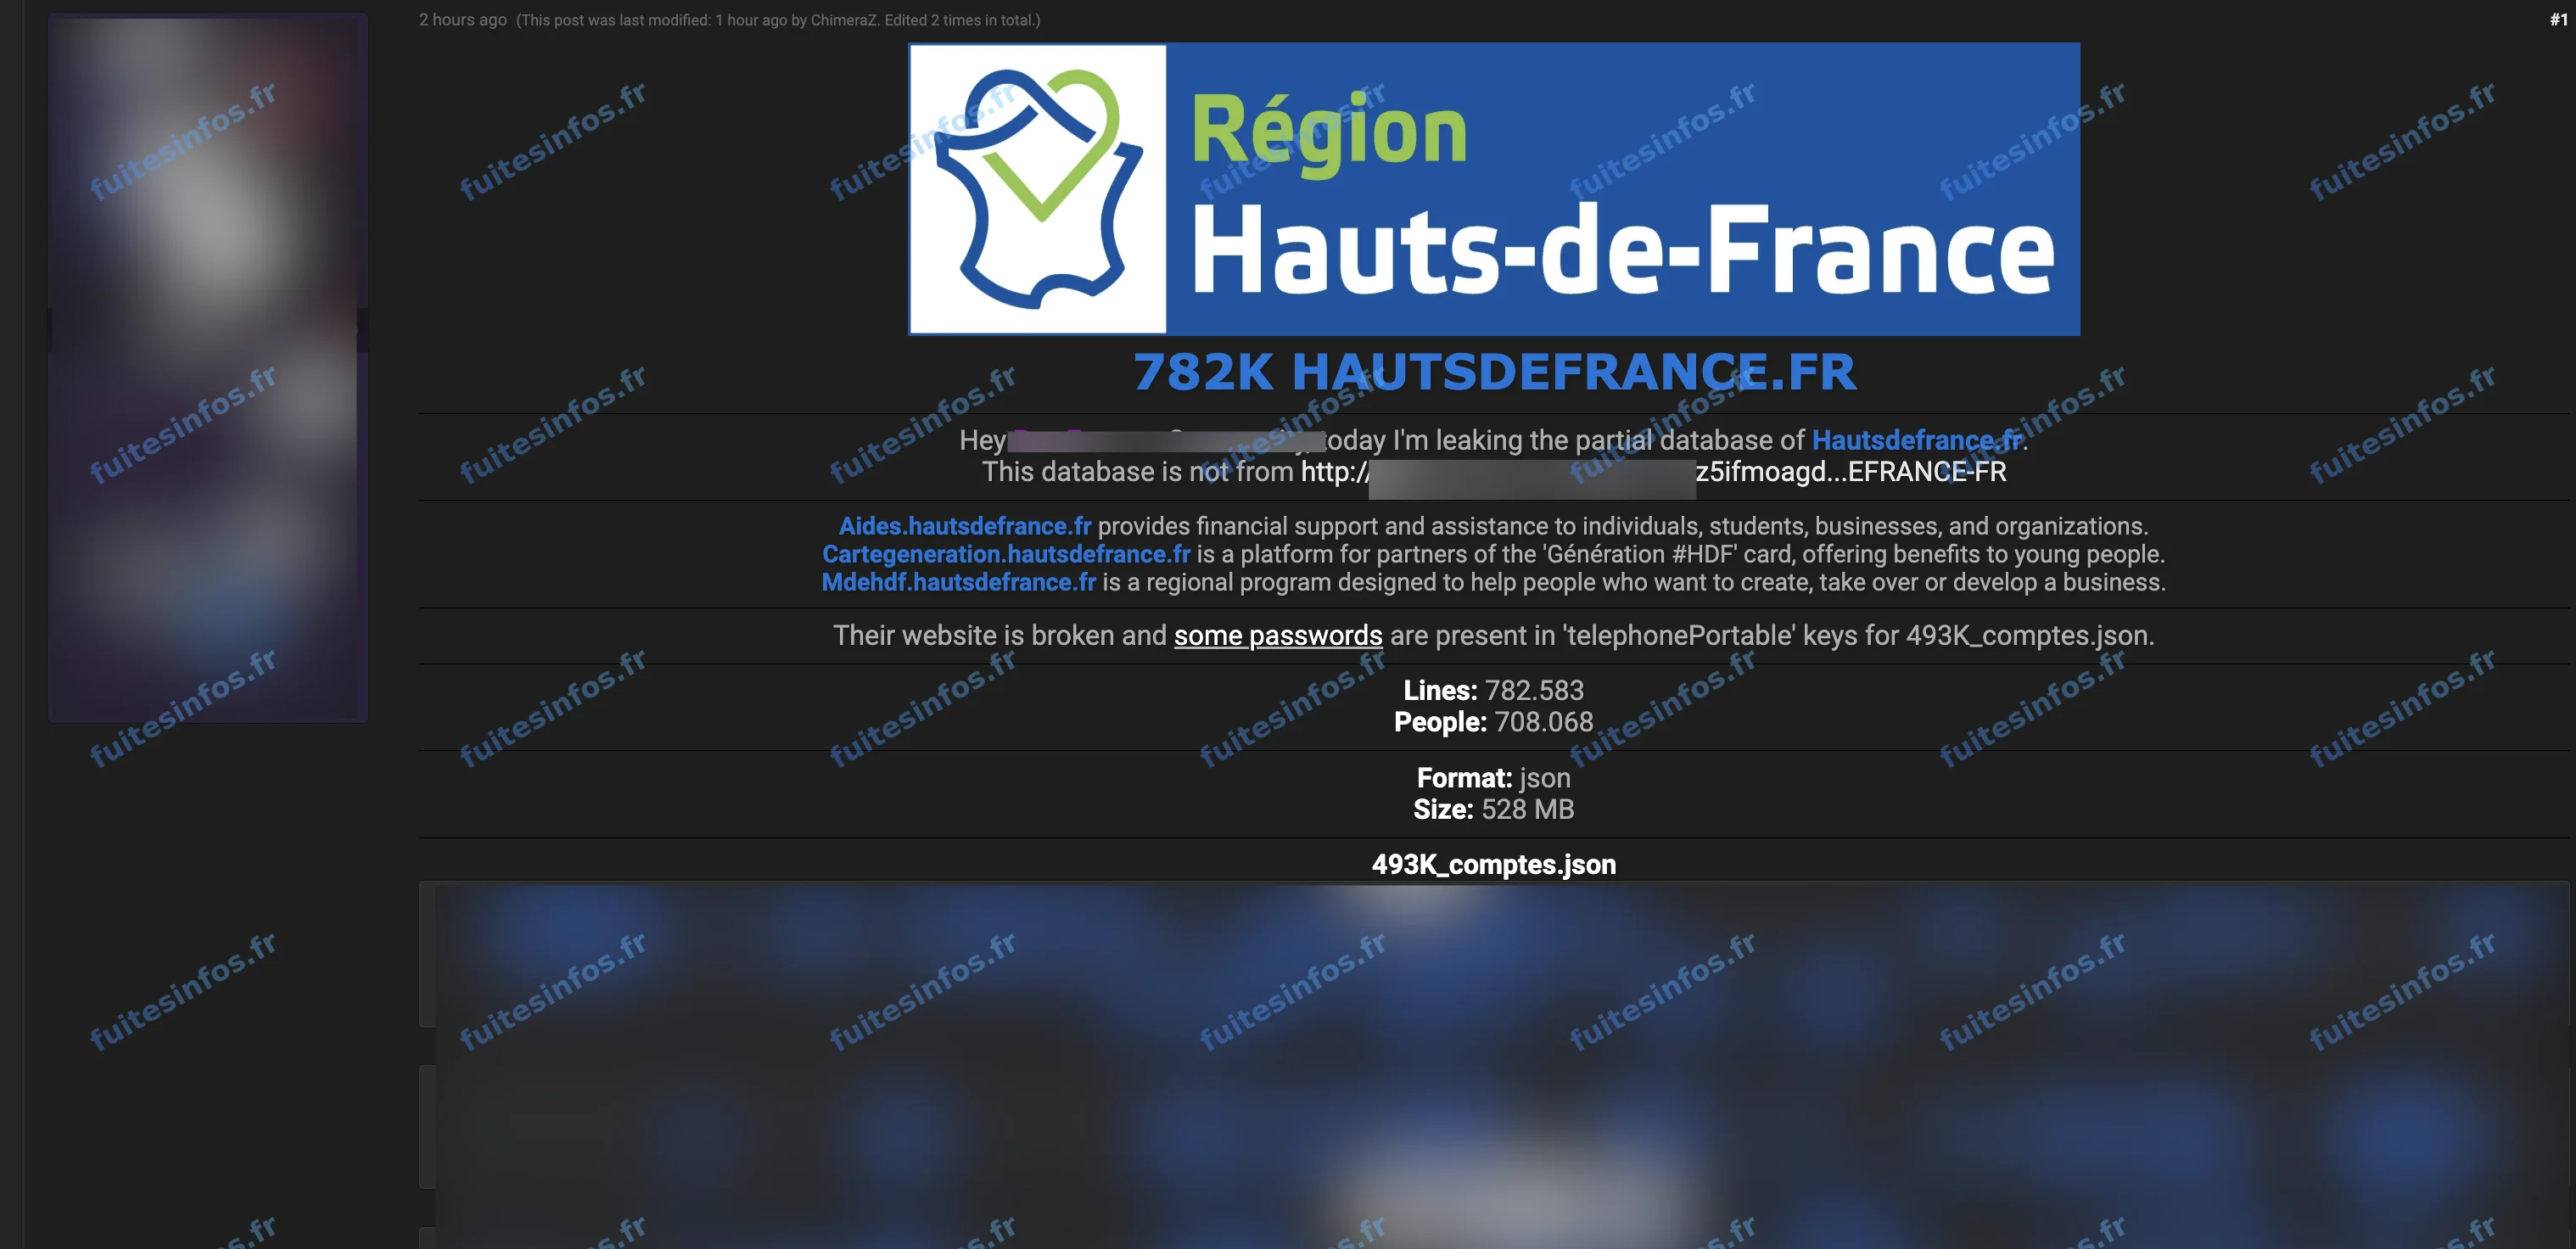
Diffusion publiée le 3 octobre 2026 sur un forum cybercriminel.
Ce que la Région Hauts-de-France et ATEXO ont annoncé
La Région Hauts-de-France, qui couvre l'Aisne, le Nord, l'Oise, le Pas-de-Calais et la Somme, a d'abord informé certaines personnes d'un incident chez ATEXO, qui traite des données pour son compte. Elle confirmait le nom, le prénom et l'adresse électronique parmi les données susceptibles d'avoir été compromises, sans chiffre ni service nommé.
Le 6 octobre, ATEXO a écrit directement aux usagers de la Plateforme des aides régionales, dont elle est l'éditeur. Elle s'y dit « responsable de cette situation ». Selon ATEXO, le piratage a été découvert le 1er octobre. Il a combiné un compte utilisateur piraté et une faille logicielle exploitée à l'aide d'un robot. ATEXO affirme que seuls le nom, le prénom et l'adresse électronique ont été exposés. Elle exclut les pièces des dossiers, les coordonnées bancaires et les mots de passe. Elle a changé le mot de passe de tous les utilisateurs, corrigé la faille et prévoit une double authentification. La Région a notifié la CNIL. Le courrier ne donne aucun nombre de personnes et ne dit rien de la diffusion.
Trois services de la Région dans la base diffusée
Le dépôt du 3 octobre compterait environ 782 000 lignes, issues de trois services. Le portail des aides régionales y figurerait avec les comptes de ses usagers : nom, prénom, adresse électronique. La Carte Génération #HDF, l'aide de rentrée des lycéens et des apprentis, y apparaîtrait avec plus de 120 000 achats de la rentrée 2026 : nom du bénéficiaire, numéro de carte, montant. La Maison des entrepreneurs Hauts-de-France y serait présente avec des dossiers d'accompagnement de créateurs et de repreneurs d'entreprise. Selon l'auteur de la diffusion, des mots de passe figureraient aussi dans le champ du téléphone de certains comptes, saisis par erreur.
Toutes ces personnes ont un lien réel avec la Région : un faux message évoquant un dossier d'aide, une recharge de carte ou un versement leur paraîtrait légitime. Les bénéficiaires de la Carte Génération sont en grande partie des lycéens mineurs.
Le courrier d'ATEXO ne porte que sur la Plateforme des aides régionales. Les achats de la carte et les dossiers des porteurs de projet relèvent d'autres applications. Le 3 octobre, la Région a par ailleurs signalé une cyberattaque visant la plateforme de la Carte Génération, gérée par Docaposte. À ce stade, ni la Région ni ATEXO n'ont confirmé le lien entre la diffusion du 3 octobre et l'attaque annoncée.
Détails techniques :
- Environ 782 000 lignes, environ 695 000 personnes distinctes estimées
- Comptes du portail des aides régionales, achats de la Carte Génération (rentrée 2026), dossiers d'accompagnement de la Maison des entrepreneurs, comptes de commerces partenaires
- Données les plus récentes datées du 1er octobre 2026
- Attaque découverte le 1er octobre 2026 selon ATEXO
- Mots de passe probables sur quelques centaines de comptes, saisis dans un champ non prévu
Données concernées :
- Nom et prénom
- Civilité
- Adresse e-mail
- Numéro de téléphone (quelques comptes)
- Identifiant de connexion et identifiants internes
- Mots de passe (quelques centaines de comptes)
- Profils et droits d'accès
- Numéro de Carte Génération
- Historique et montant des achats
- Données de mineurs
- Données professionnelles
- Rendez-vous d'accompagnement
- Descriptions libres des projets
Mentions :
Statut Fuites Infos : Confirmée par l'entreprise