

Mise à jour du 8 octobre 2026. Le Conservatoire national des arts et métiers, le Cnam, a précisé l'incident de sécurité numérique qu'il avait annoncé à ses élèves. Dans une foire aux questions publiée sur son site, l'établissement indique avoir détecté l'incident le 2 octobre 2026. Selon lui, des personnes malveillantes ont pu extraire des données concernant un grand nombre de ses élèves et anciens élèves. Les données concernées seraient limitées à l'état civil (nom, prénom, date et lieu de naissance) et à la date de première inscription. Dans un courriel envoyé le 8 octobre 2026, le Cnam indique avoir saisi la CNIL et annonce le dépôt d'une plainte.
Le Cnam précise qu'aucune donnée bancaire ni coordonnée personnelle (adresse, téléphone, courriel) n'a été divulguée. Il exclut aussi les résultats, les diplômes et le parcours de formation. Les élèves et anciens élèves, c'est-à-dire les personnes qui suivent ou ont suivi une formation dans l'établissement, sont concernés. Le Cnam ne communique aucun volume. Établissement public d'enseignement supérieur dédié à la formation professionnelle des adultes, il est présent à Paris et dans un réseau de centres en région et outre-mer.
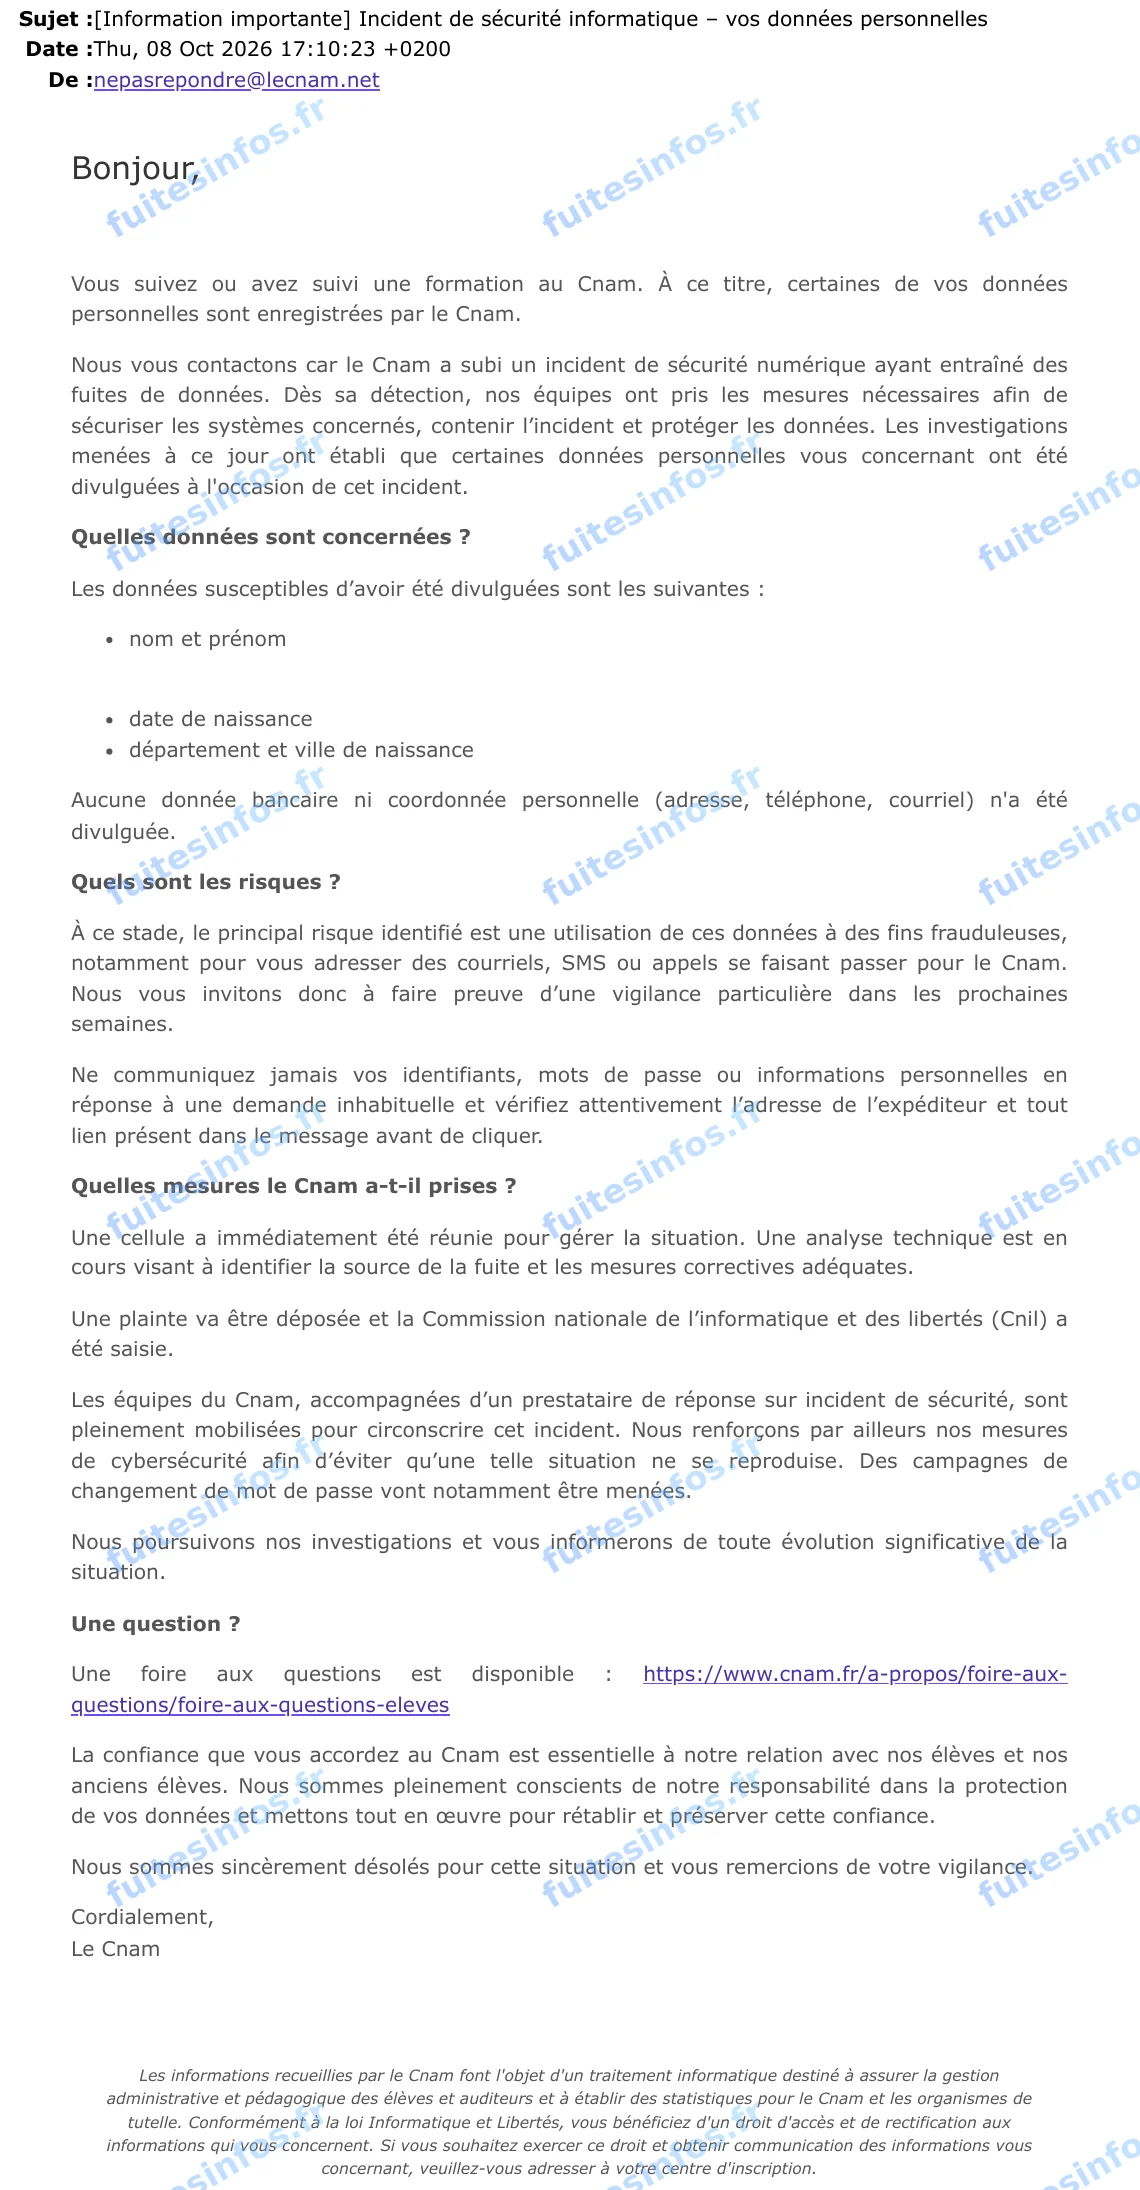
Courriel de notification du Cnam à ses élèves, envoyé le 8 octobre 2026.
Ce que déclare le Cnam
L'établissement indique avoir immédiatement réuni une cellule pour gérer la situation. Ses équipes sont accompagnées d'un prestataire de réponse à incident. Une analyse technique doit identifier la source de la fuite. La CNIL a été saisie, et une plainte est annoncée. Des campagnes de changement de mot de passe sont prévues dans le cadre du renforcement de sa sécurité.
Le Cnam met en garde contre les courriels, SMS ou appels qui se feraient passer pour lui. Il invite à ne jamais communiquer d'identifiants, de mots de passe ou d'informations personnelles en réponse à une demande inhabituelle.
Ce que revendiquait l'acteur
Le 2 octobre 2026, un acteur avait mis en vente sur un forum cybercriminel ce qu'il présentait comme la base de données du Cnam. Le dépôt était présenté comme contenant 882 918 lignes, soit 289 Mo. L'acteur annonçait environ 773 000 identifiants d'apprenants distincts. Selon la publication, il porterait sur l'état civil des auditeurs : nom, nom d'usage, prénom, date, département et commune de naissance. S'y ajouteraient un identifiant interne, parfois l'identifiant national étudiant, le centre de rattachement et la date de création du dossier, sans coordonnées annoncées. Un échantillon était diffusé sur le forum à l'appui de l'annonce.
Selon l'analyse de Fuites Infos, les catégories d'état civil déclarées par le Cnam correspondent à des colonnes de l'échantillon publié avec cette mise en vente, et la date de première inscription paraît correspondre à sa date de création de dossier. L'incident a par ailleurs été détecté le jour même de la mise en vente. Ces concordances rapprochent les deux, sans que le Cnam nomme la mise en vente. Les volumes annoncés restent ceux de la revendication.
Des données d'identité exploitables sans coordonnées
Un nom, une date et un lieu de naissance donnent une base exploitable pour des tentatives d'usurpation d'identité ou pour des messages frauduleux plus crédibles, se présentant par exemple comme le Cnam. L'absence de coordonnées réduit certains usages directs, mais ces données peuvent être croisées avec d'autres fuites pour retrouver un contact.
Le même jour, le même acteur a diffusé gratuitement une seconde base, présentée comme celle d'ADAGE, le portail du Cnam consacré à l'agrément des enseignants et des intervenants. En janvier 2026, selon la presse spécialisée, un autre groupe affirmait détenir des données de plus de 10 000 personnels du Cnam, un périmètre distinct.
Détails techniques :
- Incident de sécurité numérique détecté le 2 octobre 2026, selon le Cnam
- Élèves et anciens élèves notifiés, CNIL saisie, plainte annoncée
- Prestataire de réponse à incident mobilisé, selon l'établissement
- 882 918 lignes et 289 Mo annoncés par l'acteur
- Environ 773 000 identifiants d'apprenants distincts annoncés par l'acteur
- Échantillon publié à l'appui de la mise en vente
Données concernées :
- Nom complet
- Nom d'usage
- Prénom
- Date de naissance
- Département de naissance
- Commune de naissance
- Identifiant interne
- Identifiant national étudiant
- Centre de rattachement
- Date de création du dossier
- Dossier scolaire ou étudiant
Mentions :
Statut Fuites Infos : Confirmée par l'entreprise