

Les stagiaires de la formation professionnelle rémunérés par la Région Centre-Val de Loire sont concernés par une fuite de données que la collectivité a confirmée le 8 octobre 2026. Selon la Région, environ 5 400 personnes sont touchées. Vingt d'entre elles sont mineures.
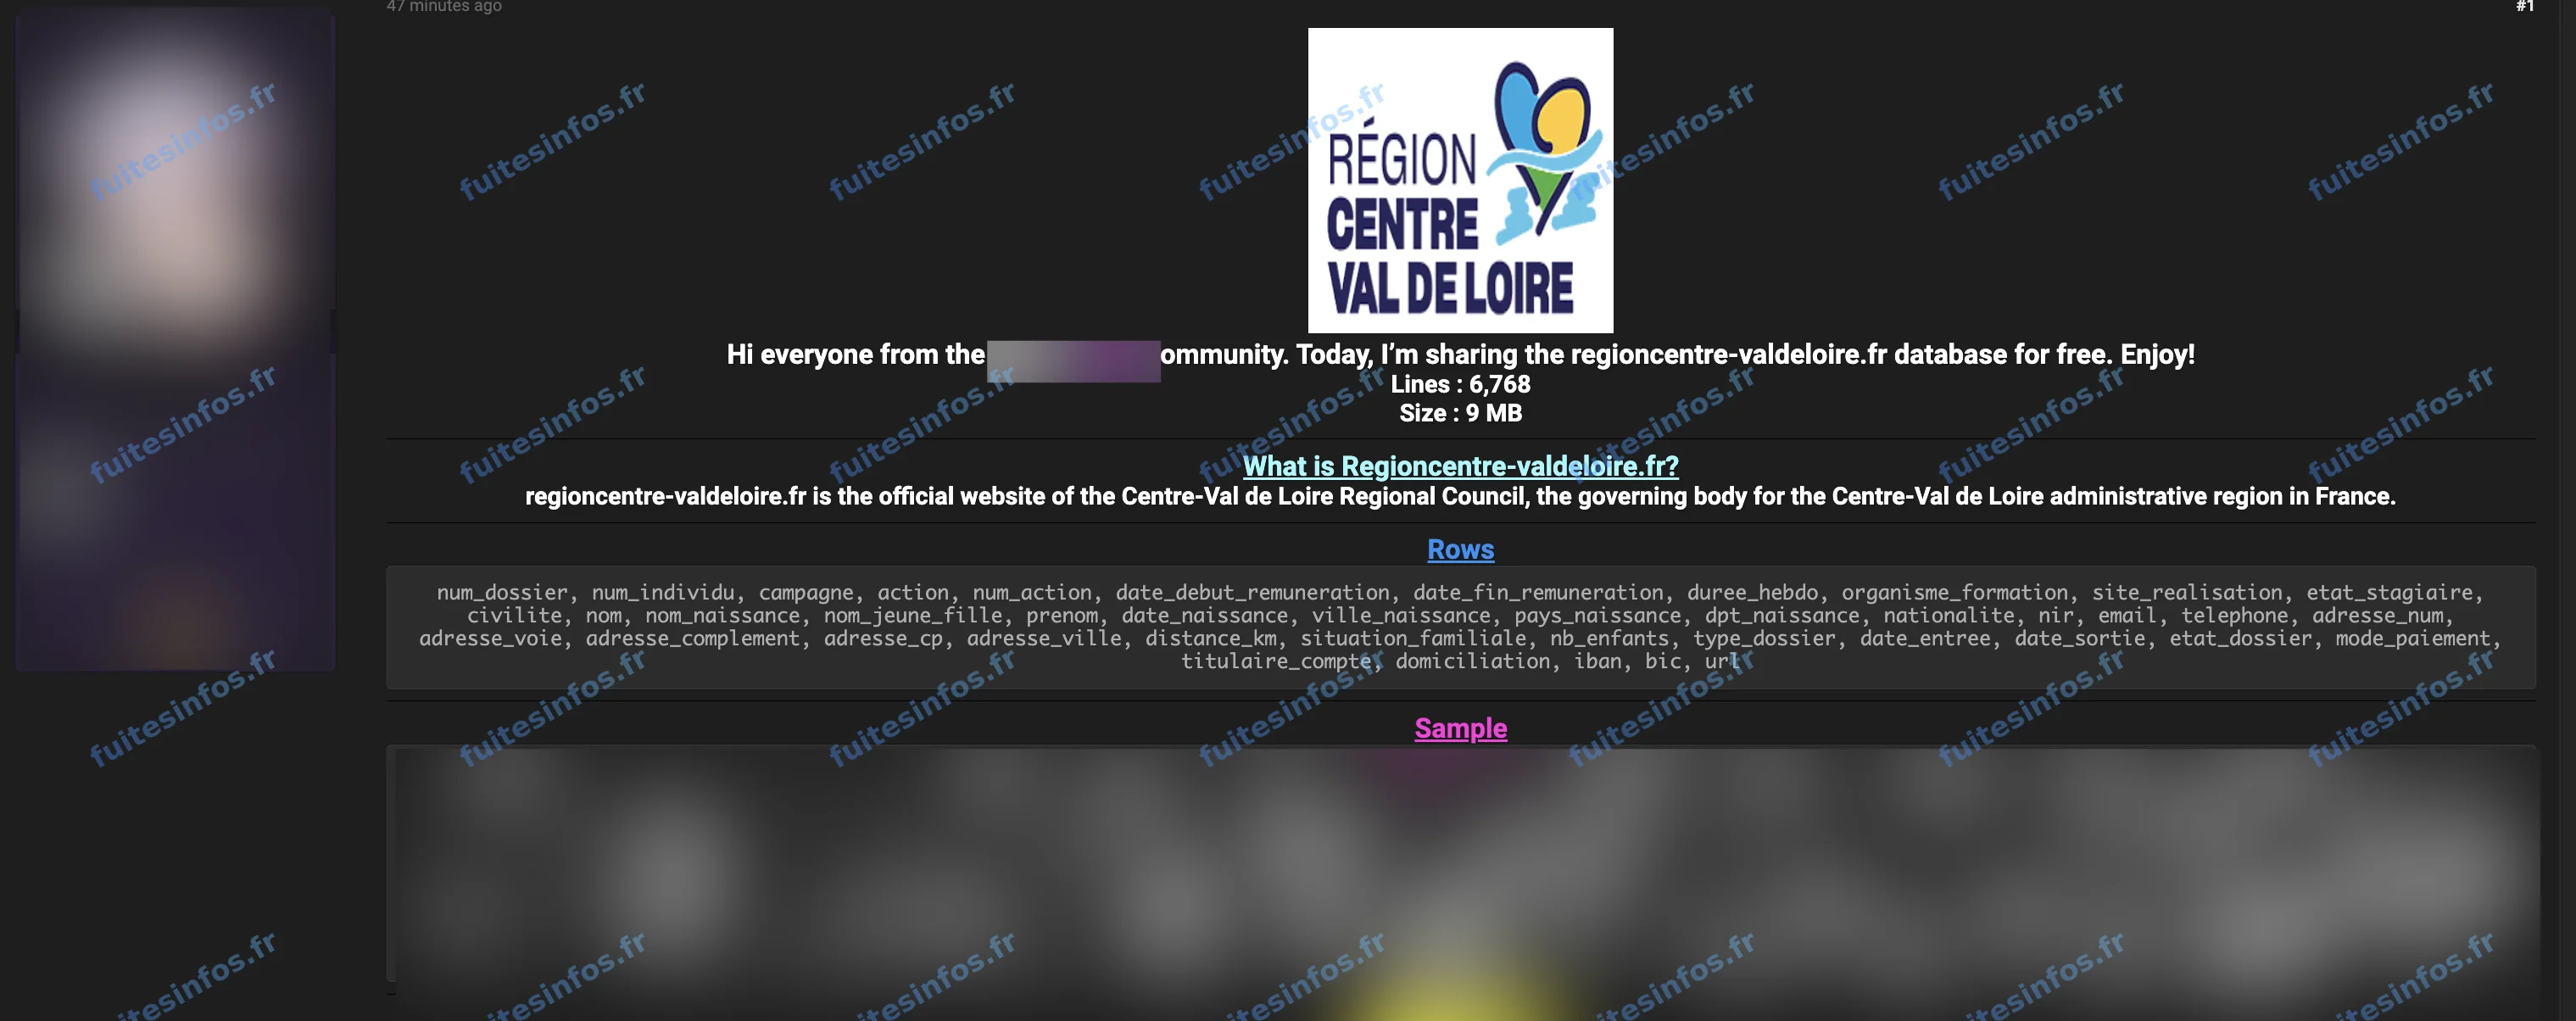
Revendication publiée le 30 septembre 2026 sur un forum cybercriminel.
La Région Centre-Val de Loire situe la fuite chez un prestataire
Contactée par La République du Centre, la Région indique qu'une fuite de données a été identifiée chez l'un de ses prestataires le 30 septembre 2026. Ce prestataire n'est pas nommé. La collectivité précise qu'une notification à la CNIL et un dépôt de plainte ont été effectués dès le lendemain. Toutes les personnes concernées ont été informées le 8 octobre 2026, avec des éléments d'information et de conseil. La Région dit aussi avoir mis en place un plan de gestion de crise, avec l'appui du CSIRT CybeRéponse, qui a fait le relais auprès de l'ANSSI.
Le même 30 septembre, un acteur avait diffusé gratuitement sur un forum cybercriminel une base présentée comme issue de la plateforme en ligne qui gère la rémunération de ces stagiaires. Il annonçait 6 768 lignes. Selon l'analyse de Fuites Infos, ces lignes portent sur environ 5 400 personnes distinctes.
Ce que contiennent les dossiers des stagiaires
Les dossiers réunissent l'identité complète des stagiaires : nom, date et lieu de naissance, nationalité et numéro de sécurité sociale. S'y ajoutent leurs coordonnées (adresse postale, e-mail, téléphone) et les coordonnées bancaires du compte sur lequel la rémunération est versée, avec l'IBAN et le BIC. La situation familiale et le parcours de formation figurent également. Les dossiers s'étendent de 2017 à l'été 2026.
Deux groupes de personnes rendent cette fuite plus délicate. Parmi les stagiaires concernés figurent des personnes suivant une formation en détention. Y figurent aussi des personnes qui étaient mineures au moment de leur entrée en formation.
Réunis dans un même dossier, le numéro de sécurité sociale, l'identité et l'IBAN permettent de se faire passer pour une personne auprès d'un organisme, ou de préparer des messages frauduleux très crédibles au nom de la Région ou d'un organisme de formation, par exemple pour réclamer un changement de coordonnées bancaires.
Données concernées :
- Nom complet et civilité
- Date et lieu de naissance
- Nationalité
- Numéro de sécurité sociale
- Adresse e-mail
- Numéro de téléphone
- Adresse postale et code postal
- IBAN, BIC et coordonnées bancaires
- Situation familiale
- Parcours de formation
- Données de personnes mineures
- Données sensibles
- Identifiant interne
- Adresses web
Mentions :
Statut Fuites Infos : Confirmée par l'entreprise