

Un fichier présenté comme la base des patients d'Alaxione, éditeur français d'agendas médicaux, a été mis en vente le 28 septembre 2026 sur un forum cybercriminel. Dans une seconde annonce publiée le soir même, le vendeur a élargi sa revendication à 16 221 383 personnes et 168 centres médicaux, dont 67 centres Point Vision selon lui. L'échantillon qu'il a mis en ligne établit que des données de patients de Point Vision figurent dans la base mise en vente.
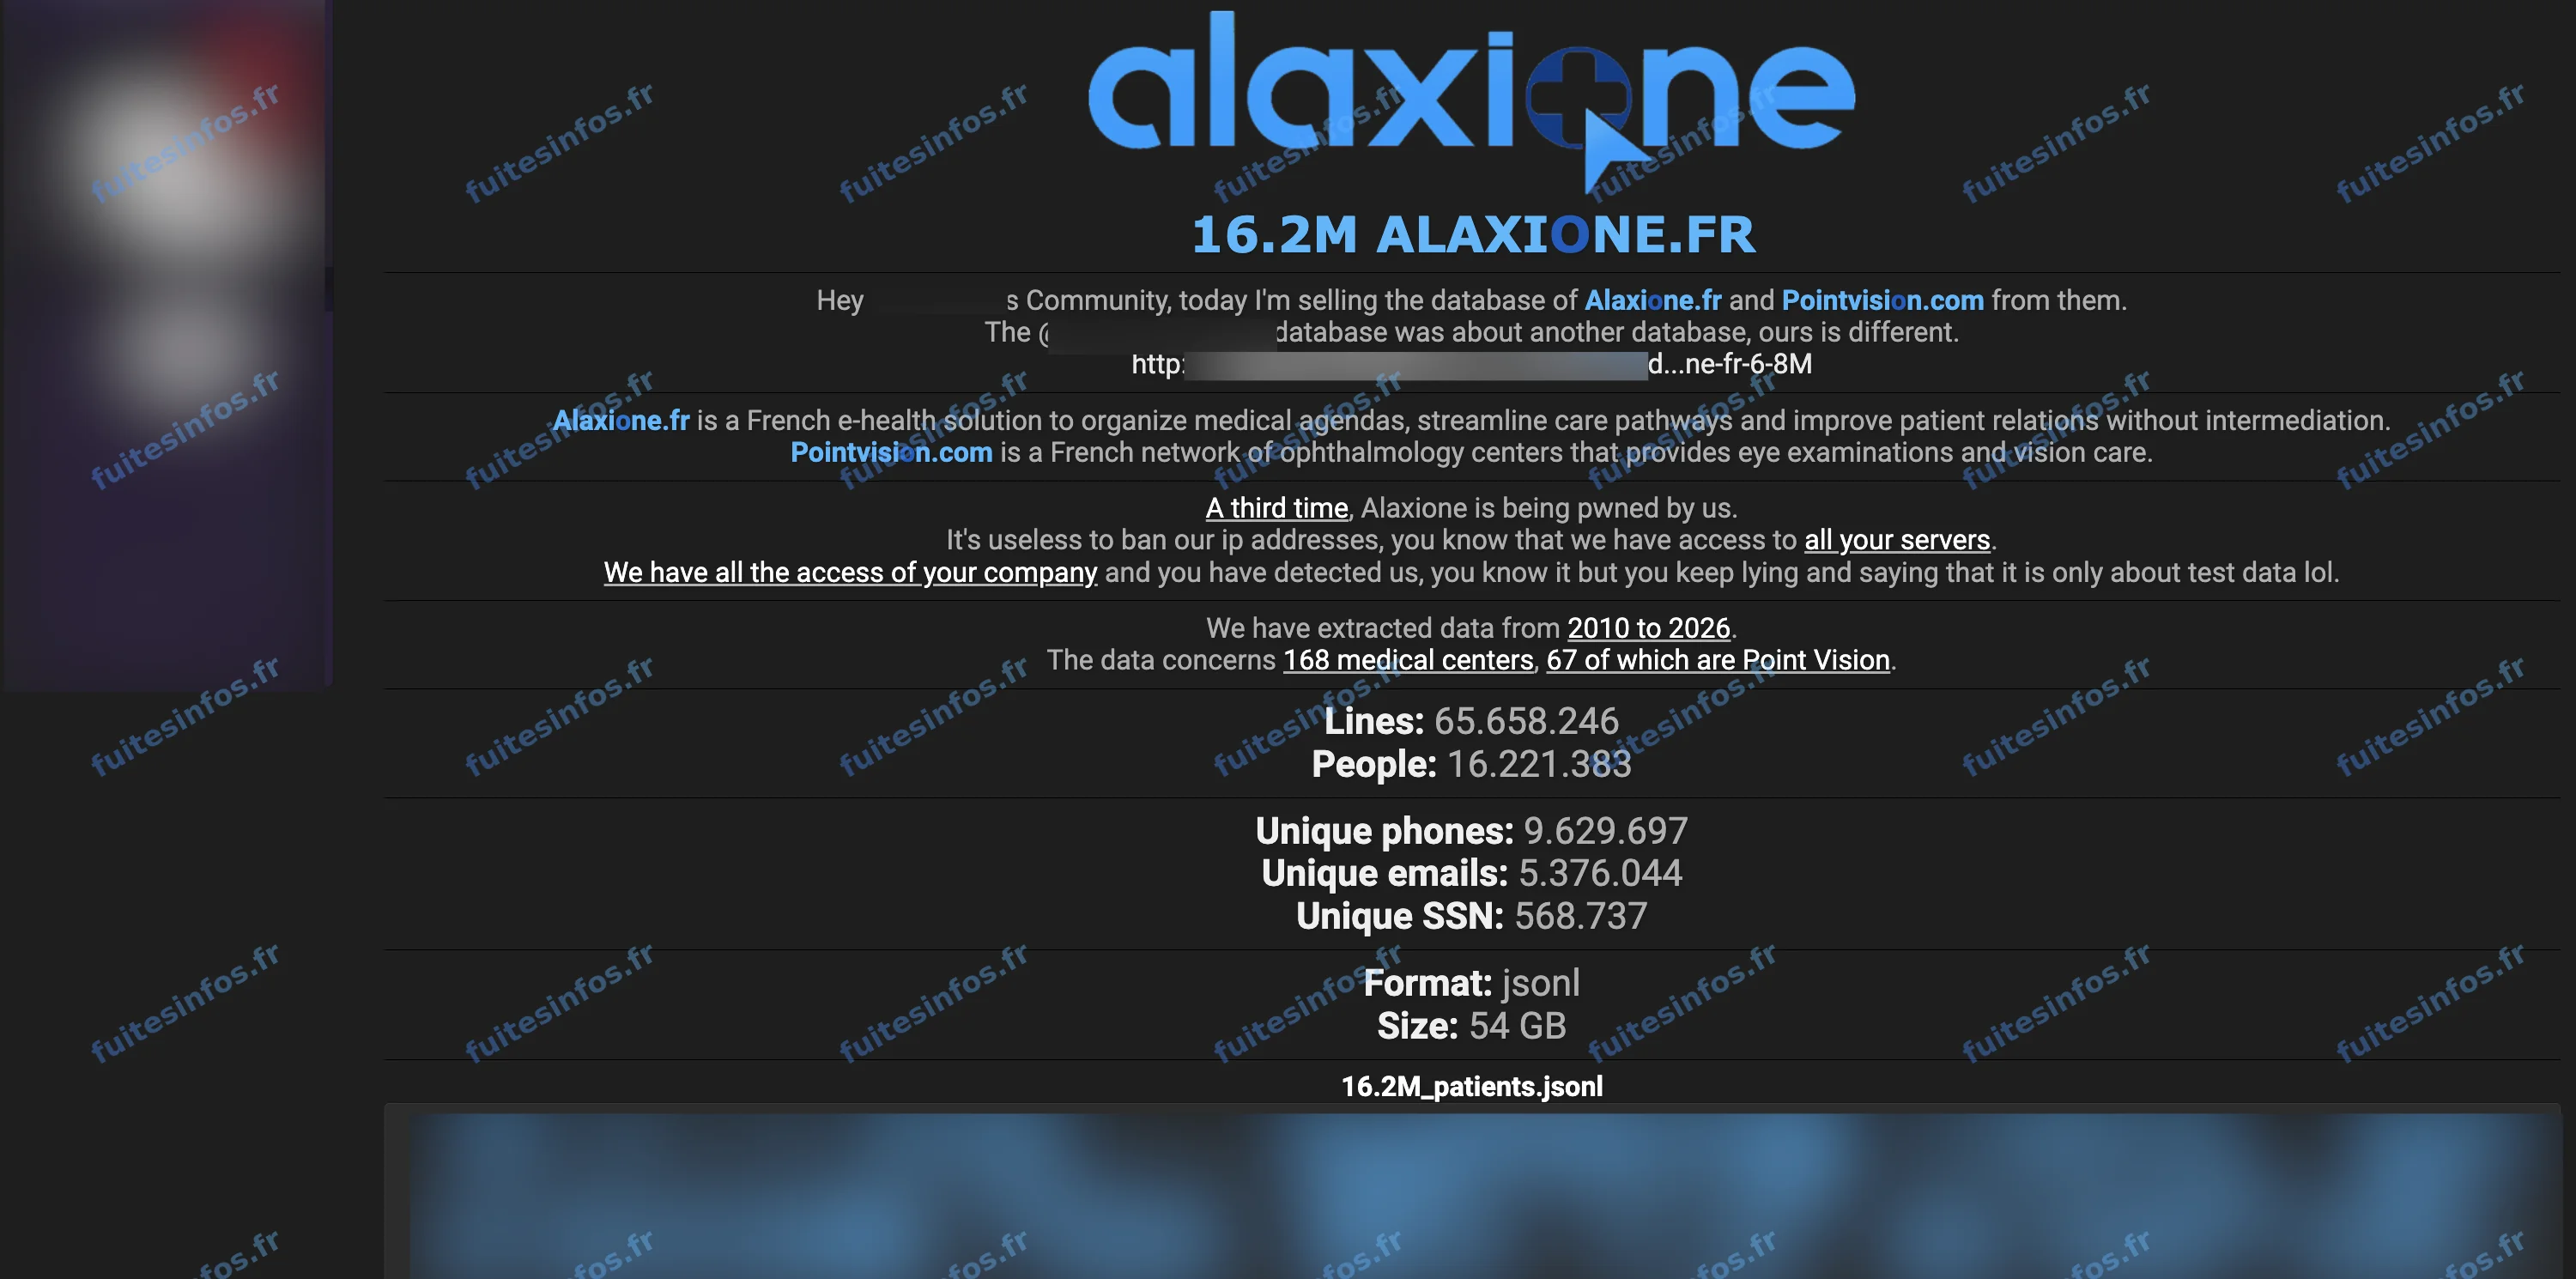
Seconde annonce du vendeur, publiée dans la nuit du 28 au 29 septembre 2026.
Mise à jour du 24 octobre 2026
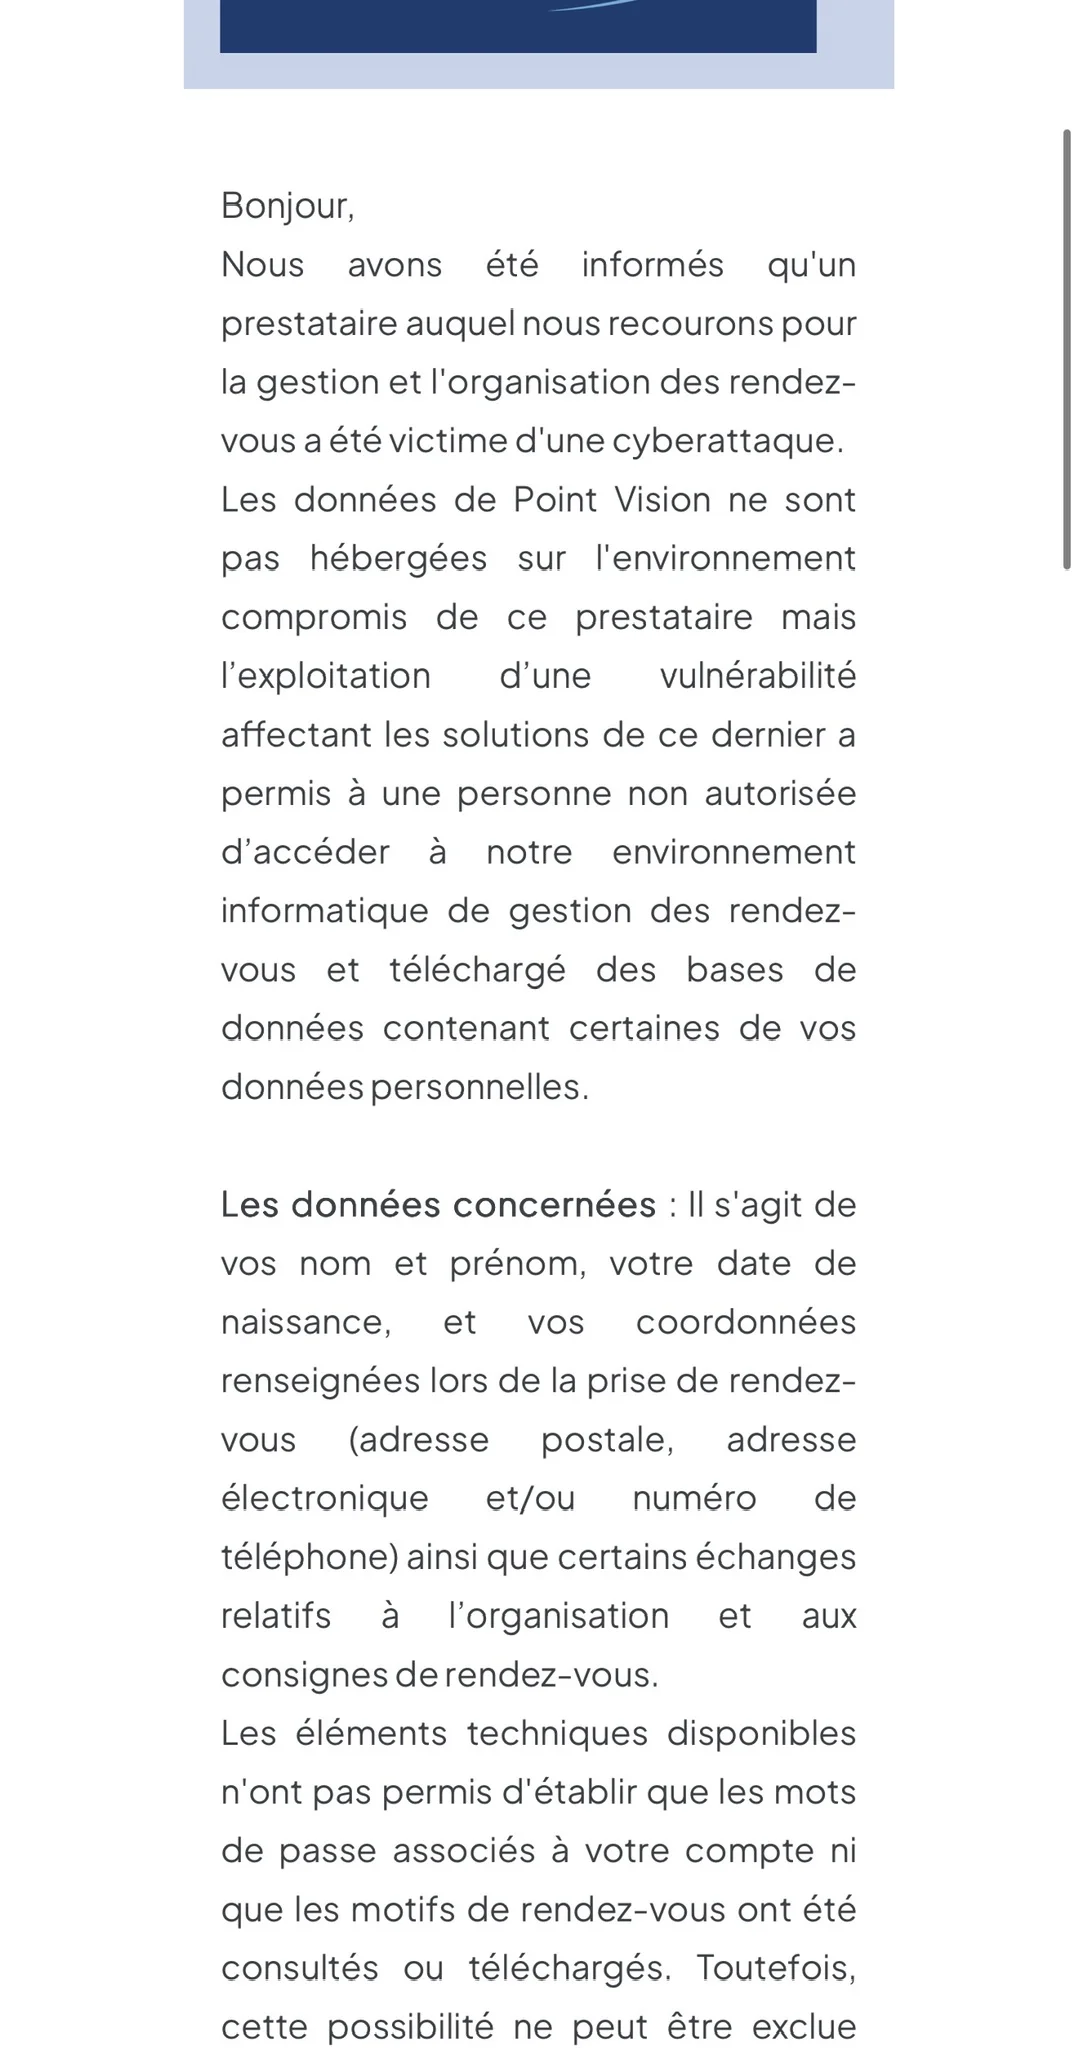
Dans un second courriel à ses patients, dont la capture transmise ne montre pas la date d'envoi, Point Vision contredit le premier sur le lieu de l'intrusion. Point Vision y indique que ses données n'étaient pas hébergées sur l'environnement compromis de son prestataire de gestion des rendez-vous.
Selon Point Vision, une vulnérabilité affectant les solutions de ce prestataire a permis à une personne non autorisée d'accéder à son environnement de gestion des rendez-vous. Point Vision indique que cette personne est à l'origine d'un téléchargement non autorisé de bases de données contenant certaines données personnelles de patients.
Point Vision indique ne pas avoir pu établir que les mots de passe des comptes ou les motifs de rendez-vous ont été consultés ou téléchargés, et précise que cette possibilité ne peut être exclue. La partie transmise du courriel ne nomme ni le prestataire ni la mise en vente. Alaxione ne s'est pas exprimé publiquement sur ce lot, qui reste une revendication.
Mise à jour du 29 septembre 2026
Dans la nuit du 28 au 29 septembre, le vendeur a publié une nouvelle annonce qui élargit la première. Il présente désormais un ensemble de 54 Go et 65 658 246 lignes. Il y dénombre 16 221 383 personnes, soit près du double des 8 597 658 patients de sa première annonce. Selon lui, l'ensemble contiendrait 9 629 697 numéros de téléphone uniques. Il avance aussi 5 376 044 adresses électroniques uniques. Il annonce enfin 568 737 numéros de sécurité sociale uniques. Il ne dit pas comment il a compté les personnes distinctes d'un établissement à l'autre.
Le vendeur nomme cette fois Point Vision : selon lui, 67 des 168 centres touchés appartiendraient à ce réseau d'ophtalmologie. Il affirme aussi conserver un accès aux serveurs de l'éditeur.
Le nouvel échantillon compte 31 tables de l'application et couvre 70 établissements. Il reprend les patients du premier extrait et ajoute des données d'une autre nature :
- des comptes patients en ligne avec des empreintes de leurs mots de passe, sans mot de passe en clair, et des jetons d'authentification ;
- des messages échangés entre secrétariats et praticiens au sujet de patients, dont une partie évoque une ordonnance, un traitement ou une intervention ;
- des textes de SMS de rappel et de confirmation de rendez-vous, et des réponses de patients ;
- des rendez-vous déplacés, avec le nom du patient et celui du praticien ;
- des questionnaires de satisfaction et des envois de courriels.
Treize de ces tables portent des données de patients de Point Vision, et l'échantillon cite des dizaines de ses centres. Le lien avec la cyberattaque que Point Vision avait notifiée à ses patients à la mi-septembre est donc établi. Les données de Point Vision présentes dans l'échantillon comportent des écritures jusqu'au 28 septembre 2026, soit après cette notification.
Un éditeur d'agendas médicaux
Alaxione est une société par actions simplifiée créée en 2015, immatriculée sous le SIREN 811 197 557 et installée au Soler, dans les Pyrénées-Orientales. Elle édite un logiciel d'agenda médical, de prise de rendez-vous en ligne, de secrétariat en marque blanche et de messagerie de coordination des soins, destiné aux cabinets d'ophtalmologie, aux orthoptistes, aux centres et aux réseaux de santé. Son site revendique 10 millions de rendez-vous gérés chaque année.
L'entreprise, membre du pôle de compétitivité Medicen Paris Region, compte une petite équipe : le répertoire des entreprises la classe dans la tranche de 6 à 9 salariés. Elle indique confier l'hébergement des données de santé de ses utilisateurs à OVH Santé, hébergeur certifié pour les données de santé.
La première annonce
La première annonce, publiée le 28 septembre, décrivait un fichier unique de 7,2 Go et 8 597 658 lignes présentées comme autant de patients. Le vendeur y chiffrait 5 258 392 numéros de téléphone, 1 499 244 adresses électroniques et 311 286 numéros de sécurité sociale. Il disait couvrir des données « de 2010 à 2026 ». Le prix est à débattre, payable en Monero, avec un tiers de confiance accepté.
Le premier échantillon se composait de deux fichiers de 1 000 lignes. Le premier recensait des patients, tous rattachés à un même établissement situé à La Réunion, à dominante ORL d'après les comptes de ses praticiens. Chaque fiche porte la civilité, le nom et le prénom. Presque toutes portent la date de naissance et un téléphone mobile. Un peu moins d'une fiche sur deux porte une adresse électronique. La population est celle d'un cabinet de spécialité : 173 patients sur 1 000 sont mineurs, et 117 ont 75 ans ou plus.
Le second fichier recensait 988 comptes d'utilisateurs du logiciel, répartis sur 65 établissements, surtout des cabinets d'ophtalmologie de métropole : praticiens, secrétariats, personnels administratifs et administrateurs. Parmi ces derniers figurent 41 comptes internes au support de l'éditeur.
Des données récentes, tirées d'environnements de production
Chaque enregistrement porte une étiquette qui désigne son établissement et la base dont il provient, et ces bases sont nommées comme des environnements de production. La forme des fichiers indique une extraction par l'application elle-même, table par table et établissement par établissement, plutôt qu'une copie brute.
Les dates d'écriture sont récentes : les dernières datent du 28 septembre 2026, le jour même de la seconde annonce. La borne de 2010 mise en avant par le vendeur ne tient pas : elle correspond à une date par défaut, et les plus anciennes créations réelles remontent à 2016.
Pas le même lot que le 19 août
Le 19 août 2026, un autre vendeur avait mis en vente ce qu'il présentait comme la totalité des tables d'Alaxione, copiées sur une instance de préproduction : 6,8 millions de fiches d'utilisateurs, plus de 10 millions de rendez-vous et des messages internes. Le lendemain, le dirigeant d'Alaxione avait reconnu l'intrusion auprès de franceinfo, en la limitant à un serveur de développement contenant des données de test sans lien avec de vrais clients.
Le lot de septembre s'en distingue sur tous les points vérifiables : format, plages d'identifiants, établissements et personnes. Seul le moteur applicatif est commun. Il s'agit donc de la même plateforme, mais pas de la même copie, et ce lot contient des données de patients de Point Vision, pas des données de test.
Point Vision, client d'Alaxione, avait prévenu ses patients
Point Vision, réseau de centres d'ophtalmologie, désigne Alaxione comme prestataire de gestion des agendas dans sa politique de confidentialité. À la mi-septembre 2026, il a informé ses patients d'une cyberattaque visant son prestataire de gestion des rendez-vous, avec la possibilité d'une consultation ou d'un téléchargement de l'identité des patients, de leurs coordonnées, d'échanges liés aux rendez-vous et de leur numéro de sécurité sociale. Point Vision ne pouvait exclure que les mots de passe des comptes aient été consultés, et indiquait que le prestataire avait fermé l'accès distant litigieux. Son second courriel situe l'accès dans son propre environnement de gestion des rendez-vous, atteint par une vulnérabilité des solutions du prestataire (voir la mise à jour du 24 octobre).
Le premier échantillon ne nommait pas Point Vision. Le second contient des données de ses patients, y compris des empreintes de mots de passe de leurs comptes, et des écritures postérieures à la notification.
Pourquoi ce fichier est dangereux
Un fichier de patients dit à qui s'adresser et dans quel cabinet cette personne est suivie. Associé au nom, à la date de naissance, au téléphone mobile et aux rendez-vous, il permet des appels et des SMS très crédibles au nom du centre, de l'Assurance maladie ou d'une mutuelle : rendez-vous à confirmer, remboursement en attente, carte Vitale à renouveler, avec un lien vers une fausse page de paiement ou une demande de pièce d'identité. Le numéro de sécurité sociale facilite en outre l'usurpation d'identité dans les démarches administratives.
Les empreintes de mots de passe, pour la plupart dans un format ancien plus rapide à casser, exposent les comptes patients et, par réutilisation, d'autres comptes des mêmes personnes. Les messages entre secrétariats et praticiens touchent à la santé. Les enfants et les personnes âgées, nombreux dans ce type de patientèle, sont les plus exposés. Côté professionnel, les comptes nominatifs des secrétariats et du support de l'éditeur ouvrent la voie à de faux messages de « support Alaxione » adressés aux cabinets.
Ce qui n'est pas établi
- Le volume : ni les 65 658 246 lignes, ni les 16 221 383 personnes, ni les 168 centres ne se vérifient sur des échantillons qui couvrent 70 établissements.
- Le nombre de personnes réelles : un patient suivi dans plusieurs centres peut figurer plusieurs fois dans le fichier.
- La part de numéros de sécurité sociale : 568 737 selon le vendeur, quelques fiches sur mille dans les échantillons.
- La position d'Alaxione : l'éditeur ne s'est pas exprimé publiquement sur ce lot.
Que faire
Les patients de cabinets et de centres qui prennent leurs rendez-vous par Alaxione, dont ceux de Point Vision, ont intérêt à se méfier de tout SMS, appel ou courriel se réclamant de leur centre, de l'Assurance maladie ou de leur mutuelle, surtout s'il demande un paiement, des coordonnées bancaires ou une pièce d'identité. En cas de doute, il vaut mieux rappeler le centre à un numéro déjà connu. Ceux qui disposent d'un compte en ligne pour leurs rendez-vous ont intérêt à en changer le mot de passe, et à changer aussi celui de tout autre compte où ils l'auraient réutilisé. Les secrétariats des établissements clients peuvent vérifier auprès de l'éditeur, par leur canal habituel, toute demande d'accès ou de réinitialisation qui se présenterait comme venant du support.
Détails techniques :
- Première annonce le 28 septembre 2026 : 8 597 658 lignes annoncées comme autant de patients, 7,2 Go
- Seconde annonce dans la nuit du 28 au 29 septembre 2026 : 65 658 246 lignes, 16 221 383 personnes, 54 Go, 168 centres dont 67 centres Point Vision selon le vendeur
- 9 629 697 téléphones, 5 376 044 adresses électroniques et 568 737 numéros de sécurité sociale uniques annoncés
- Échantillons publiés : deux fichiers, puis 31 tables de l'application sur 70 établissements
- Données de patients de Point Vision présentes dans le second échantillon
- Dernières écritures au 28 septembre 2026, bases étiquetées comme environnements de production
- Lot distinct de celui mis en vente le 19 août 2026, que l'éditeur avait limité à un serveur de développement
Données concernées :
- Nom complet
- Civilité
- Date de naissance
- Numéro de téléphone
- Adresse email
- Adresse postale
- Numéro de sécurité sociale
- Données de mineurs
- Établissement de santé de rattachement
- Empreintes de mots de passe et jetons d'authentification
- Messagerie entre secrétariats et praticiens au sujet de patients
- SMS et rendez-vous
- Comptes de praticiens et de secrétariats (profession, rôle)
Données annoncées non vérifiées :
- Volume de 16 221 383 personnes et nombre de 168 centres
- 568 737 numéros de sécurité sociale
- Période couverte de 2010 à 2026
Sources :
- Site d'Alaxione : https://www.alaxione.fr/
- Politique de protection des données d'Alaxione : https://www.alaxione.fr/politique-protection-donnees/
- Déclaration du dirigeant d'Alaxione, franceinfo, 20 août 2026 : https://www.franceinfo.fr/internet/securite-sur-internet/cyberattaques/des-millions-de-donnees-medicales-volees-a-la-plateforme-privee-alaxione-lors-d-une-cyberattaque-revendiquee_8155325.html
- Politique de confidentialité de Point Vision : https://www.pointvision.com/politique-de-confidentialite/
- Fuite du 19 août 2026 : https://fuitesinfos.fr/article/2026-08-19-alaxione
- Notifications de Point Vision : https://fuitesinfos.fr/article/2026-09-15-point-vision
- Second courriel de Point Vision : https://fuitesinfos.fr/uploads/2026/10/point-vision-2026-10-24-seconde-notification.webp
Mentions :
Statut Fuites Infos : Revendiquée