

Les utilisateurs de l'application d'Arntreal, marque parisienne de streetwear connecté, sont concernés par une fuite de données. La base de cette application a été mise en vente le 23 septembre 2026 sur un forum cybercriminel. Le fondateur de la marque a reconnu le piratage le 24 septembre 2026 dans un message public sur X.
Arntreal associe ses vêtements à une application mobile de missions et de récompenses. Selon son fondateur, seule cette application a été touchée : l'incident n'a rien à voir avec les clients de la marque ni avec sa boutique Shopify. Il annonce que les personnes concernées seront prévenues et qu'une déclaration sera faite à la CNIL. Il indique aussi que le problème a été réglé en interne.
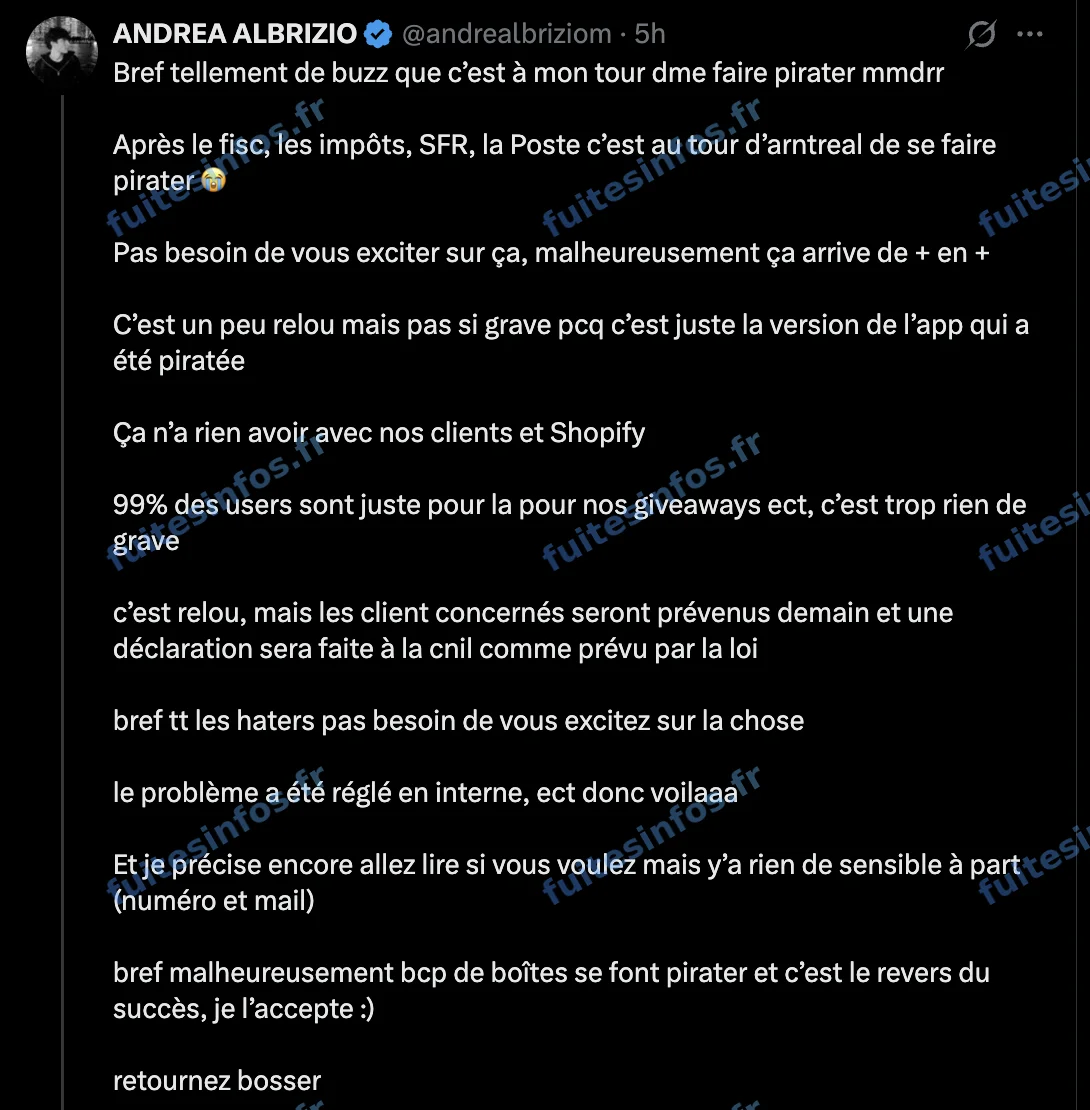
Message publié par Andrea Albrizio, fondateur d'Arntreal, sur X le 24 septembre 2026.
Ce que l'acteur dit avoir obtenu chez Arntreal
L'acteur présente la base comme complète : 3,5 Go répartis en dix tables. Selon lui, elle compte 101 015 comptes utilisateurs. Il annonce 81 006 adresses e-mail. Il annonce aussi 39 327 numéros de téléphone, majoritairement français.
Les comptes seraient rattachés à des pseudonymes Instagram, TikTok, X et Discord ainsi qu'à des codes d'affiliation. La base contiendrait aussi l'historique des missions accomplies, les transactions de la monnaie virtuelle de l'application, des tickets adressés au support et 1 966 captures d'écran. L'acteur annonce enfin le détail des revenus du programme d'affiliation, dont il chiffre le total à 1,4 million d'euros. Les données couvriraient la période de mars 2024 à septembre 2026.
Un extrait présenté comme tiré de la table des utilisateurs accompagne l'annonce, et la base complète est proposée au plus offrant. Le fondateur ne commente pas ces volumes.
Des coordonnées reliées aux réseaux sociaux
Le fondateur estime que les seules données sensibles sont les numéros de téléphone et les adresses e-mail. Pour les utilisateurs, le risque tient surtout au croisement de ces coordonnées avec leurs pseudonymes de réseaux sociaux et leur activité dans l'application. Un fraudeur peut les contacter par message privé ou par e-mail au nom de la marque, en citant des détails exacts sur leurs points, leurs missions ou leurs récompenses. Les affiliés peuvent aussi être visés par des tentatives de fraude au paiement des commissions. Aucun mot de passe n'est revendiqué.
Données concernées :
- Nom complet
- Identifiant de connexion
- Adresse e-mail
- Numéro de téléphone
- Identifiant utilisateur
- Identifiant interne
- Données de fidélité
- Historique de transactions
- Ticket de support
- Photos
- Montant
- Champs libres
Mentions :
Statut Fuites Infos : Confirmée par l'entreprise