

Les bénéficiaires du Coup de pouce énergie de la Région Île-de-France, déjà prévenus par l'Agence de Services et de Paiement (ASP) d'une fuite de données, voient l'affaire rebondir. Le 30 octobre 2026, une base présentée comme celle de l'agence a été mise en vente sur un forum cybercriminel, avec 143 518 lignes selon le vendeur. L'ASP avait elle-même notifié l'incident à ses bénéficiaires et à la CNIL.
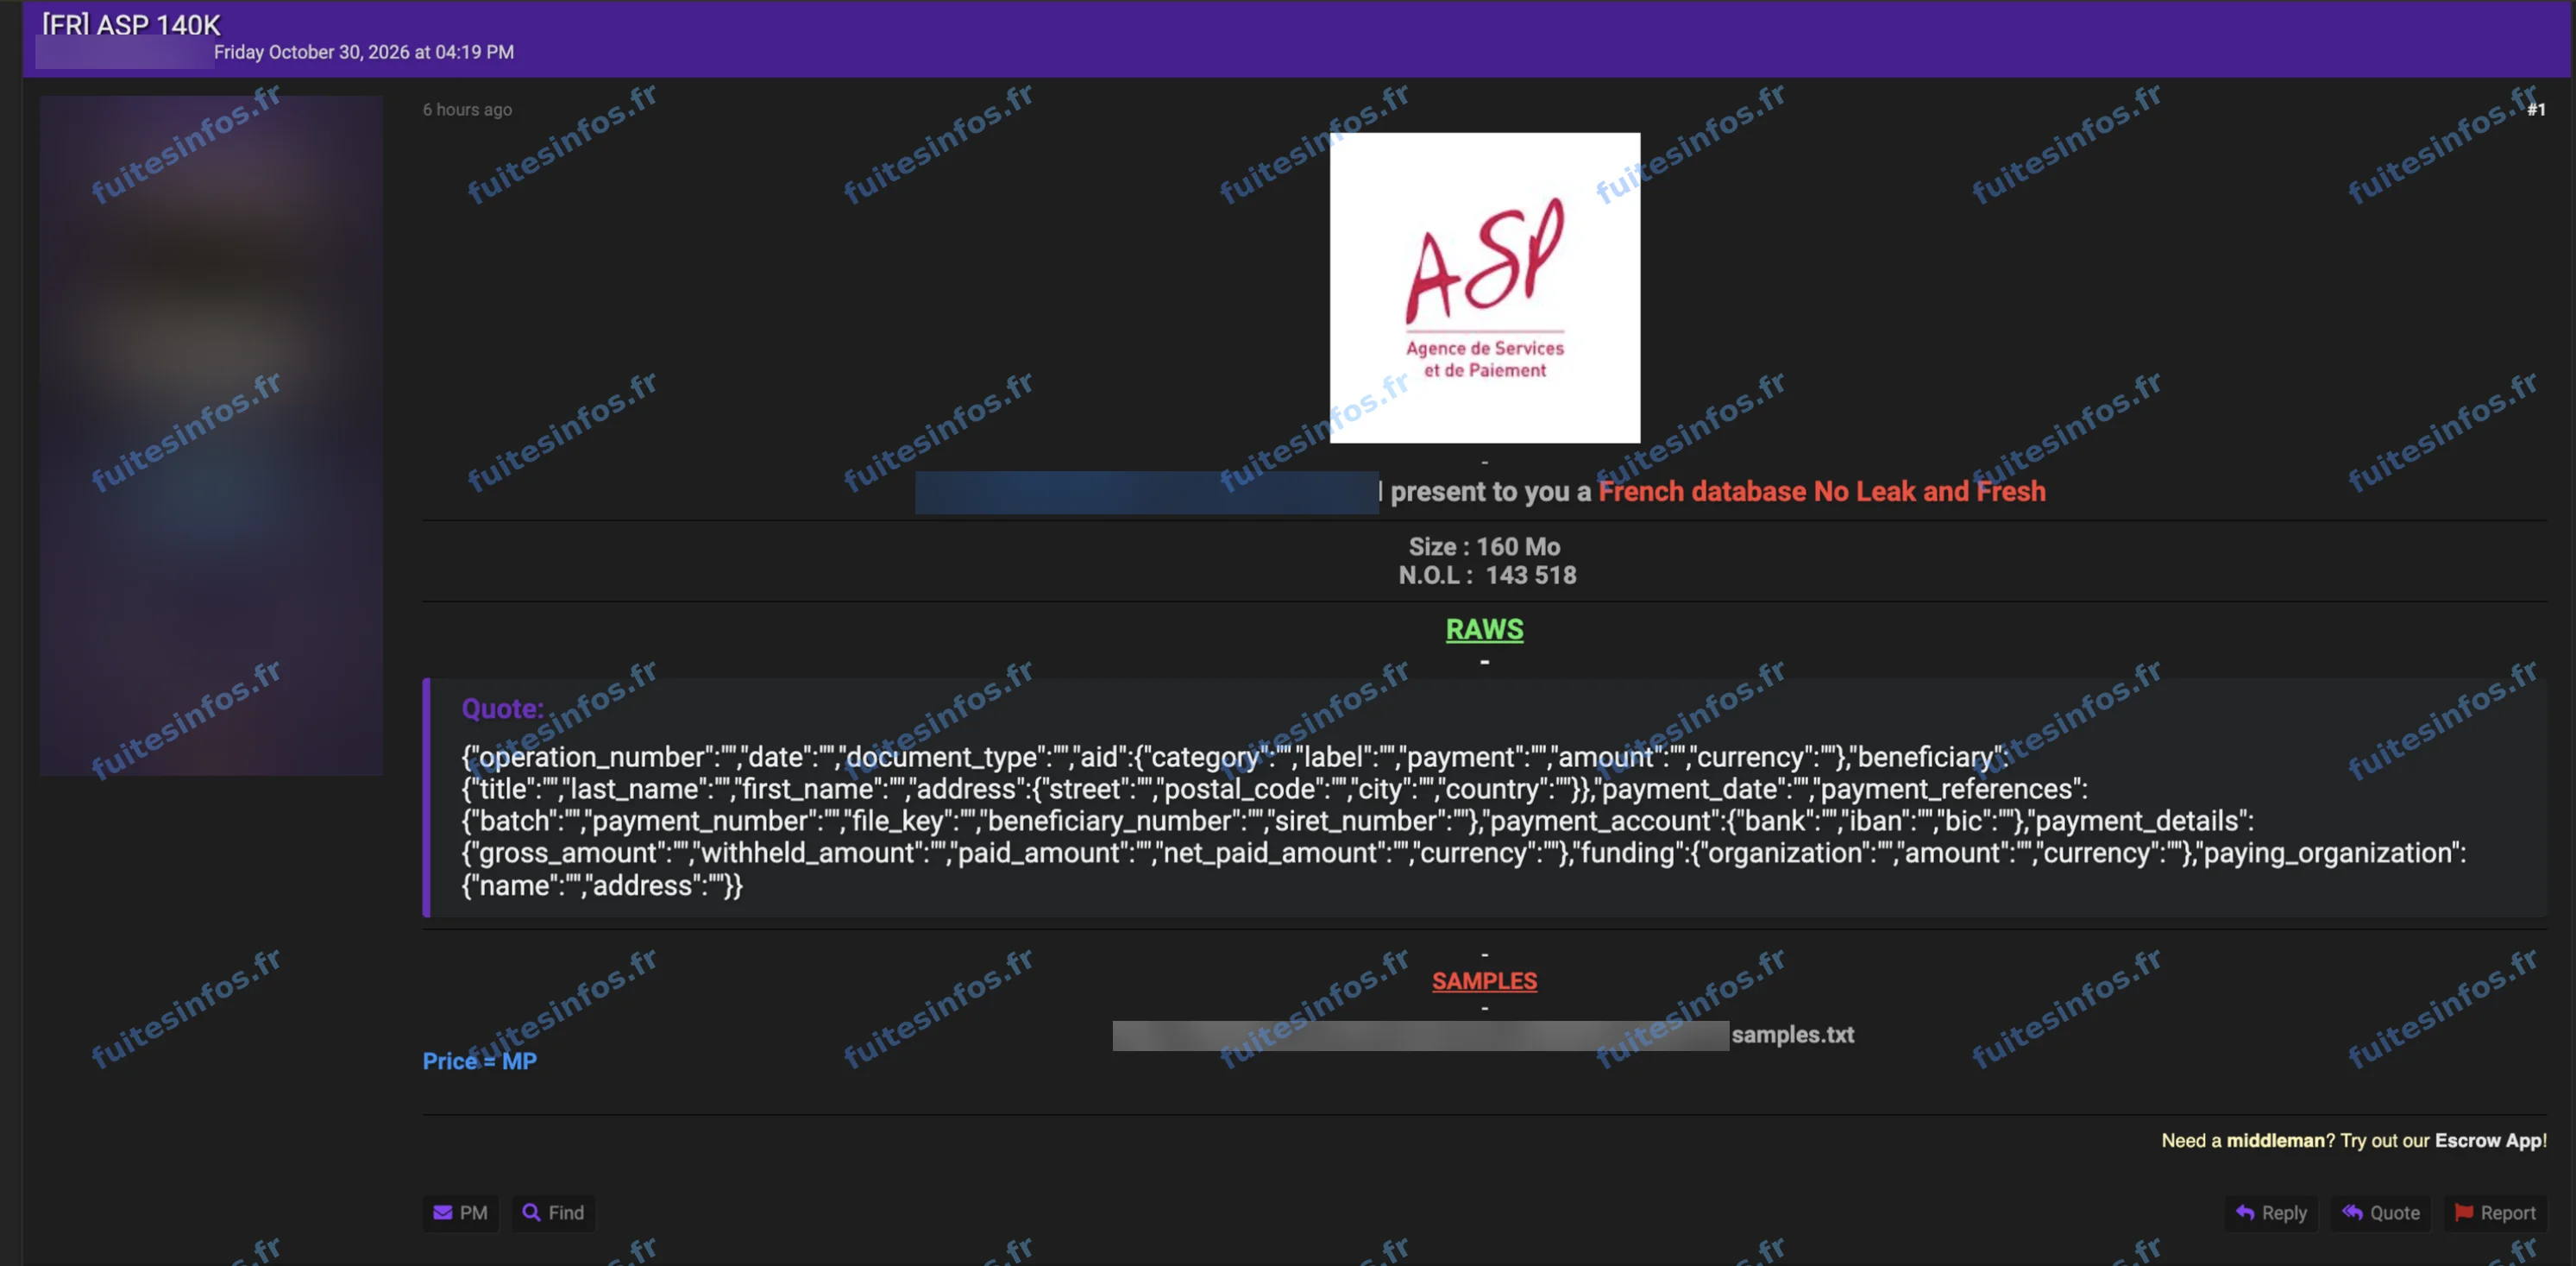
Annonce publiée le 30 octobre 2026 sur un forum cybercriminel, capture masquée par Fuites Infos.
Ce que l'ASP avait déclaré sur le piratage de son portail
L'Agence de Services et de Paiement verse des aides publiques pour le compte de l'État, des régions et de l'Union européenne. Selon l'agence, un accès frauduleux à un compte utilisateur du portail associé au Coup de pouce énergie, survenu le 27 août 2026 et détecté le lendemain, a permis l'exfiltration d'avis de paiement datant de 2023 et 2024. D'après la notification, ces avis contiennent principalement le prénom et le nom des bénéficiaires, leur adresse postale, leur numéro de bénéficiaire, leurs coordonnées bancaires (IBAN et BIC) et les montants versés. L'agence indique avoir bloqué le compte compromis et corrigé la vulnérabilité à l'origine de l'incident. Elle ne communique pas le nombre de personnes concernées.
Une base attribuée à l'ASP mise en vente
Le vendeur présente sa base comme récente et inédite, pour environ 160 Mo. Une annonce portant le même nombre de lignes avait déjà été rapportée par un média le 24 septembre 2026.
Selon l'analyse de Fuites Infos, l'échantillon de 1 000 lignes publié avec l'annonce reproduit des avis de paiement du Coup de pouce énergie émis en juillet 2023, qui désignent l'ASP comme organisme payeur. Chaque ligne porte la civilité, le nom, le prénom, l'adresse postale, le numéro de bénéficiaire, l'IBAN, le BIC et le montant de l'aide. Ce contenu correspond à ce que l'agence avait déclaré, et les avis de l'échantillon ont plus de trois ans, loin de la fraîcheur annoncée. L'échantillon ne contient ni adresse électronique, ni numéro de téléphone, ni numéro de sécurité sociale.
Pourquoi ces informations exposent les bénéficiaires
Une identité, une adresse, un numéro de bénéficiaire, le montant d'une aide réellement perçue et des coordonnées bancaires : réunies, ces informations permettent de se faire passer de façon crédible pour l'agence ou pour la Région auprès de foyers modestes. Des coordonnées bancaires associées à un nom et à une adresse peuvent aussi servir à des prélèvements frauduleux. La mise en vente élargit le cercle de ceux qui peuvent détenir ces données. Cet incident fait suite à une précédente exfiltration de documents déclarée par l'ASP en avril 2026, qui touchait des stagiaires de la formation professionnelle.
Détails techniques :
- 143 518 lignes et environ 160 Mo annoncés par le vendeur
- Échantillon de 1 000 lignes : avis de paiement des 21 et 28 juillet 2023
- Avis de paiement de 2023 et 2024 selon l'ASP
Données concernées :
- Civilité
- Nom complet
- Adresse postale
- Numéro de bénéficiaire
- IBAN
- BIC
- Montants versés
- Avis de paiement
- Perception d'une aide sociale régionale
Mentions :
Statut Fuites Infos : Confirmée