

Mise à jour du 7 octobre 2026. Dans un courriel adressé à ses utilisateurs, WayToMe indique avoir subi le 19 septembre 2026 une intrusion extérieure. Selon l'entreprise, cette intrusion a permis de récupérer certaines adresses électroniques enregistrées sur la plateforme, soit environ 9 % de ses utilisateurs. WayToMe a porté plainte et déclaré l'incident à la CNIL. Son courriel ne mentionne pas la mise en vente revendiquée le lendemain et ne donne aucun nombre de personnes concernées.
Les utilisateurs de WayToMe, plateforme française de livraison collaborative de colis entre particuliers éditée par la SARL AUTOCOLIS au Cellier (Loire-Atlantique), sont concernés par cet incident. Le 20 septembre 2026, un acteur avait mis en vente sur un forum cybercriminel accessible via Tor ce qu'il présentait comme la base de données de la plateforme, au prix de 300 dollars.
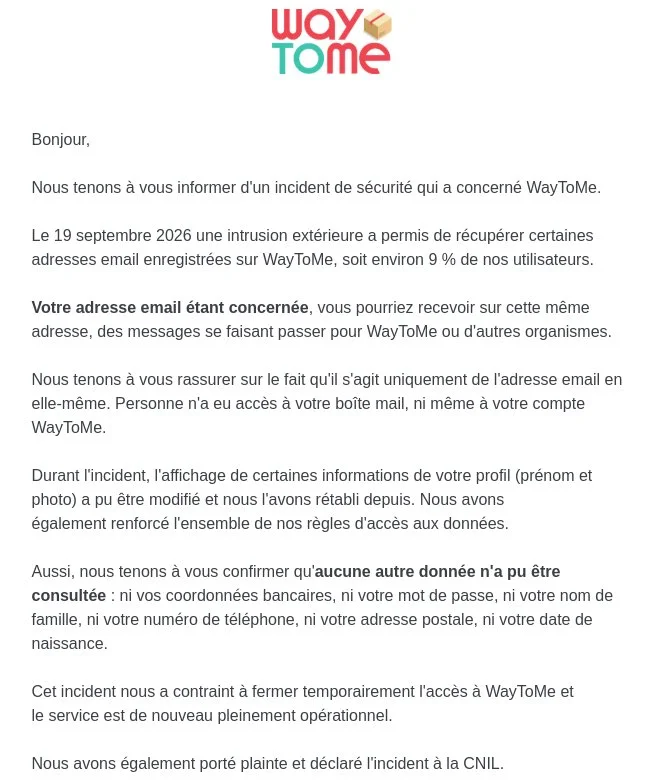
Courriel de notification de WayToMe à ses utilisateurs.
Ce que déclare WayToMe
Selon l'entreprise, seule l'adresse électronique est concernée. Personne n'aurait eu accès aux boîtes de messagerie ni aux comptes WayToMe. L'affichage de certaines informations de profil, le prénom et la photo, a pu être modifié pendant l'incident avant d'être rétabli. WayToMe affirme qu'aucune autre donnée n'a pu être consultée : ni coordonnées bancaires, ni mot de passe, ni nom de famille, ni téléphone, ni adresse postale, ni date de naissance. L'entreprise indique avoir fermé temporairement l'accès au service, aujourd'hui rétabli, et renforcé ses règles d'accès aux données.
Ce que revendiquait l'acteur
L'annonce faisait état d'environ 147 000 comptes utilisateurs. Elle annonçait aussi 363 000 trajets, 154 000 notifications et 5 000 annonces de colis. Quatre échantillons de mille lignes chacun l'accompagnaient. Selon l'acteur, une clé laissée dans le code de l'application web aurait ouvert des permissions bien plus larges que prévu sur les tables de la plateforme.
Selon l'analyse de Fuites Infos, la dernière écriture observée dans les échantillons remonte au 19 septembre 2026, jour de l'intrusion déclarée. Ce constat rapproche les deux événements sans établir qu'ils n'en font qu'un. Les échantillons portent, outre des adresses électroniques, des prénoms et des positions de trajet précises. Ils portent aussi, pour une partie des profils, un téléphone, une adresse postale et une date de naissance. S'ils proviennent bien de cette intrusion, le périmètre déclaré par WayToMe serait plus étroit que ce qu'ils contiennent.
Des messages frauduleux plus crédibles
Une adresse électronique associée à un service de livraison de colis suffit à rendre crédibles des messages se faisant passer pour la plateforme ou pour un transporteur. Les utilisateurs de WayToMe ont intérêt à se méfier de toute demande de paiement, de mot de passe ou de coordonnées liée à un envoi. Si les positions de trajet et les coordonnées présentes dans les échantillons circulent aussi, elles peuvent faciliter des approches plus ciblées.
Détails techniques :
- Intrusion extérieure du 19 septembre 2026, selon WayToMe
- Adresses électroniques d'environ 9 % des utilisateurs, selon l'entreprise
- Plainte déposée et incident déclaré à la CNIL
- 147 287 comptes annoncés par l'acteur
- 669 445 lignes annoncées au total, réparties en quatre tables
- Quatre échantillons de mille lignes publiés à l'appui de l'annonce
Données concernées :
- Prénom et nom
- Identifiants de connexion, identifiant utilisateur et identifiant interne
- Adresse électronique et numéro de téléphone
- Adresse postale, ville et code postal
- Date de naissance
- Géolocalisation
- Jetons d'authentification
- Clé d'accès ou d'API
- Données d'appareil
- Montants
- Historique de commandes
- Photos
- Adresses web
- Champs libres
Mentions :
Statut Fuites Infos : Confirmée par l'entreprise