

Autosur reconnaît un incident de sécurité sur une cinquantaine de ses centres de contrôle technique. Dans une réponse écrite du 1er novembre 2026, le délégué à la protection des données de SECTA, société des marques Autosur et Diagnosur, indique que les équipes de SECTA ont isolé le système dès la détection pour stopper l'intrusion. Cette réponse fait suite à une revendication publiée le 31 octobre 2026 sur un forum cybercriminel, où un acteur a mis en vente une base présentée comme issue du site autosur.fr, qui porterait sur 615 233 personnes.
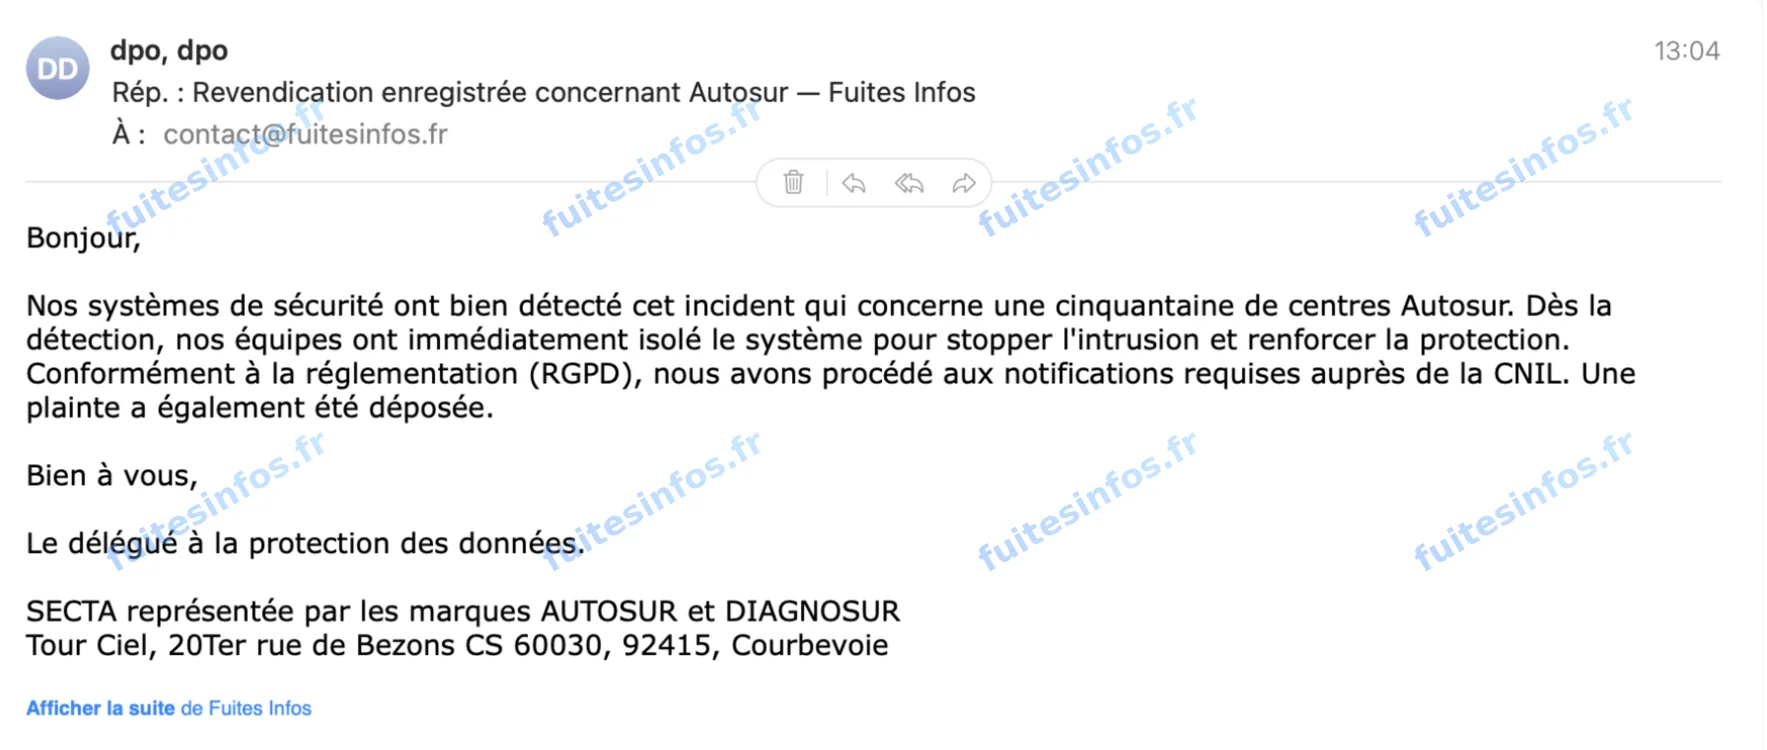
Réponse écrite du délégué à la protection des données de SECTA, le 1er novembre 2026.
Ce qu'Autosur reconnaît, et ce que sa réponse ne dit pas
Selon cette réponse, les systèmes de sécurité de SECTA ont détecté l'incident, qui concerne une cinquantaine de centres Autosur. Les notifications requises ont été faites auprès de la CNIL. Une plainte a été déposée.
La réponse ne chiffre pas les personnes concernées et ne cite pas les données touchées. Elle ne mentionne pas non plus la base mise en vente. Le rattachement de cette base à l'incident reconnu et le volume annoncé restent donc non vérifiés.
Ce que contiendrait la base d'Autosur mise en vente
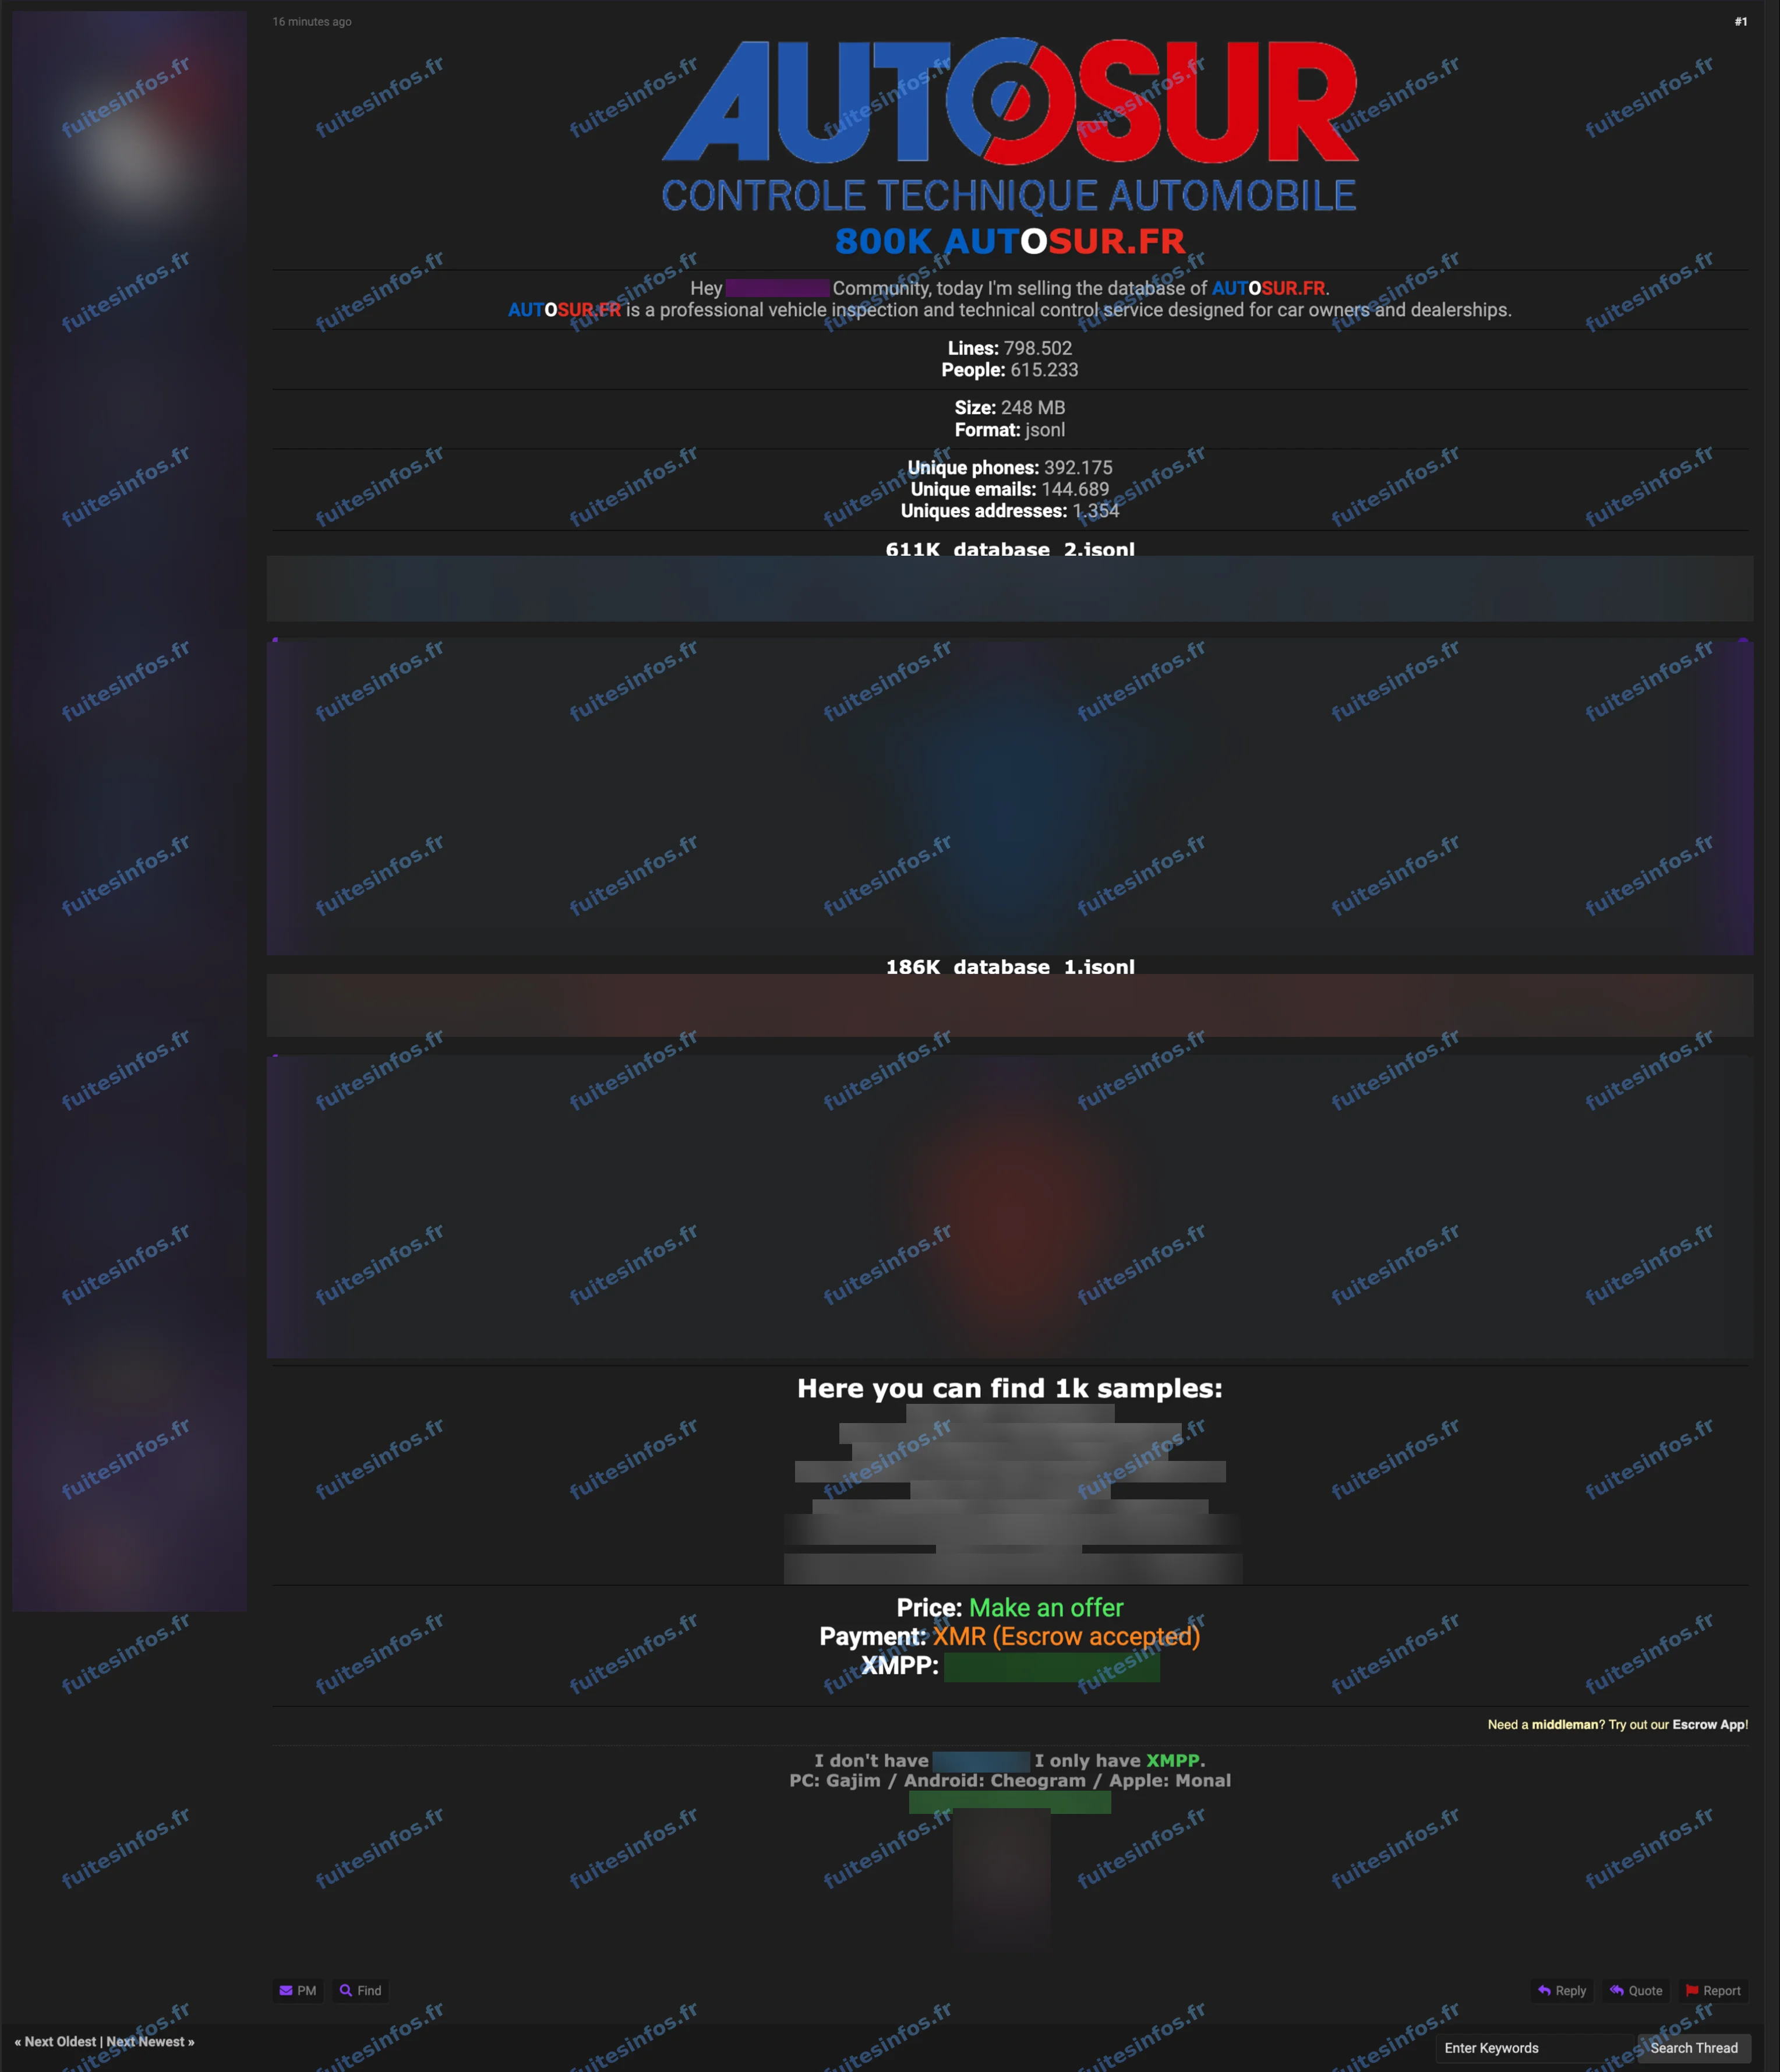
Annonce publiée le 31 octobre 2026 sur un forum cybercriminel.
D'après l'annonce, le fichier compterait 798 502 lignes pour 615 233 personnes. L'ensemble pèserait 248 Mo, répartis en deux fichiers. Il réunirait les noms et prénoms de clients, leurs numéros de téléphone et leurs adresses électroniques.
Selon l'analyse de Fuites Infos, l'échantillon de 1 000 lignes joint à l'annonce est une table de clients dont la structure correspond à ce qui est décrit. Il porte des noms et des numéros de téléphone, plus rarement une adresse électronique. Il ne contient ni adresse postale, ni plaque d'immatriculation, ni mot de passe, ni coordonnée bancaire. D'après le champ qui désigne le centre, toutes ses lignes se rattachent à un seul centre du réseau, ce qui ne dit rien de la répartition du reste de la base.
Pourquoi les clients d'Autosur sont exposés
Un nom associé à un numéro de téléphone suffit à rendre crédible un appel ou un SMS qui se présenterait comme un rappel de contrôle technique ou une prise de rendez-vous. Pour un automobiliste, un tel message venant de son centre habituel peut paraître légitime. Les adresses électroniques, plus rares dans l'échantillon, exposent aussi leurs titulaires à des courriels frauduleux se réclamant du réseau.
Cet incident fait suite à deux fuites déjà recensées chez Autosur, en mars 2025 et en juin 2026. La structure de l'échantillon diffère de celle de ces deux incidents.
Données concernées :
- Noms et prénoms
- Numéros de téléphone
- Adresses électroniques
- Identifiants clients internes
- Fiche client
Mentions :
Statut Fuites Infos : Confirmée par l'entreprise