

Les automobilistes qui ont réservé leur contrôle technique en ligne pourraient être concernés par une fuite de données chez Auto-Planning. Cet éditeur français fournit les outils de prise de rendez-vous de plusieurs centaines de centres de contrôle technique, et il a confirmé à BFM Tech avoir été victime d'un piratage.
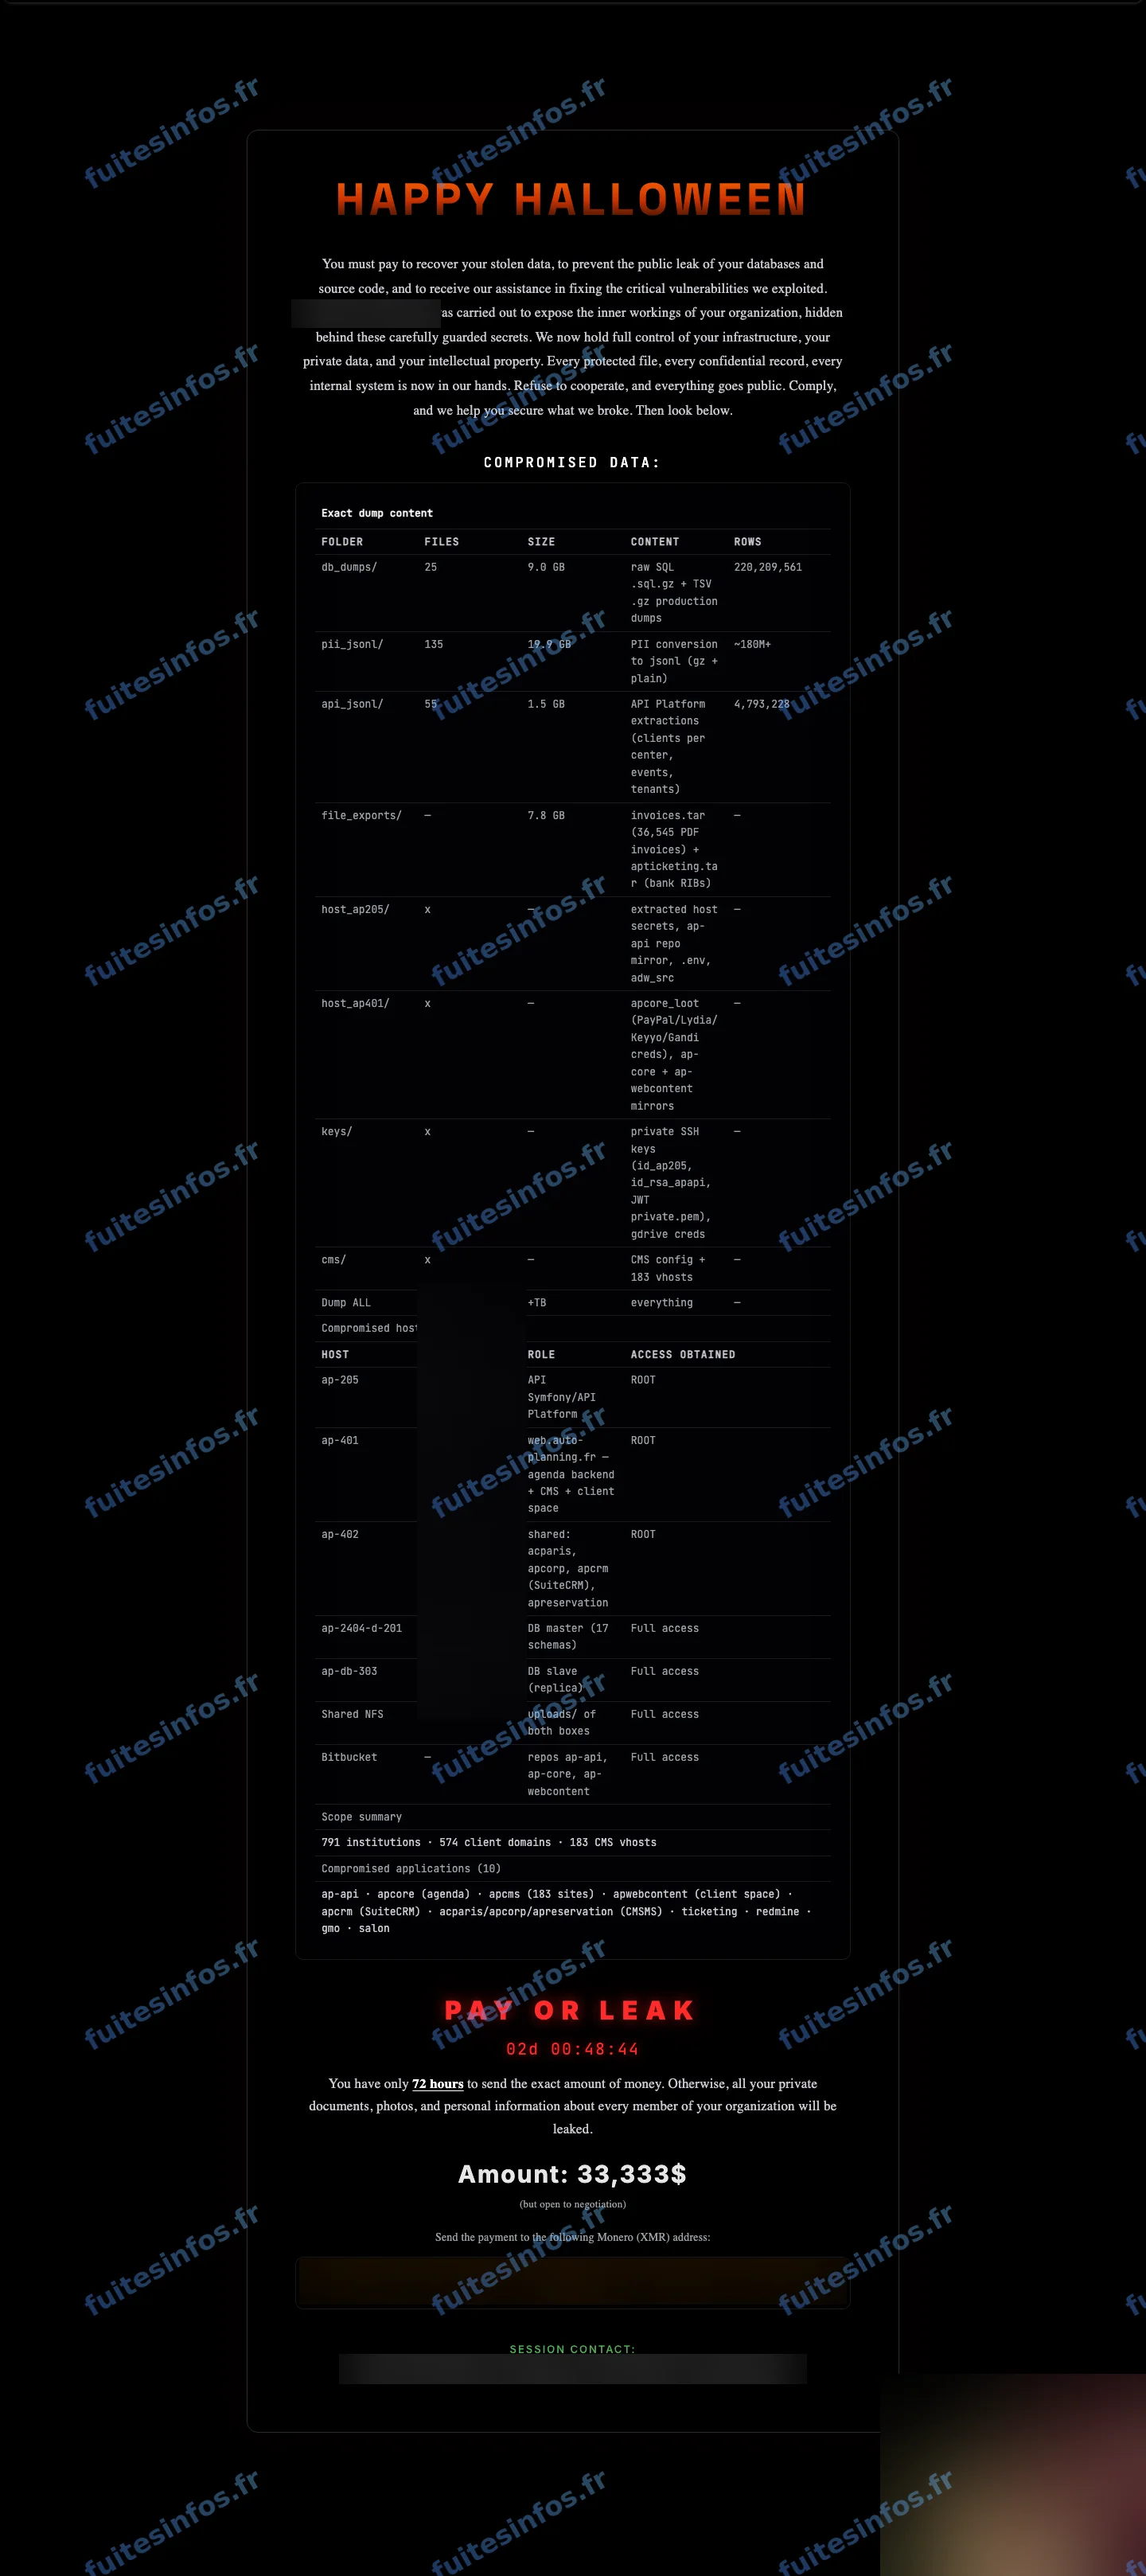
Page affichée à la place de l'accueil du site d'Auto-Planning, conservée par une archive du web le 28 octobre 2026.
Une cyberattaque affichée sur les sites d'Auto-Planning
Le 28 octobre 2026, la page d'accueil des sites d'Auto-Planning a été remplacée par une demande de rançon. Les auteurs de cette cyberattaque y réclament 33 333 dollars, à verser sous 72 heures. Cette page a été conservée par une archive du web.
Auto-Planning n'est pas un centre de contrôle technique : c'est le prestataire qui fait tourner, pour le compte des centres, l'agenda en ligne où les clients choisissent leur créneau. Les personnes potentiellement touchées sont donc avant tout des clients de ces centres. Auto-Planning a confirmé le piratage à BFM Tech, sans en valider l'ampleur, et la CNIL a été contactée selon la même source.
Ce que contiendraient les données d'Auto-Planning
Sur leur page, les pirates affirment détenir des copies des bases de production de l'éditeur, plus de 220 millions de lignes selon eux. Ils disent aussi détenir des données personnelles de clients, environ 36 500 factures et des relevés d'identité bancaire. La liste comprend enfin des accès techniques et du code source. Ces éléments n'ont pas été vérifiés à ce stade.
D'après la presse, les données concerneraient notamment l'identité et les coordonnées des automobilistes qui ont réservé un contrôle technique, leur plaque d'immatriculation et le centre choisi. Le nombre de personnes concernées n'est pas connu.
Le croisement de ces informations est ce qui les rend sensibles. Un nom, un numéro de portable, une plaque et le nom du centre fréquenté suffisent à rédiger un faux rappel de contrôle technique ou un message de fausse amende très crédible. Si les factures et les relevés bancaires annoncés sont réels, ils pourraient aussi servir à des tentatives de fraude au paiement.
Données concernées :
- Identité et coordonnées des automobilistes (nom, prénom, adresse e-mail, téléphone)
- Plaque d'immatriculation, centre et rendez-vous de contrôle technique
- Adresse IP de réservation
- Factures et relevés d'identité bancaire
- Secrets techniques, identifiants de services et documents internes
Données annoncées non vérifiées :
- L'ensemble des données ci-dessus, présentées par les pirates ou rapportées par la presse, sans échantillon vérifié
- Volume : plus de 220 millions de lignes selon les pirates, sans nombre de personnes établi
Mentions :
Statut Fuites Infos : Confirmée par l'entreprise