

La Fédération syndicale unitaire confirme avoir subi une cyberattaque et le vol de données personnelles de ses militants. Dans un communiqué publié le 26 octobre 2026, la FSU, l'une des principales fédérations de syndicats de la fonction publique d'État, indique que des fichiers les concernant ont été téléchargés frauduleusement. La veille, un acteur avait revendiqué la compromission du site de la fédération en diffusant plusieurs captures. Le communiqué ne fait pas référence à cette revendication.
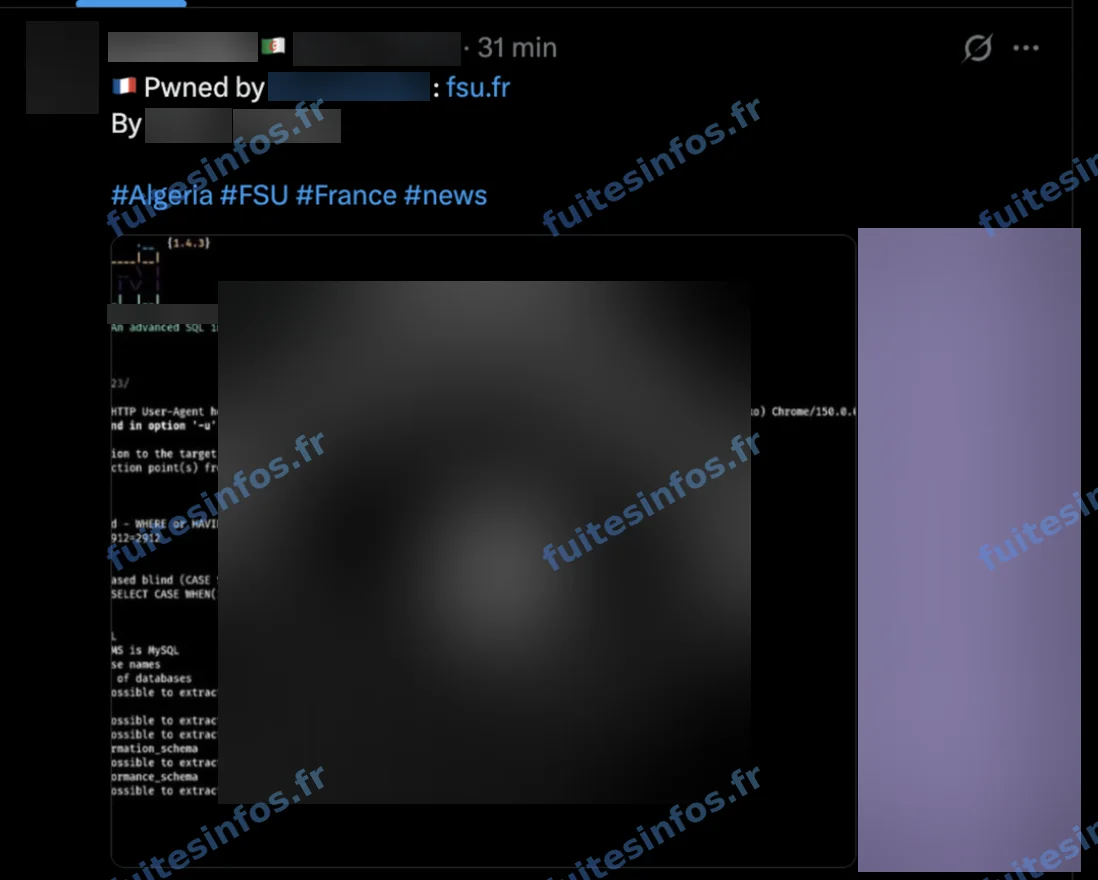
Capture publiée par l'acteur le 25 octobre 2026, filigranée et masquée par Fuites Infos.
Ce que la FSU reconnaît
Selon la fédération, les fichiers volés contiennent le nom, le prénom, l'affectation, le corps, le grade et le volume de décharge syndicale de militants. La FSU précise qu'à ce stade des investigations, rien n'indique que des données d'adhérents aient été volées. Elle ne communique pas le nombre de personnes concernées : des investigations sont en cours pour mesurer l'ampleur de la violation.
Dès qu'elle a eu connaissance de l'incident, la fédération dit avoir isolé et arrêté le serveur qui hébergeait l'application touchée. Les accès utilisés par les attaquants ont été identifiés et réinitialisés. La CNIL et l'ANSSI ont été informées, et la FSU a déposé plainte. Les militants concernés seront prévenus individuellement par leur syndicat national.
Ce que montraient les captures de l'acteur
Les captures diffusées le 25 octobre laissaient voir des listes de personnels de l'Éducation nationale (civilité, prénom, corps, établissement). Le prénom, le corps et l'établissement se retrouvent parmi les catégories citées par la fédération, ce qui, avec la proximité des dates, rapproche les deux événements sans que la FSU l'ait établi. Les captures montraient aussi une table de comptes rattachés à la FSU et à ses syndicats nationaux, comme le SNES, le SNUipp, le SNEP ou le SNASUB, avec des adresses électroniques et des mots de passe stockés sous forme d'empreintes. Le communiqué de la FSU ne mentionne pas ces adresses ni ces mots de passe, sans pour autant les démentir. L'acteur n'a annoncé aucun volume et n'a proposé aucun fichier au téléchargement.
Pourquoi cette fuite préoccupe les militants
D'après la fédération, les fichiers volés portent sur des militants et indiquent leur volume de décharge syndicale. Par leur nature, de tels fichiers renseignent sur l'appartenance et l'activité syndicales des personnes, une catégorie de données que le RGPD protège particulièrement. Associées à l'affectation et au grade, ces informations permettent des messages ciblés et crédibles, adressés à des personnels nommément identifiés.
La FSU appelle elle-même à la vigilance face aux courriels ou appels inhabituels se présentant en son nom, et demande de ne jamais communiquer d'identifiant par ce biais. Les personnes qui réutilisent un même mot de passe sur plusieurs services ont intérêt à le changer.
Détails techniques :
- Serveur de l'application touchée isolé et arrêté par la fédération
- Accès utilisés par les attaquants réinitialisés
- Accès présenté par l'acteur comme obtenu par injection SQL, d'après ses captures
- Volume non communiqué
Données concernées :
- Noms et prénoms
- Affectation, corps et grade
- Volume de décharge syndicale
- Adresses électroniques et mots de passe sous forme d'empreintes, visibles dans les captures de l'acteur
Mentions :
CNIL et ANSSI informées, plainte déposée par la FSU.
Statut Fuites Infos : Confirmée