

Les adhérents et les sympathisants du Parti communiste français (PCF) sont concernés par une fuite de données que le parti a annoncée le 23 octobre 2026. Le lendemain, un acteur a mis en vente sur un forum cybercriminel une base qu'il présente comme celle du site du parti, portant selon lui sur 183 363 personnes.
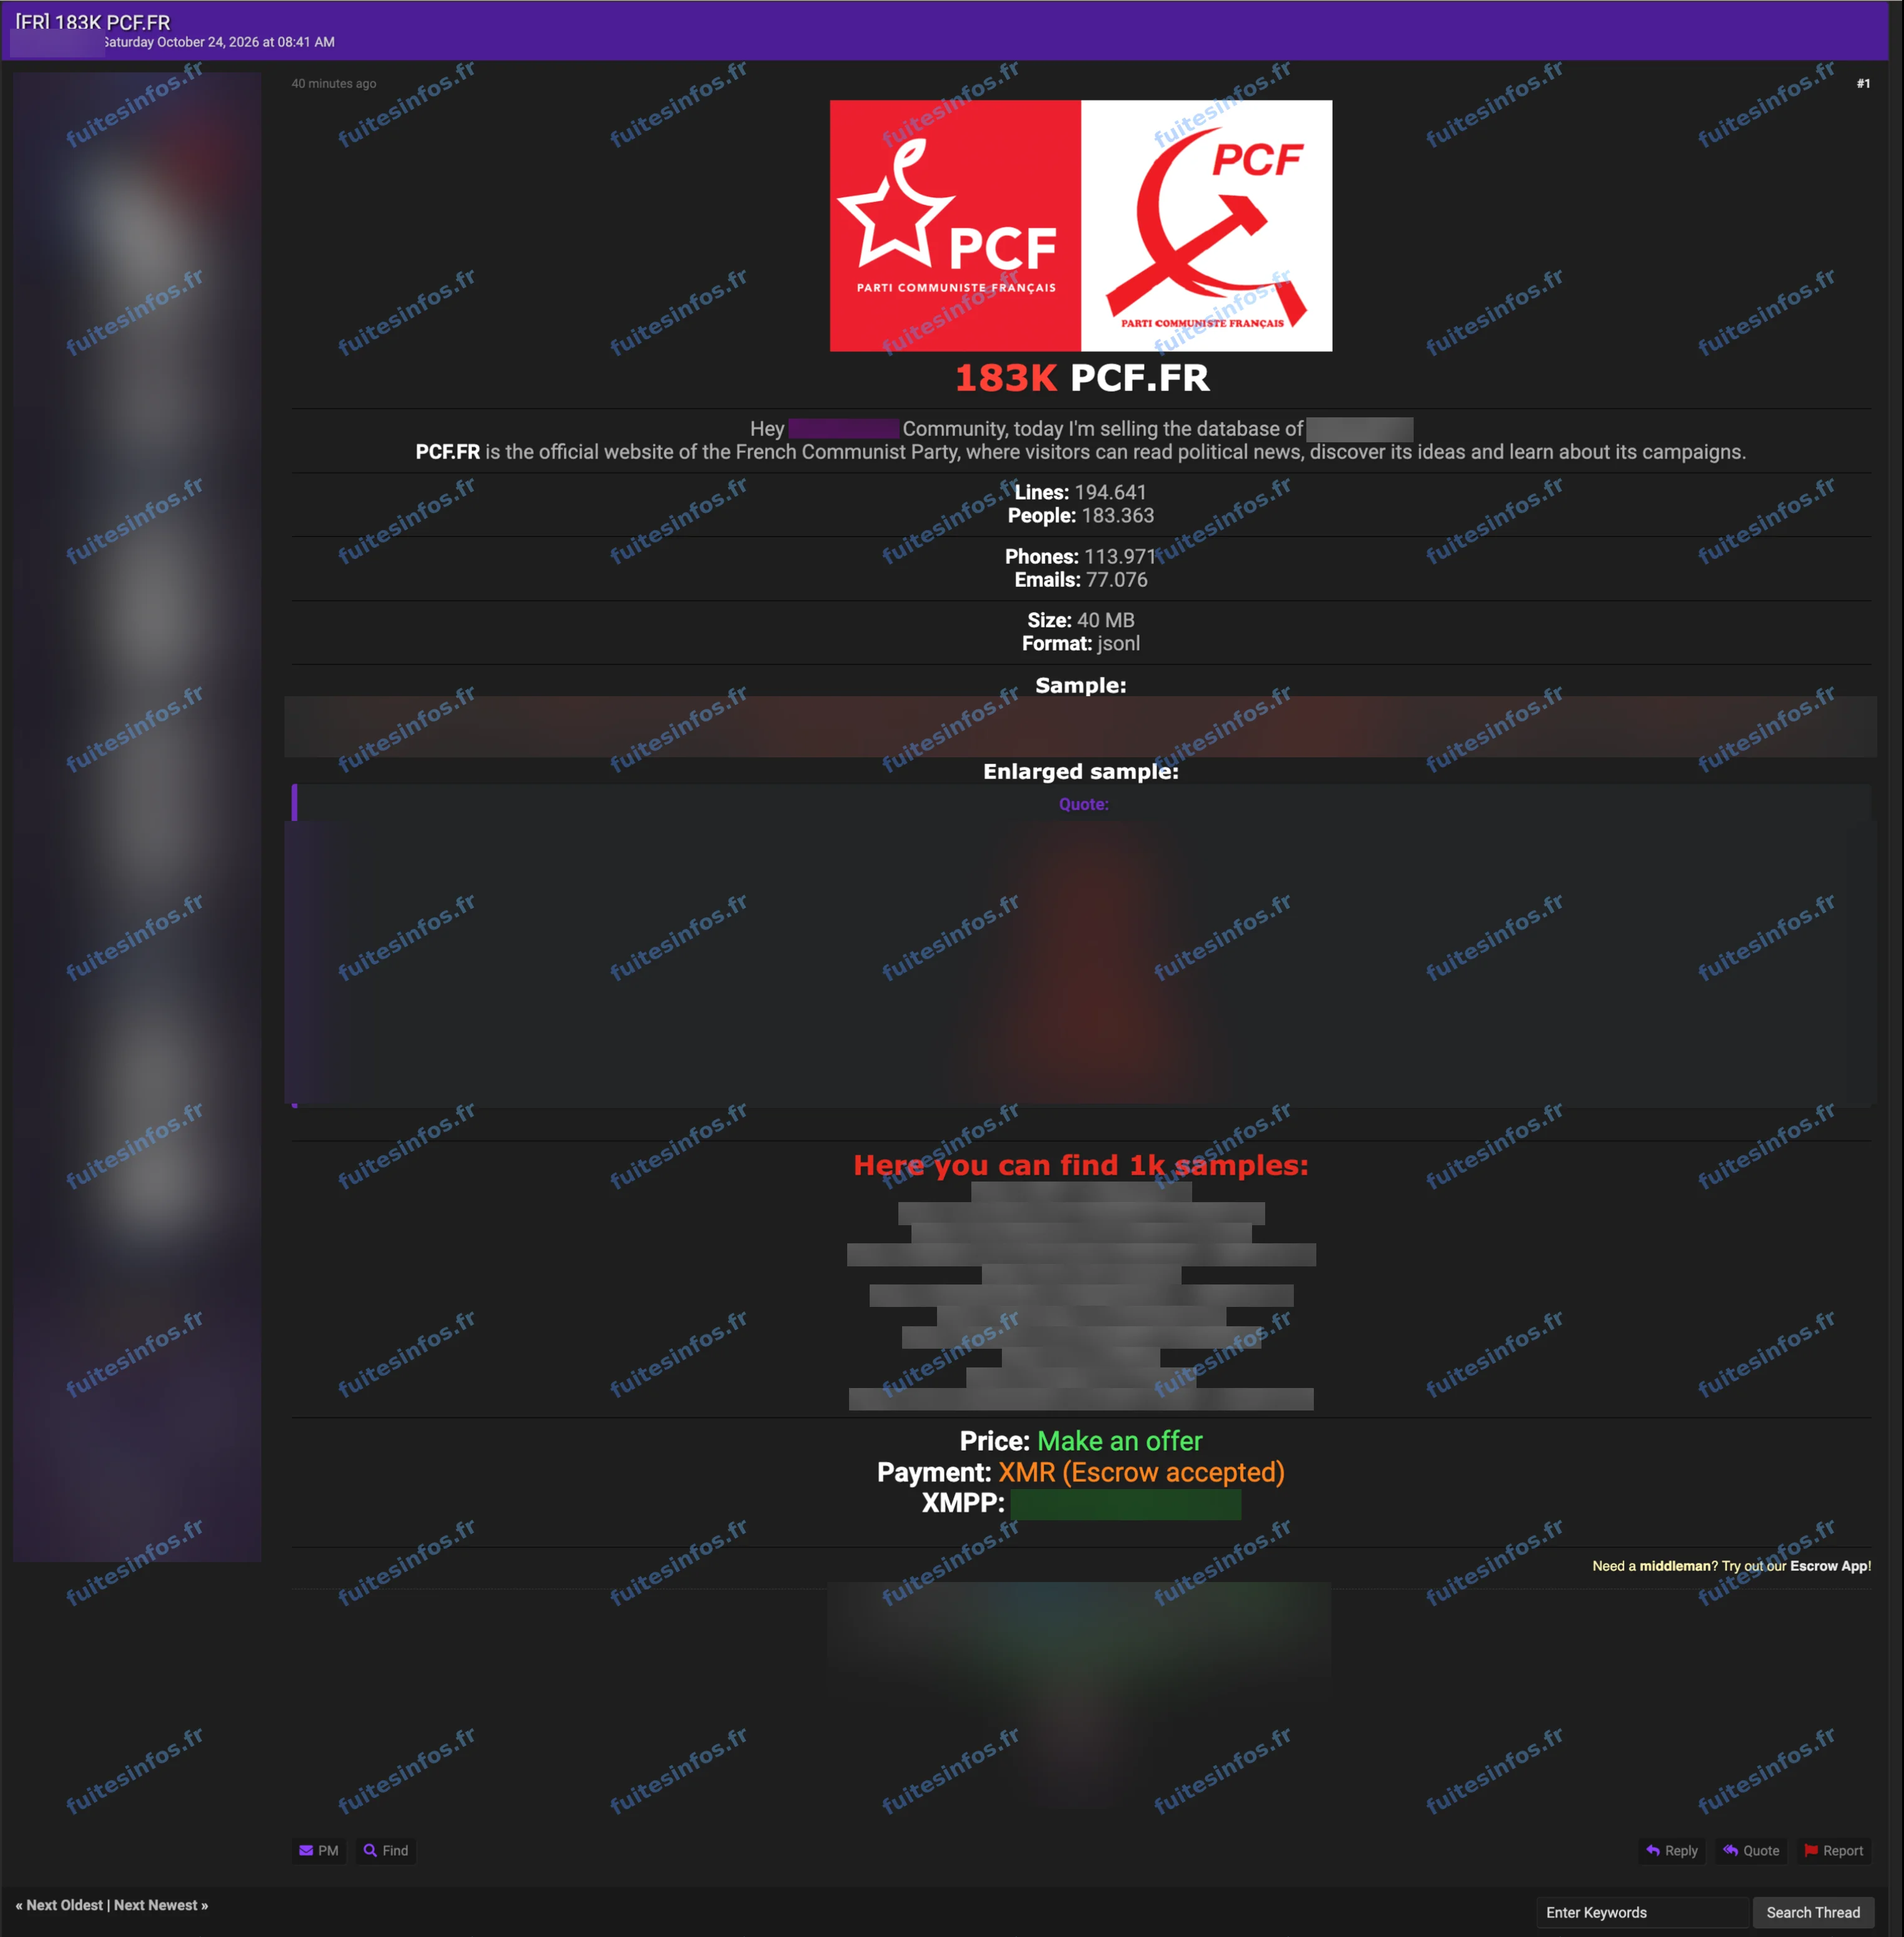
Annonce de mise en vente publiée le 24 octobre 2026, capture masquée par Fuites Infos.
Le fichier des adhérents et sympathisants du PCF
Le Parti communiste français, parti politique dont le siège national est à Paris, indique avoir été alerté le 23 octobre 2026 par l'Agence nationale de la sécurité des systèmes d'information (ANSSI). Dans son communiqué, il ne donne ni le nombre de personnes concernées, ni la liste des informations exposées, ni l'origine de la fuite. Il précise que le fichier ne contient ni coordonnées bancaires ni moyens de paiement.
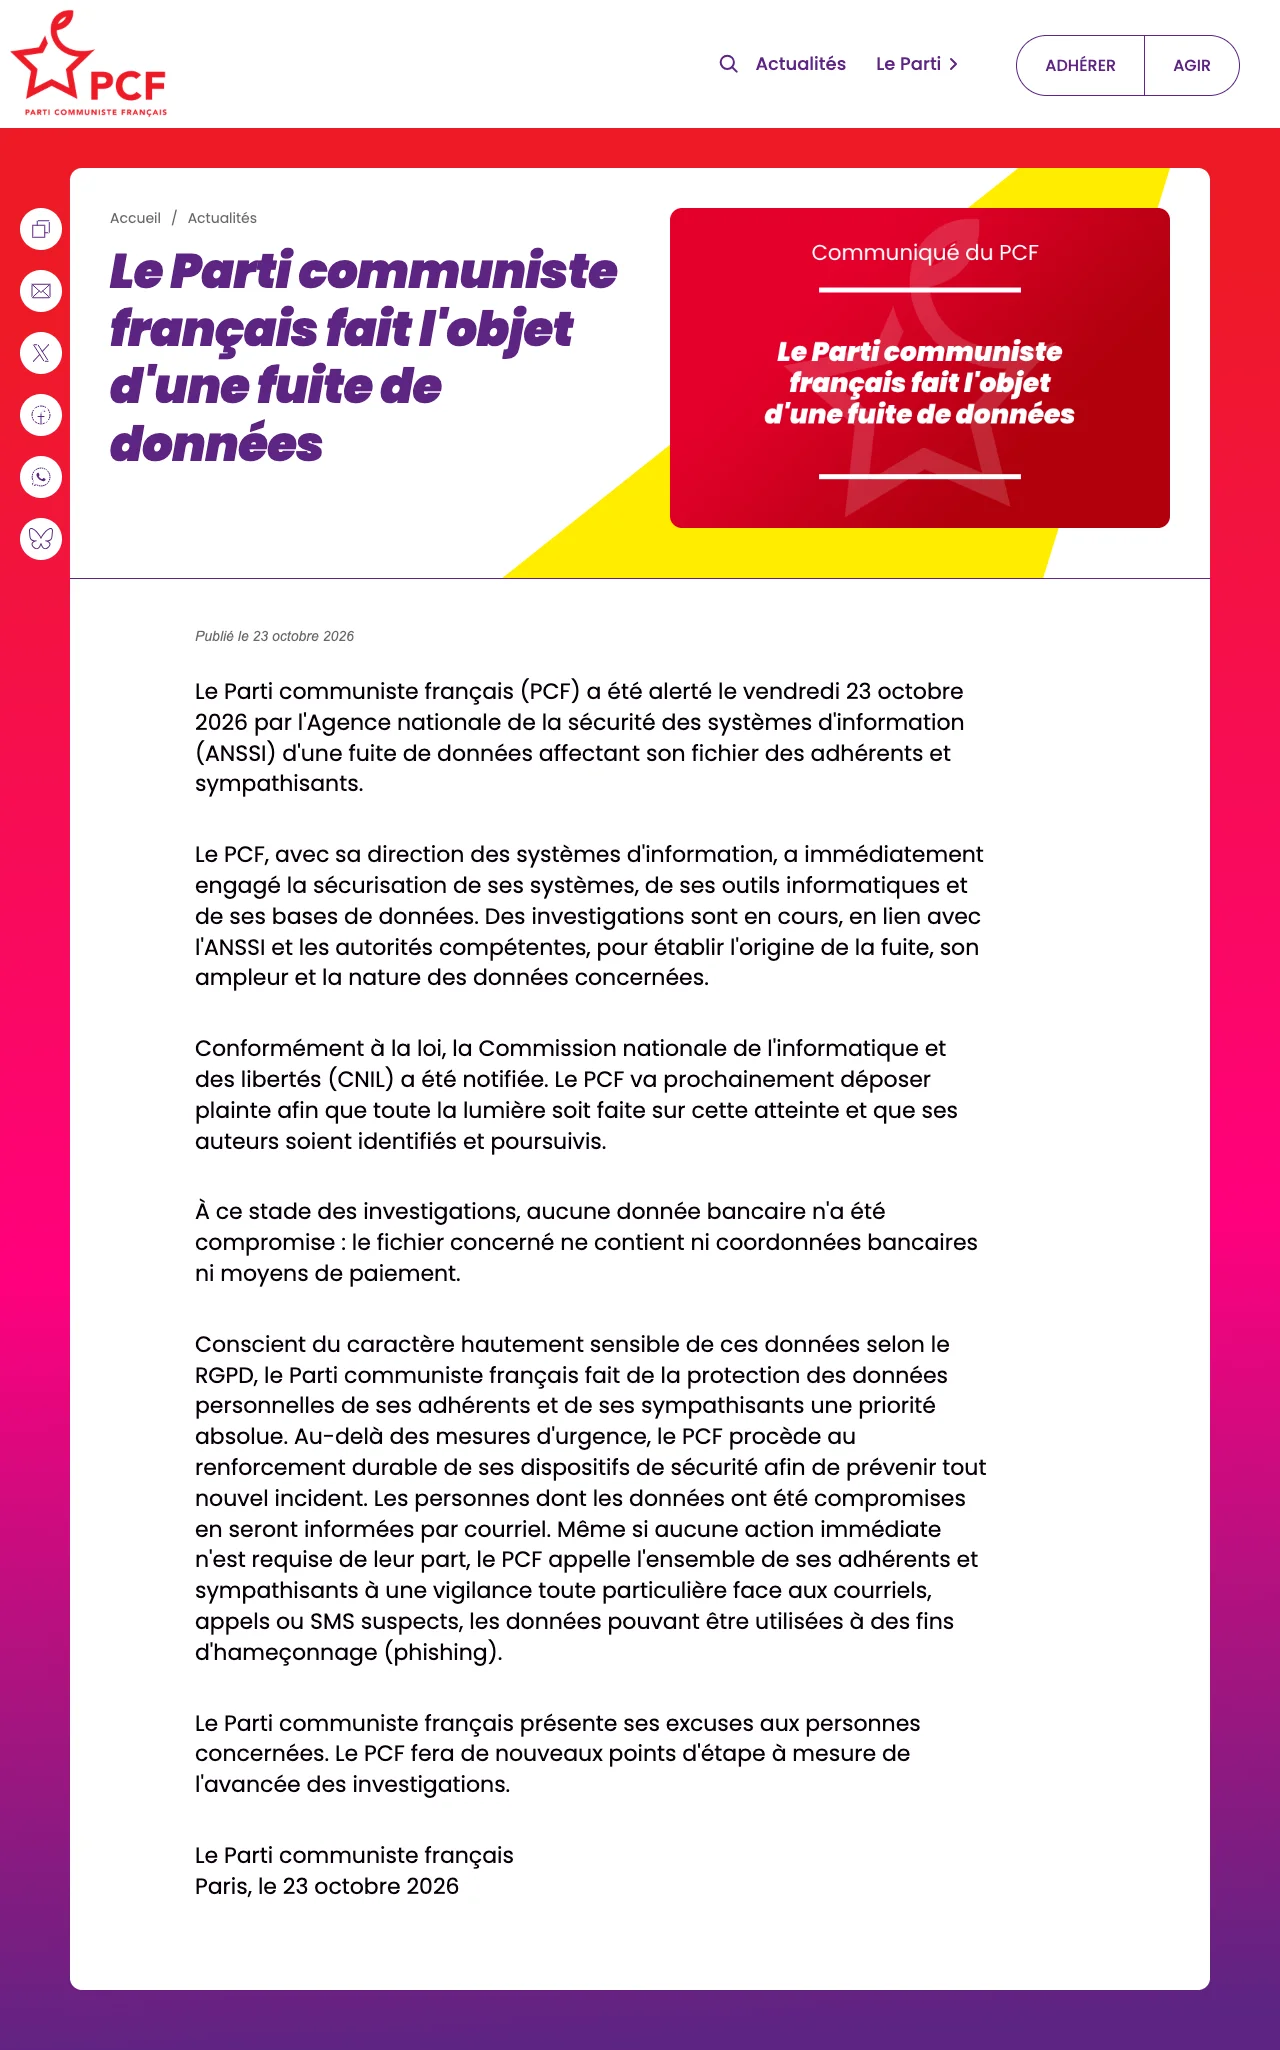
Communiqué publié par le PCF sur son site le 23 octobre 2026.
Une base de 183 363 personnes mise en vente
Le 24 octobre 2026, un acteur a proposé à la vente une base qu'il attribue au site du parti. Selon la revendication, elle compterait 194 641 lignes portant sur 183 363 personnes, avec environ 114 000 numéros de téléphone et 77 000 adresses e-mail. Un extrait de 1 000 lignes est mis à disposition pour appuyer la vente.
Selon l'analyse de Fuites Infos, cet extrait contient les noms, civilités, adresses postales, numéros de téléphone et adresses e-mail de particuliers de l'Ain et de l'Aisne. Les proportions d'adresses e-mail et de numéros de téléphone y correspondent à celles annoncées par le vendeur. Aucun champ ne mentionne en revanche une adhésion, une fédération ou une cotisation : le lien entre ces lignes et le fichier dont le PCF a annoncé la fuite n'est pas établi à ce stade. Au 24 octobre 2026, le parti ne s'était pas exprimé sur cette mise en vente.
Pourquoi cette fuite de données est sensible
Figurer dans le fichier d'un parti politique est de nature à révéler une opinion politique, catégorie de données que le RGPD protège particulièrement. Le PCF qualifie lui-même ces données de hautement sensibles au sens du RGPD.
Le parti appelle ses adhérents et sympathisants à la vigilance face aux courriels, appels et SMS suspects. La CNIL a été notifiée, une plainte est annoncée et les personnes concernées doivent être informées par courriel.
Données concernées :
- Fichier des adhérents et sympathisants du parti
- Données de nature à révéler une opinion politique (catégorie particulière au sens du RGPD)
- Nom, prénom et civilité, selon l'extrait mis en vente
- Adresse postale, code postal et ville, selon l'extrait mis en vente
- Numéros de téléphone et adresses e-mail, selon l'extrait mis en vente
Mentions :
Statut Fuites Infos : Confirmée par l'entreprise