

Le groupe Valmonde confirme un incident de sécurité touchant la boutique en ligne de Valeurs actuelles, l'espace où se souscrivent les abonnements du magazine. Le 21 octobre 2026, son service de protection des données a indiqué que les éléments de la revendication publiée la veille sur un forum cybercriminel correspondent à un incident en cours de traitement. Selon la revendication, le fichier porterait sur quelque 45 000 abonnés. Le groupe n'a communiqué ni volume ni liste des données touchées.
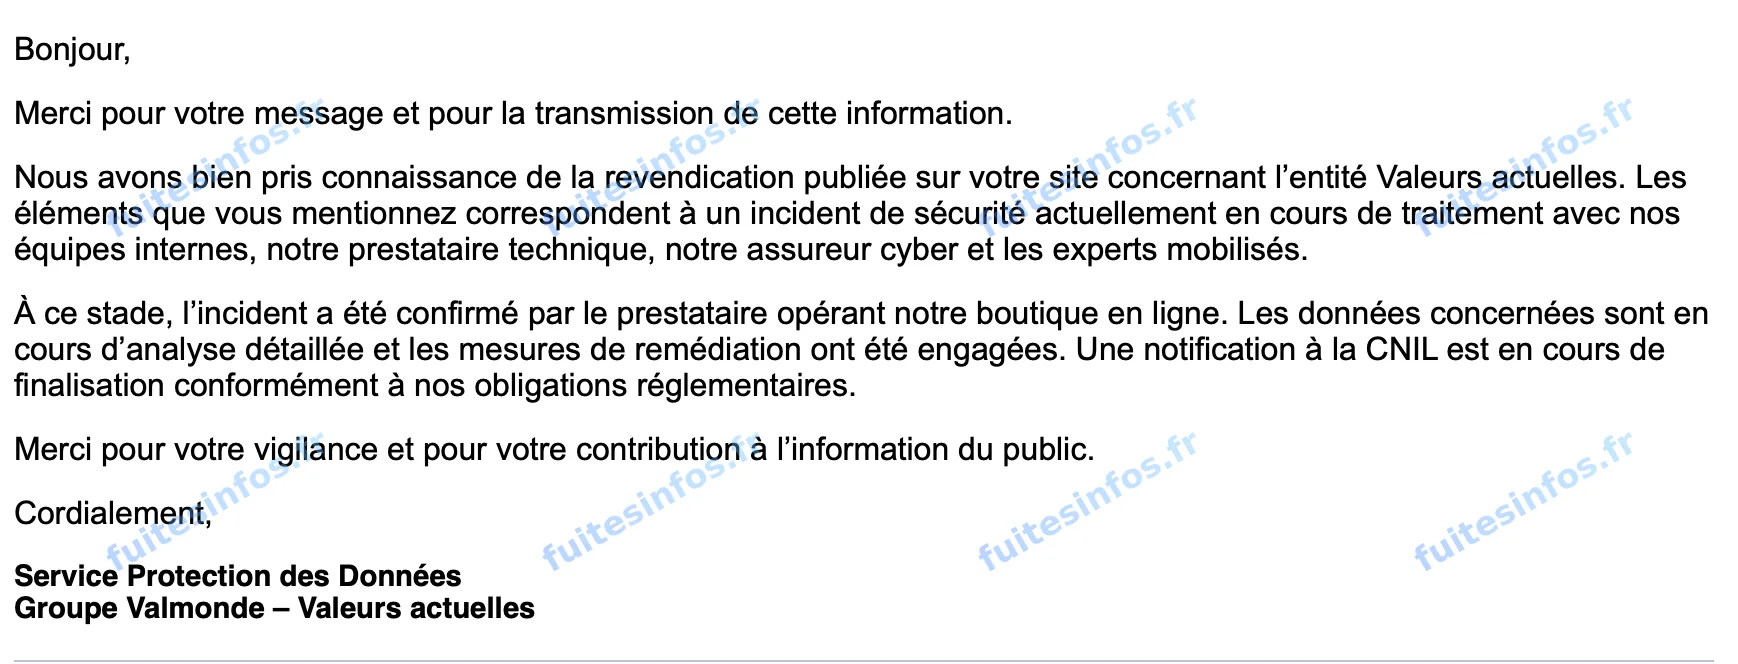
Réponse du service de protection des données du groupe Valmonde, reçue le 21 octobre 2026.
Ce que confirme le groupe Valmonde
Selon le groupe, l'incident a été confirmé à ce stade par le prestataire qui opère la boutique en ligne du magazine. Les données concernées sont en cours d'analyse. Des mesures de remédiation ont été engagées. Une notification à la CNIL est en cours de finalisation.
La réponse ne dit rien du nombre d'abonnés touchés ni des informations exposées. Le volume et le contenu décrits ci-dessous restent ceux qu'annonce l'acteur.
La revendication du 20 octobre 2026
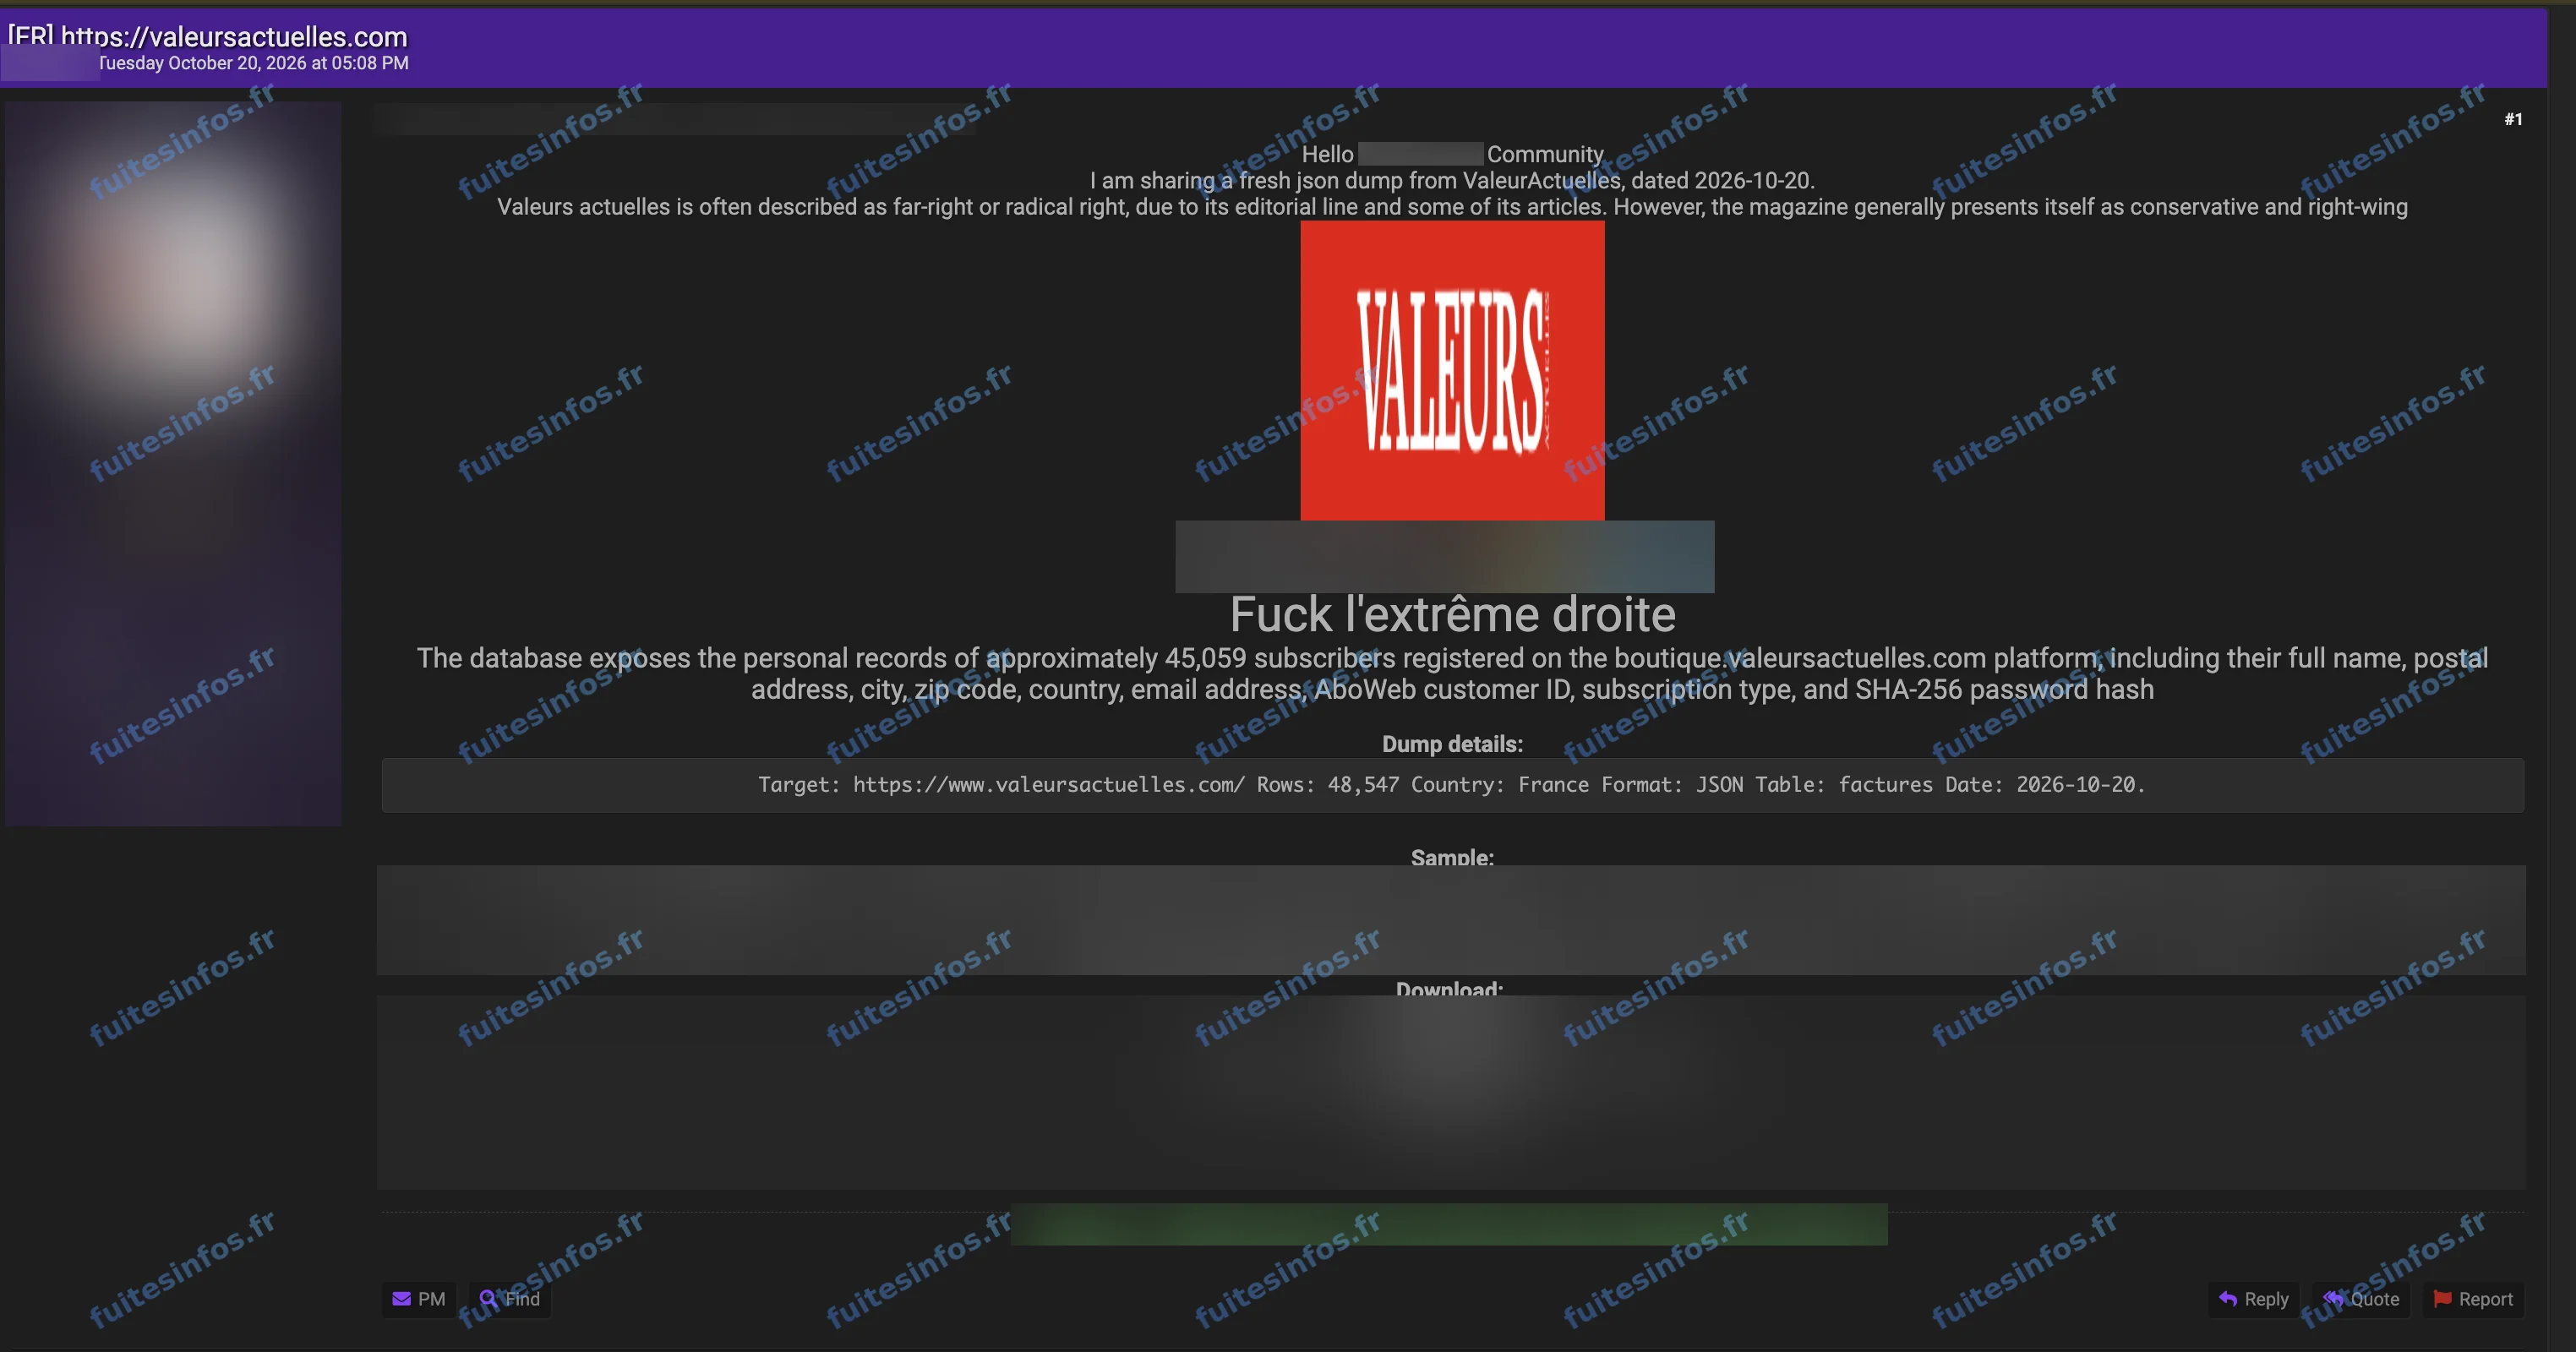
Annonce publiée le 20 octobre 2026.
Un acteur propose un fichier présenté comme la table des factures de la boutique en ligne du magazine, l'espace où se souscrivent les abonnements et s'achètent les hors-séries. Il annonce environ 48 500 lignes de factures, un même abonné pouvant en compter plusieurs. Le fichier serait proposé au téléchargement sur le forum contre des crédits internes. La publication est accompagnée d'un slogan hostile à l'extrême droite et d'un commentaire sur la ligne éditoriale du magazine.
Chaque ligne réunirait la civilité, le nom complet, l'adresse postale et l'adresse e-mail de l'abonné, son identifiant client et son type d'abonnement. S'y ajouteraient la référence et le montant de la facture, ainsi que le mot de passe du compte sous une forme hachée. L'extrait montré par le pirate porte sur une facture de 2022, et l'ancienneté de l'ensemble n'est pas établie.
Pourquoi ces informations exposent les lecteurs
Le nom, l'adresse postale et le courriel d'un abonné, associés à son historique d'abonnement, suffisent à écrire un message crédible au nom du magazine : un renouvellement à régulariser, une facture impayée, une offre sur un hors-série. Le lecteur y retrouverait des informations exactes sur sa propre relation avec le titre, ce qui rend la tromperie plus difficile à repérer.
Les mots de passe ne figureraient pas en clair, mais les plus simples peuvent être retrouvés à partir de leur forme hachée. Les comptes ouverts ailleurs avec le même mot de passe et la même adresse e-mail deviendraient alors vulnérables.
Enfin, une liste nominative des abonnés d'un hebdomadaire d'opinion, avec leur adresse postale, touche à la vie privée de ces lecteurs au-delà du seul risque d'arnaque.
Détails techniques :
- Incident confirmé le 21 octobre 2026 par le groupe Valmonde, notification à la CNIL en cours de finalisation
- Volume annoncé par l'acteur : environ 48 500 lignes de factures pour quelque 45 000 abonnés
- Format présenté : table de factures de la boutique en ligne
- Extrait publié : une facture de 2022
- Mots de passe annoncés sous forme hachée
- Téléchargement proposé contre des crédits du forum
Données concernées, selon la revendication :
- Civilité et nom complet
- Adresse postale, code postal, ville et pays
- Adresse e-mail
- Identifiant client et type d'abonnement
- Références et montants des factures
- Mot de passe haché
Mentions :
Statut Fuites Infos : Confirmée par l'entreprise