

Portaleco confirme l'incident revendiqué le 20 octobre 2026 sur un forum cybercriminel. Dans une réponse écrite du 21 octobre, l'entreprise indique avoir identifié et définitivement corrigé la faille en cause. Selon elle, le fichier mis en vente ne correspond pas à sa base de clients actifs, mais surtout à d'anciennes demandes de devis et à des prospects.
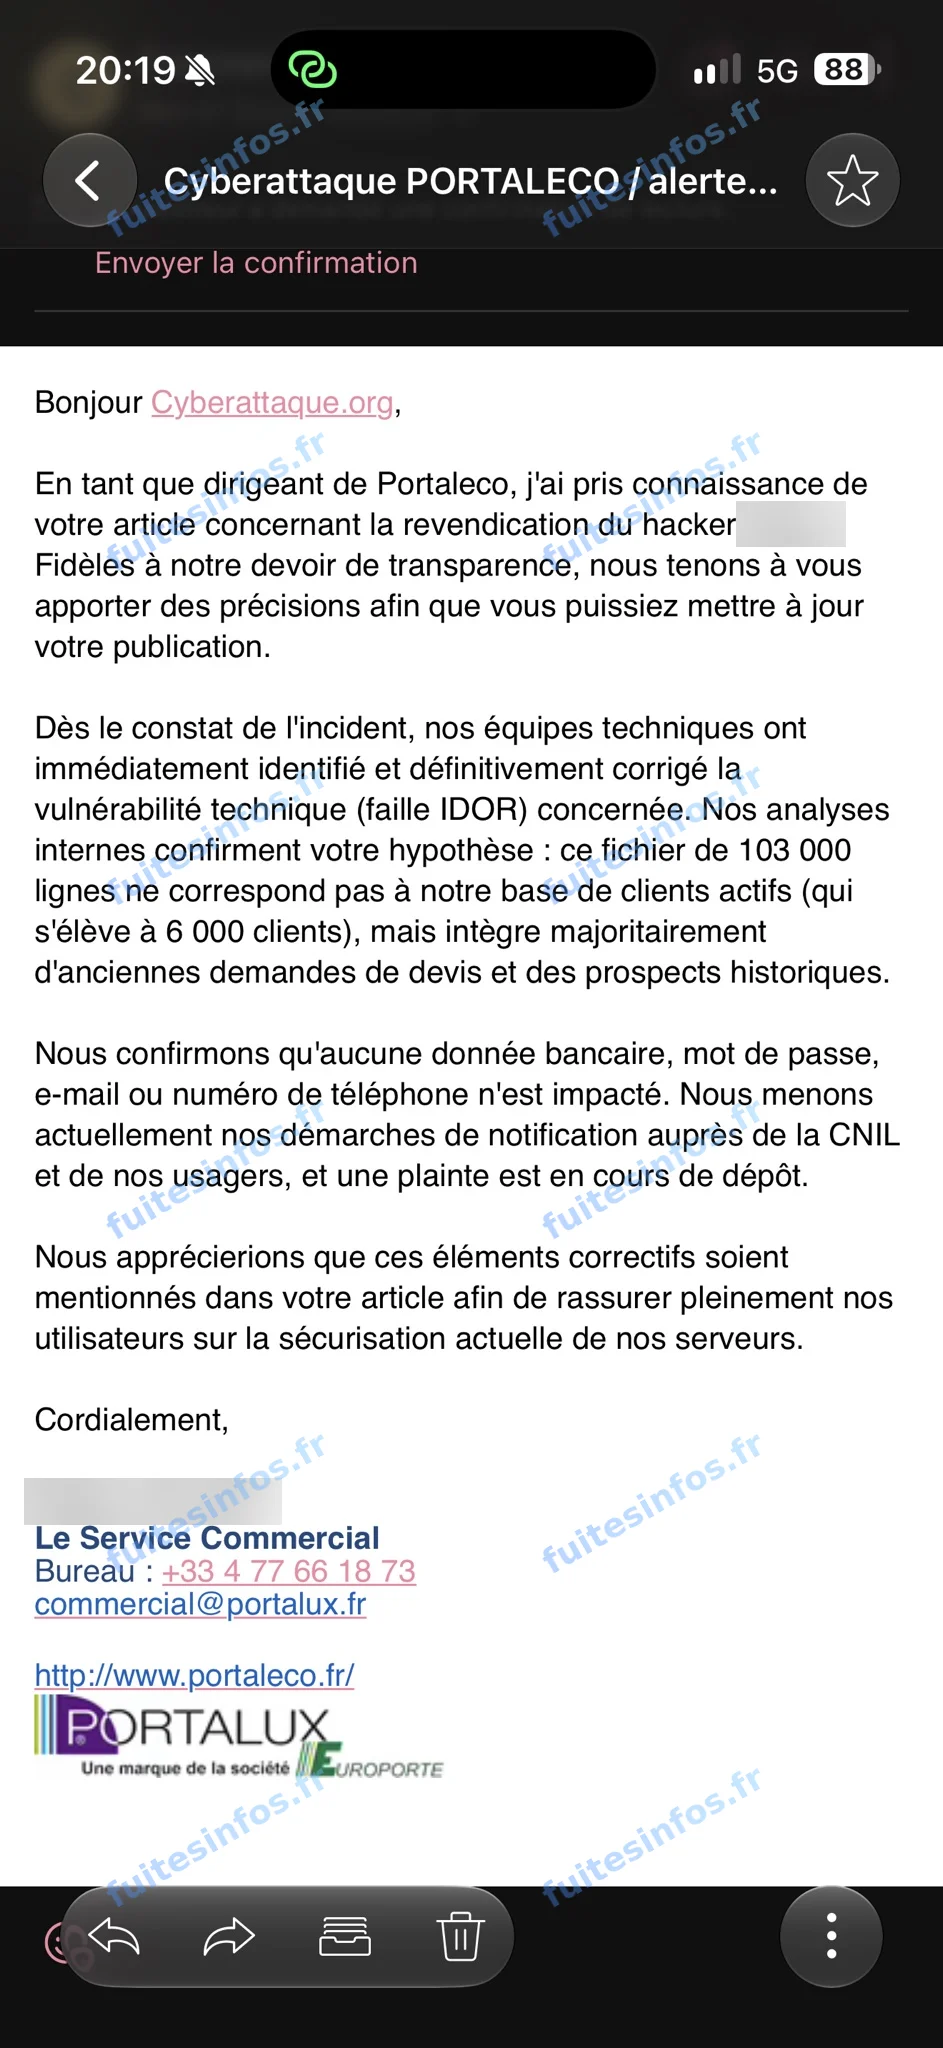
Réponse de Portaleco reçue le 21 octobre 2026, signature masquée.
Ce que dit Portaleco
Portaleco est le site de vente en ligne de la société EUROPORTE, un fabricant installé à Grézolles, dans la Loire. Il vend des portails, des clôtures et des pergolas en aluminium motorisés.
L'entreprise explique que la vulnérabilité en cause était une faille IDOR, et qu'elle l'a définitivement corrigée dès le constat de l'incident. Elle reprend le chiffre de 103 000 lignes avancé pour ce fichier. Selon elle, ce fichier ne correspond pas à sa base de clients actifs, qui s'élève à 6 000 clients. Il intègre majoritairement, selon l'entreprise, d'anciennes demandes de devis et des prospects historiques.
Portaleco déclare qu'aucune donnée bancaire, aucun mot de passe, aucune adresse électronique et aucun numéro de téléphone ne sont touchés. L'entreprise indique mener la notification auprès de la CNIL et de ses usagers. Une plainte est en cours de dépôt.
La revendication du 20 octobre 2026
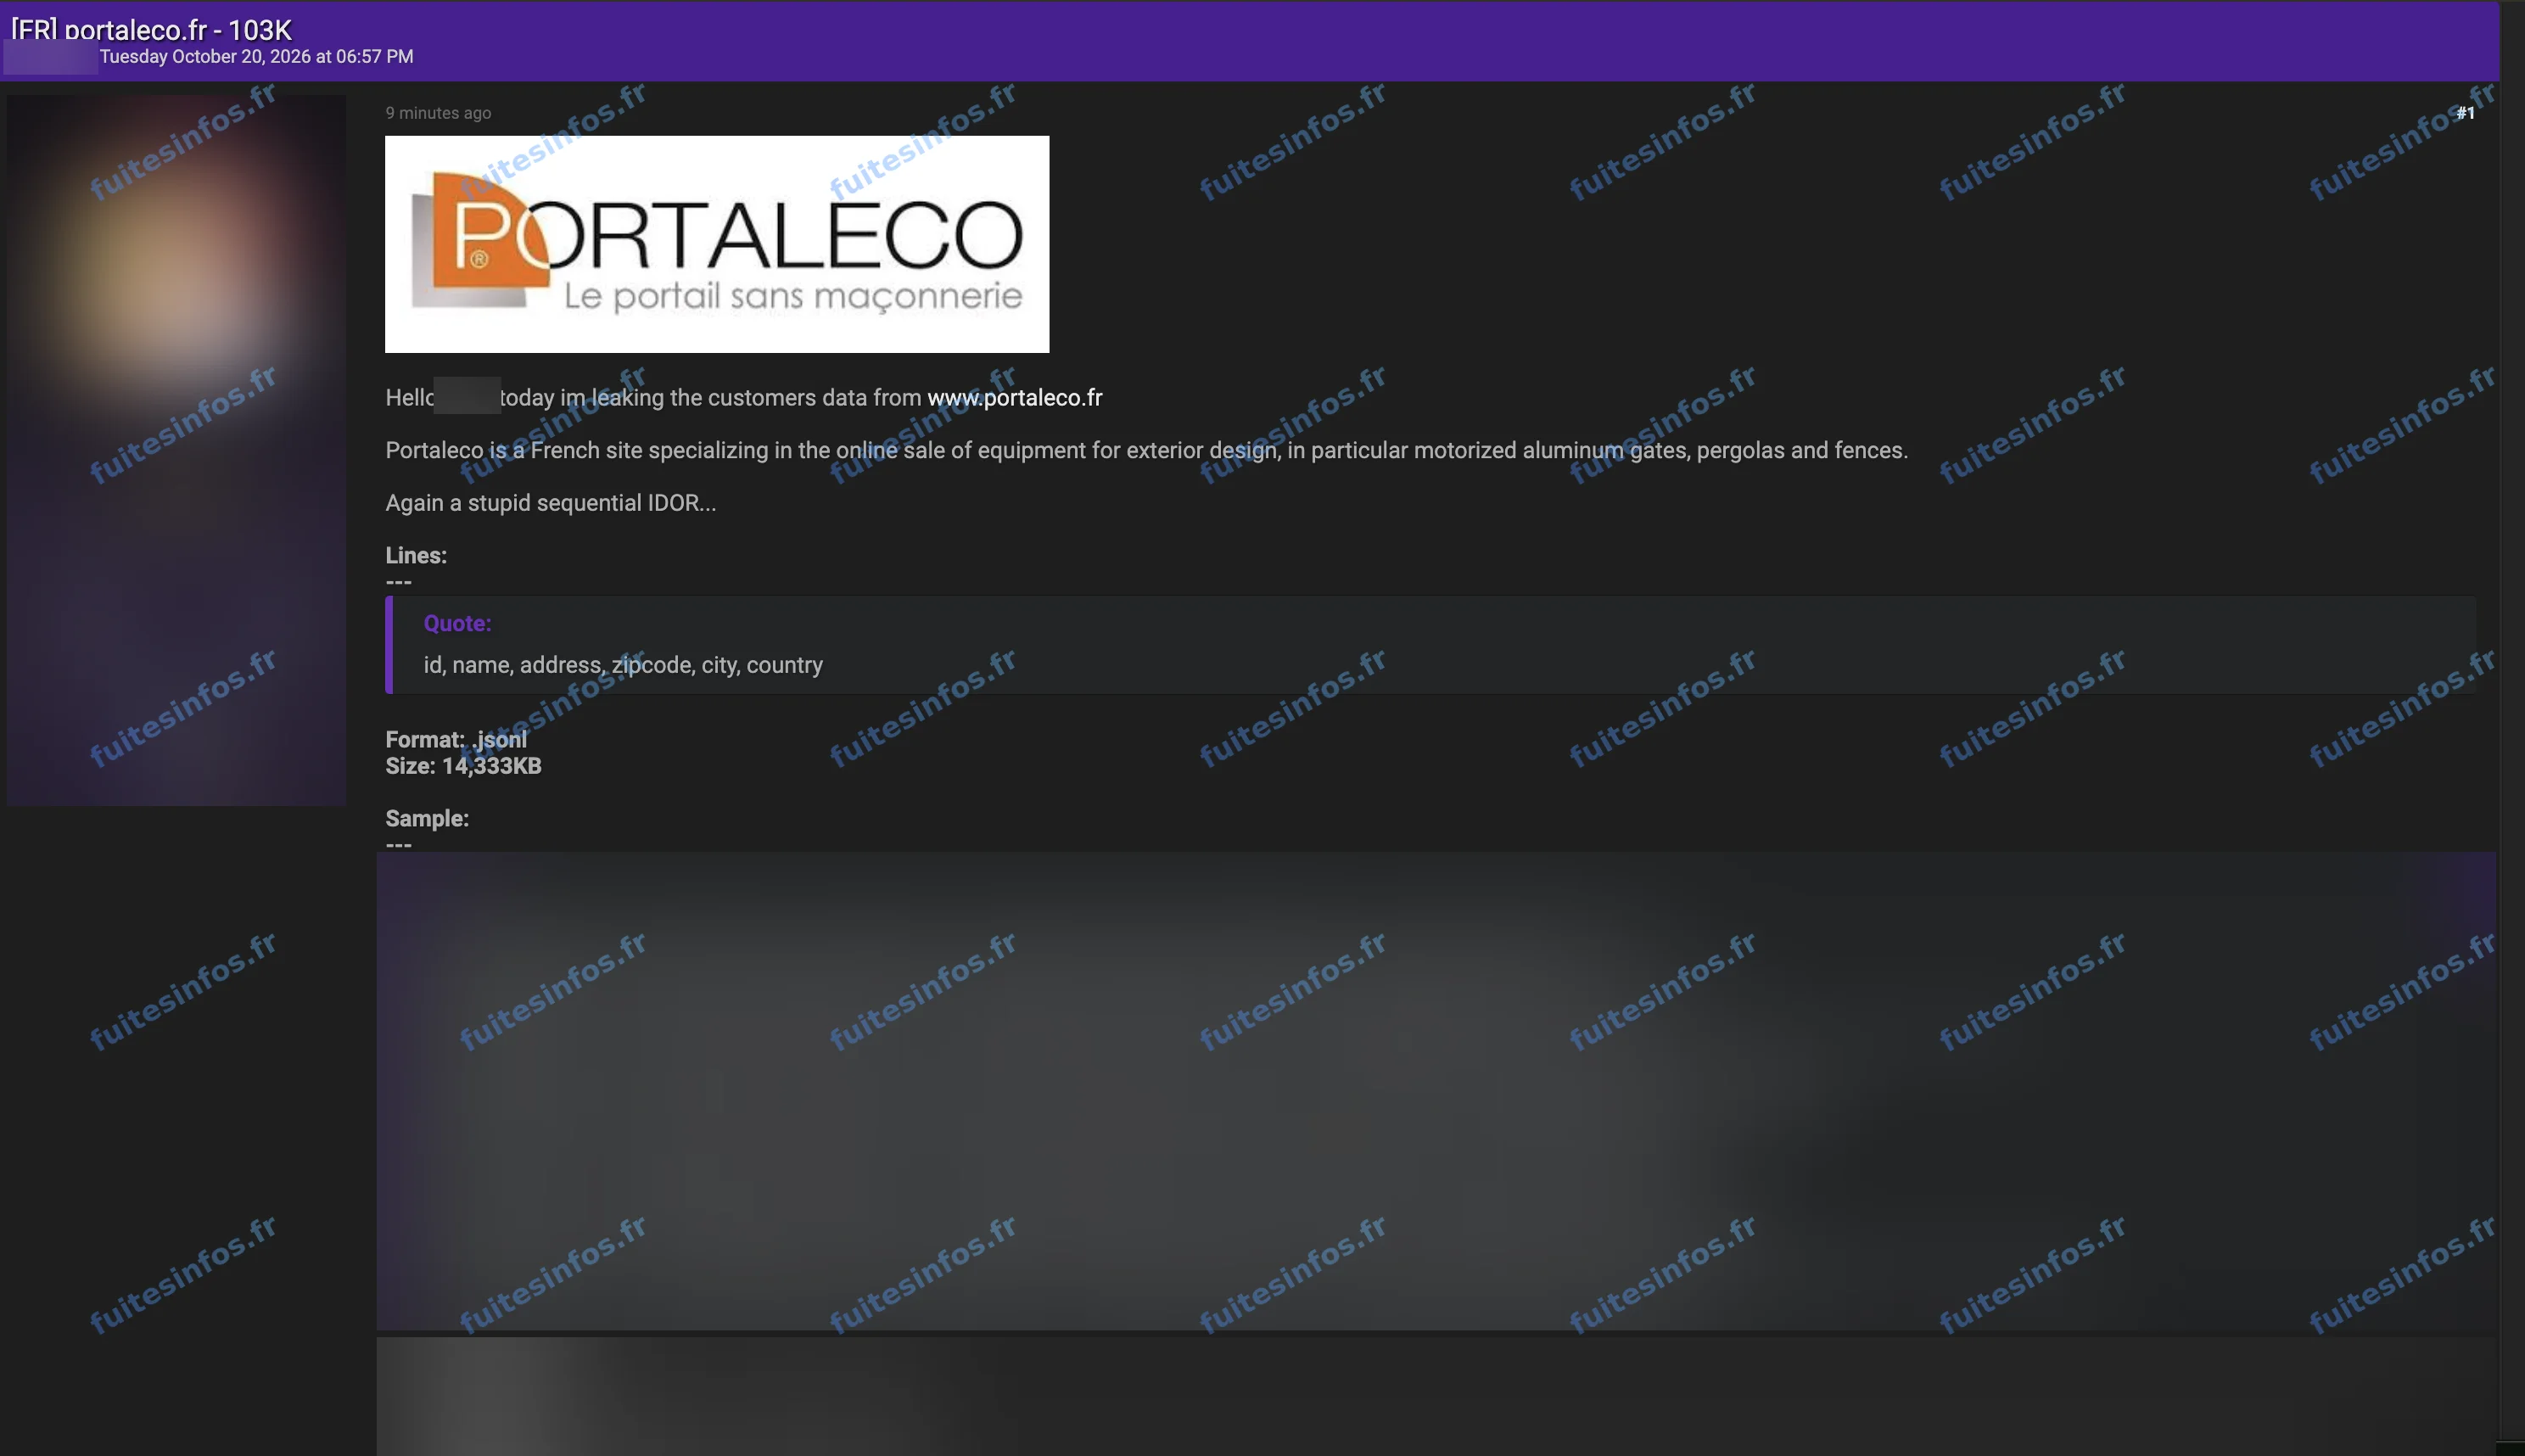
Annonce publiée le 20 octobre 2026.
Un acteur met en vente un fichier présenté comme les données clients du site portaleco.fr. Selon la revendication, il compterait environ 103 000 lignes, pour une taille annoncée d'environ 14 Mo. Chaque ligne contiendrait un nom, une adresse postale, un code postal, une ville et un pays. L'acteur affirme avoir obtenu ces données en exploitant une faille de contrôle d'accès du site, qui lui aurait permis de parcourir les fiches une à une.
Ce que contient l'extrait publié
L'extrait consulté par Fuites Infos porte sur des particuliers dispersés sur 49 départements de France métropolitaine. Il ne contient ni adresse électronique, ni numéro de téléphone, ni mot de passe, ni date. Seul cet extrait est public, le fichier complet étant vendu.
Ces informations restent limitées, mais elles relient une personne à l'adresse de son domicile et à un projet d'équipement pour sa maison. Un escroc pourrait s'en servir pour envoyer un faux courrier ou passer un faux appel au nom du fabricant, par exemple pour réclamer un paiement ou proposer une intervention. Croisées avec d'autres fichiers, elles pourraient aussi enrichir le profil des personnes concernées.
Détails techniques :
- Faille IDOR corrigée selon l'entreprise, notification à la CNIL en cours
- Volume annoncé : environ 103 000 lignes, pour environ 14 Mo
- Majoritairement d'anciennes demandes de devis et des prospects, selon l'entreprise
- Fichier complet vendu, seul un extrait étant public
Données concernées :
- Nom
- Adresse postale, code postal et ville
- Pays
- Identifiant interne
Mentions :
Statut Fuites Infos : Confirmée par l'entreprise