

L'ISEP confirme que des données de son annuaire d'élèves et de personnels circulent en ligne. Dans une réponse écrite du 21 octobre 2026, l'école d'ingénieurs du numérique rapproche les fichiers publiés le 19 octobre sur un forum cybercriminel d'un incident survenu avant l'été 2026, identifié et traité à l'époque. Selon l'analyse de Fuites Infos, ces fichiers portent sur environ 2 700 personnes, élèves et anciens élèves pour la plupart.
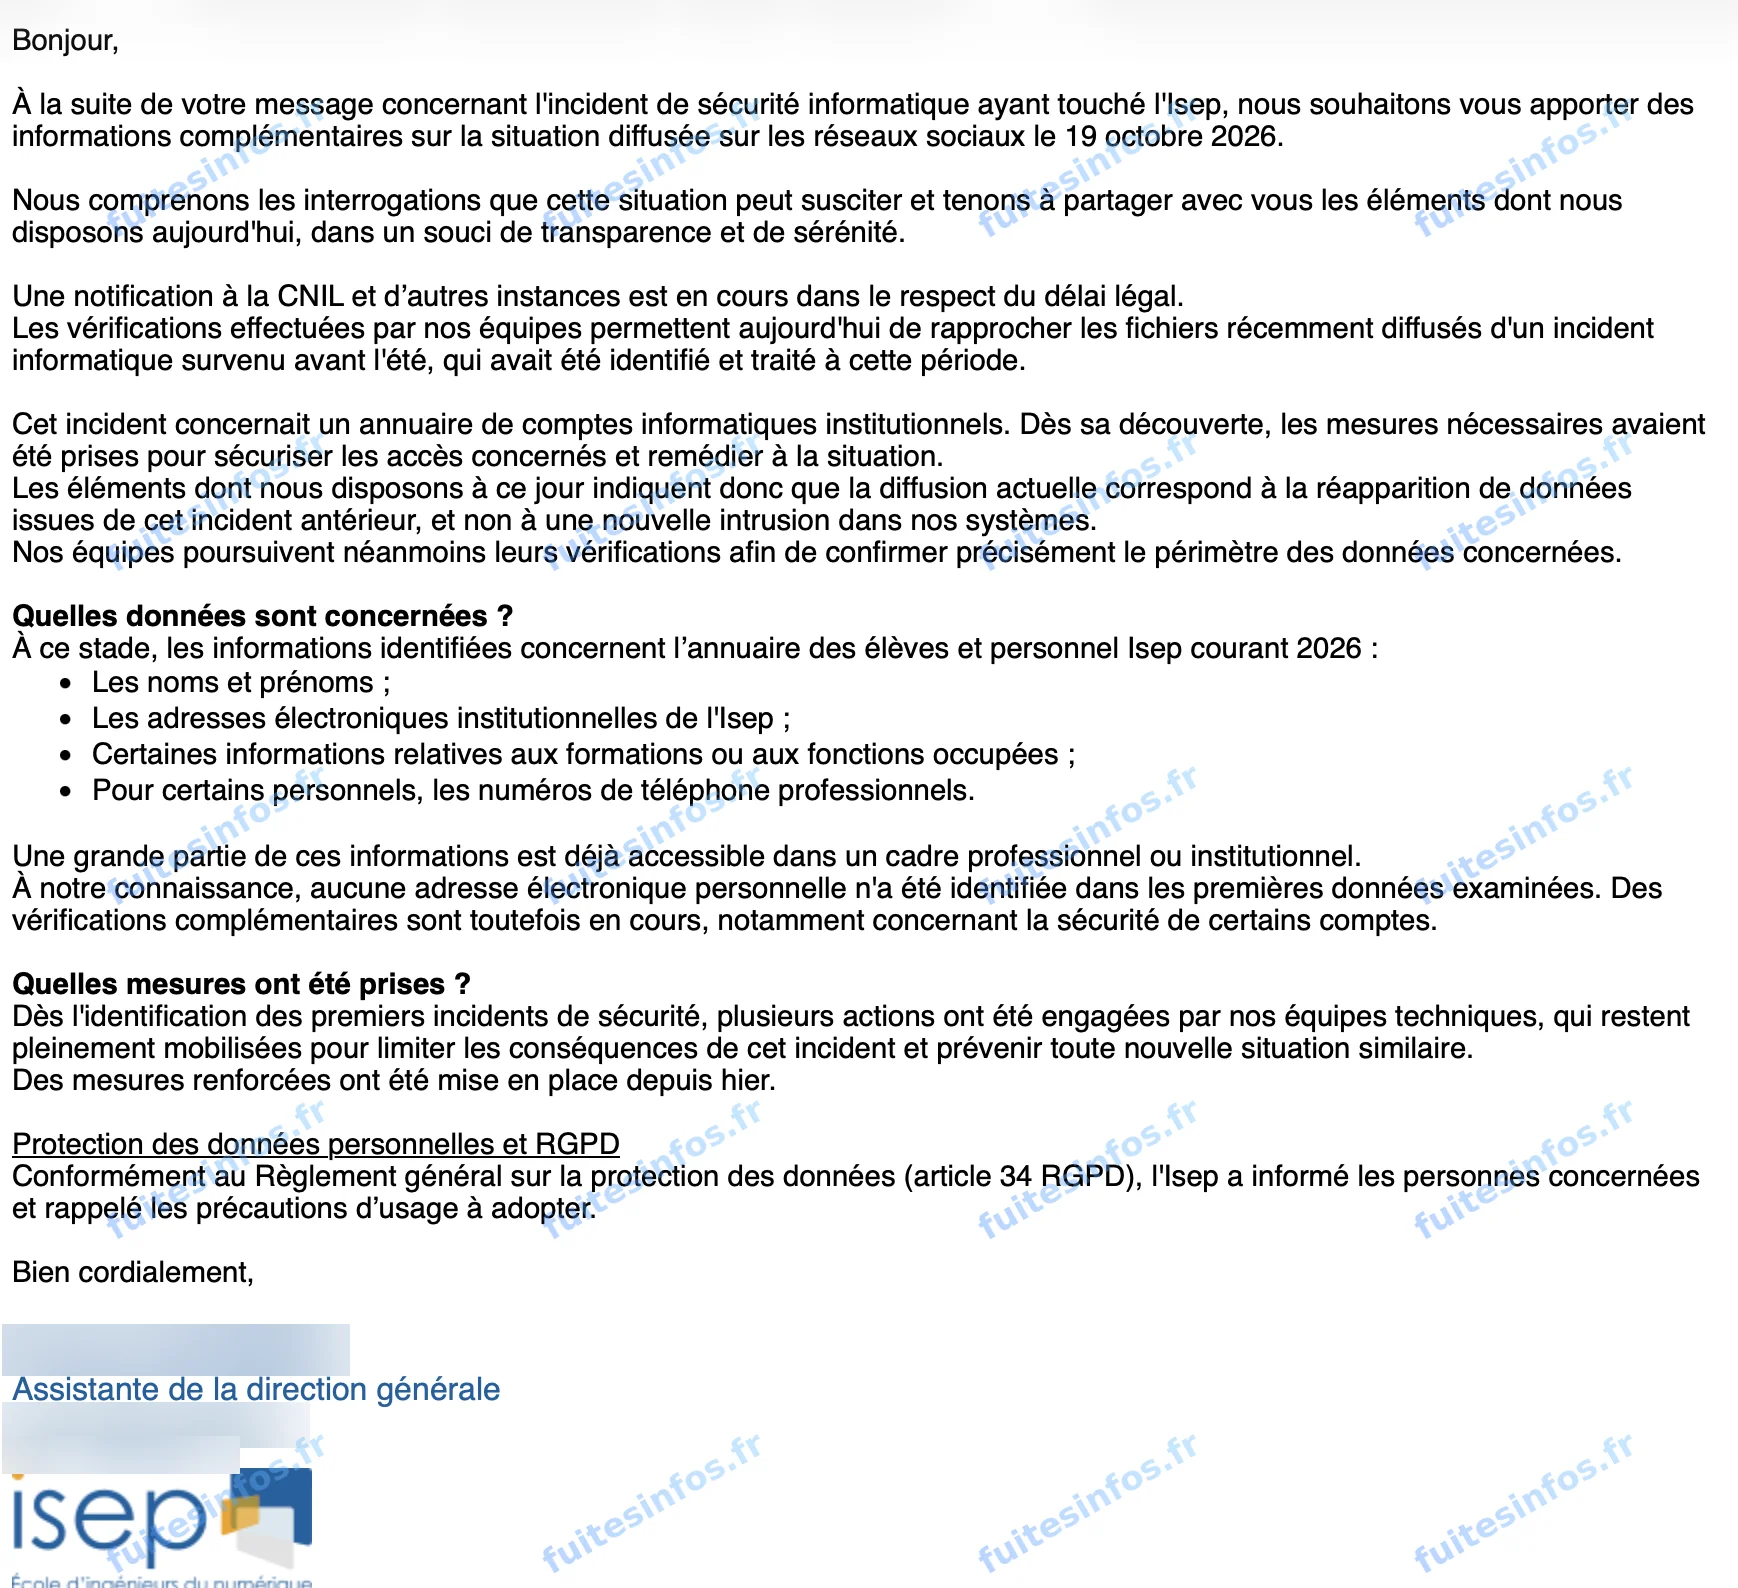
Réponse de l'ISEP reçue le 21 octobre 2026, signature masquée.
Ce que dit l'ISEP
Selon l'école, l'incident d'avant l'été concernait un annuaire de comptes informatiques institutionnels. Les éléments dont elle dispose à ce jour indiquent une réapparition de ces données plutôt qu'une nouvelle intrusion. Le périmètre exact des données concernées est encore en cours de vérification.
L'école déclare comme données concernées les noms et prénoms, les adresses électroniques de l'école et certaines informations sur les formations ou les fonctions. Pour certains personnels, elle cite aussi des numéros de téléphone professionnels. Ces numéros ne figurent pas dans les fichiers publiés décrits plus bas.
L'ISEP indique avoir informé les personnes concernées. Une notification à la CNIL est en cours.
La revendication du 19 octobre 2026
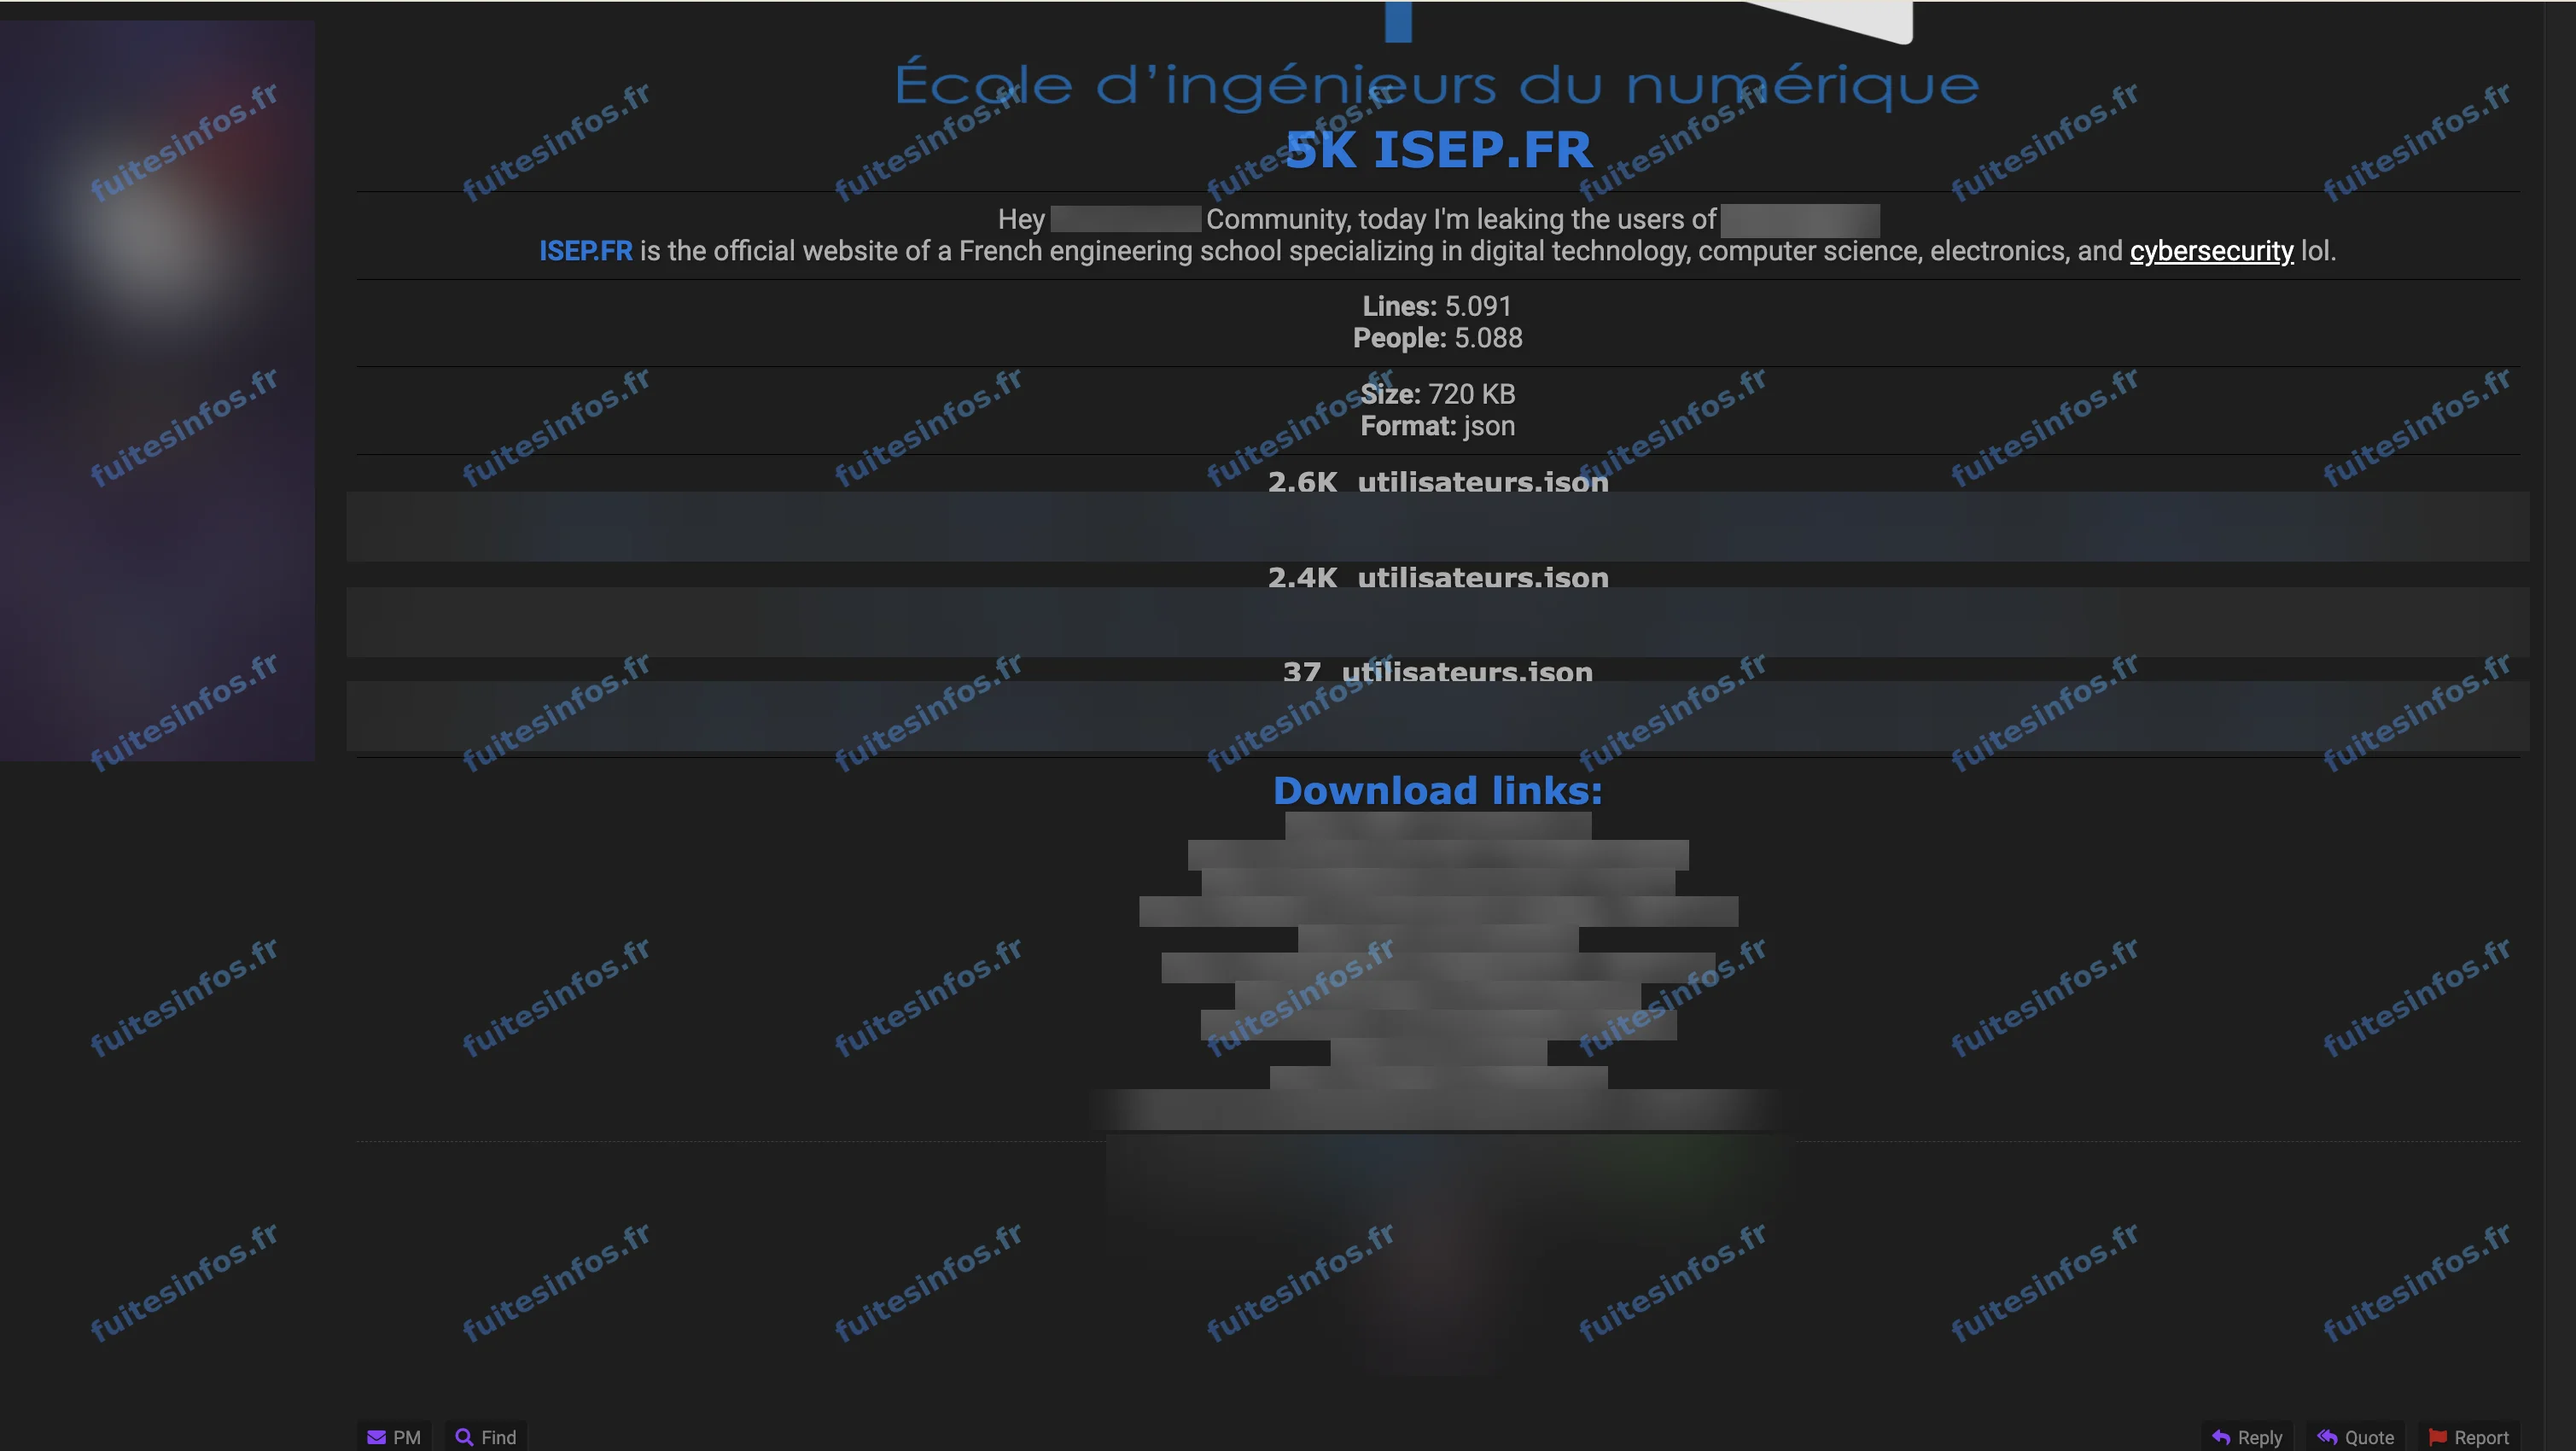
Annonce publiée le 19 octobre 2026.
Un acteur présente trois fichiers comme les utilisateurs du site isep.fr. Il annonce 5 091 lignes et 5 088 personnes, et les propose au téléchargement sur le forum. Selon l'analyse de Fuites Infos, les trois fichiers décrivent largement les mêmes personnes et ressemblent davantage à l'annuaire interne de l'école qu'à une base du site public, ce que la réponse de l'ISEP vient appuyer. Le dépôt porterait sur environ 2 700 personnes distinctes. Les codes de promotion vont jusqu'à l'année 2027-2028, l'année 2026-2027 étant la plus représentée.
Ce que contiennent les fiches des élèves de l'ISEP
Chaque fiche associe le nom et le prénom, une ou plusieurs adresses électroniques sur les domaines de l'école et un identifiant interne. Pour l'essentiel des élèves, elle indique aussi la promotion ou le cursus, avec sa situation : en cours, diplômé, ajourné ou démissionnaire. Un petit fichier ajoute quelques personnels, avec une ville et un pays. Aucun mot de passe, numéro de téléphone, adresse postale ni date de naissance n'y figure.
Ces informations suffisent à écrire un message qui semble venir de la scolarité, du service des stages ou d'une plateforme de l'école, en citant la bonne promotion et le bon cursus. Une demande de reconnexion, un document à valider ou un diplôme à retirer deviennent alors plus difficiles à repérer. Les adresses de connexion présentes dans les fichiers peuvent aussi servir à des tentatives d'accès aux comptes de l'école, même sans mot de passe associé.
Détails techniques :
- Incident survenu avant l'été 2026 selon l'école, notification à la CNIL en cours
- Volume annoncé : 5 091 lignes pour 5 088 personnes, trois fichiers JSON d'environ 720 Ko
- Environ 2 700 personnes distinctes, élèves et anciens élèves pour la plupart
- Plus de 5 300 adresses électroniques sur les domaines de l'école
Données concernées :
- Nom et prénom
- Adresses électroniques de l'école
- Identifiant interne
- Promotion, cursus et situation scolaire
- Ville et pays (pour une petite partie des fiches)
- Numéros de téléphone professionnels de certains personnels, selon l'école (absents des fichiers publiés)
Mentions :
Statut Fuites Infos : Confirmée par l'entreprise