

Blissim a confirmé à ses clientes concernées qu'un tiers avait obtenu de manière frauduleuse des informations liées aux moyens de paiement de comptes clients. Le site français de produits de beauté et de box beauté par abonnement les en a informées par courriel le 19 octobre 2026, au lendemain de la publication d'un fichier sur un forum cybercriminel. Ce fichier porterait sur environ 228 000 titulaires de carte, selon l'analyse de Fuites Infos.
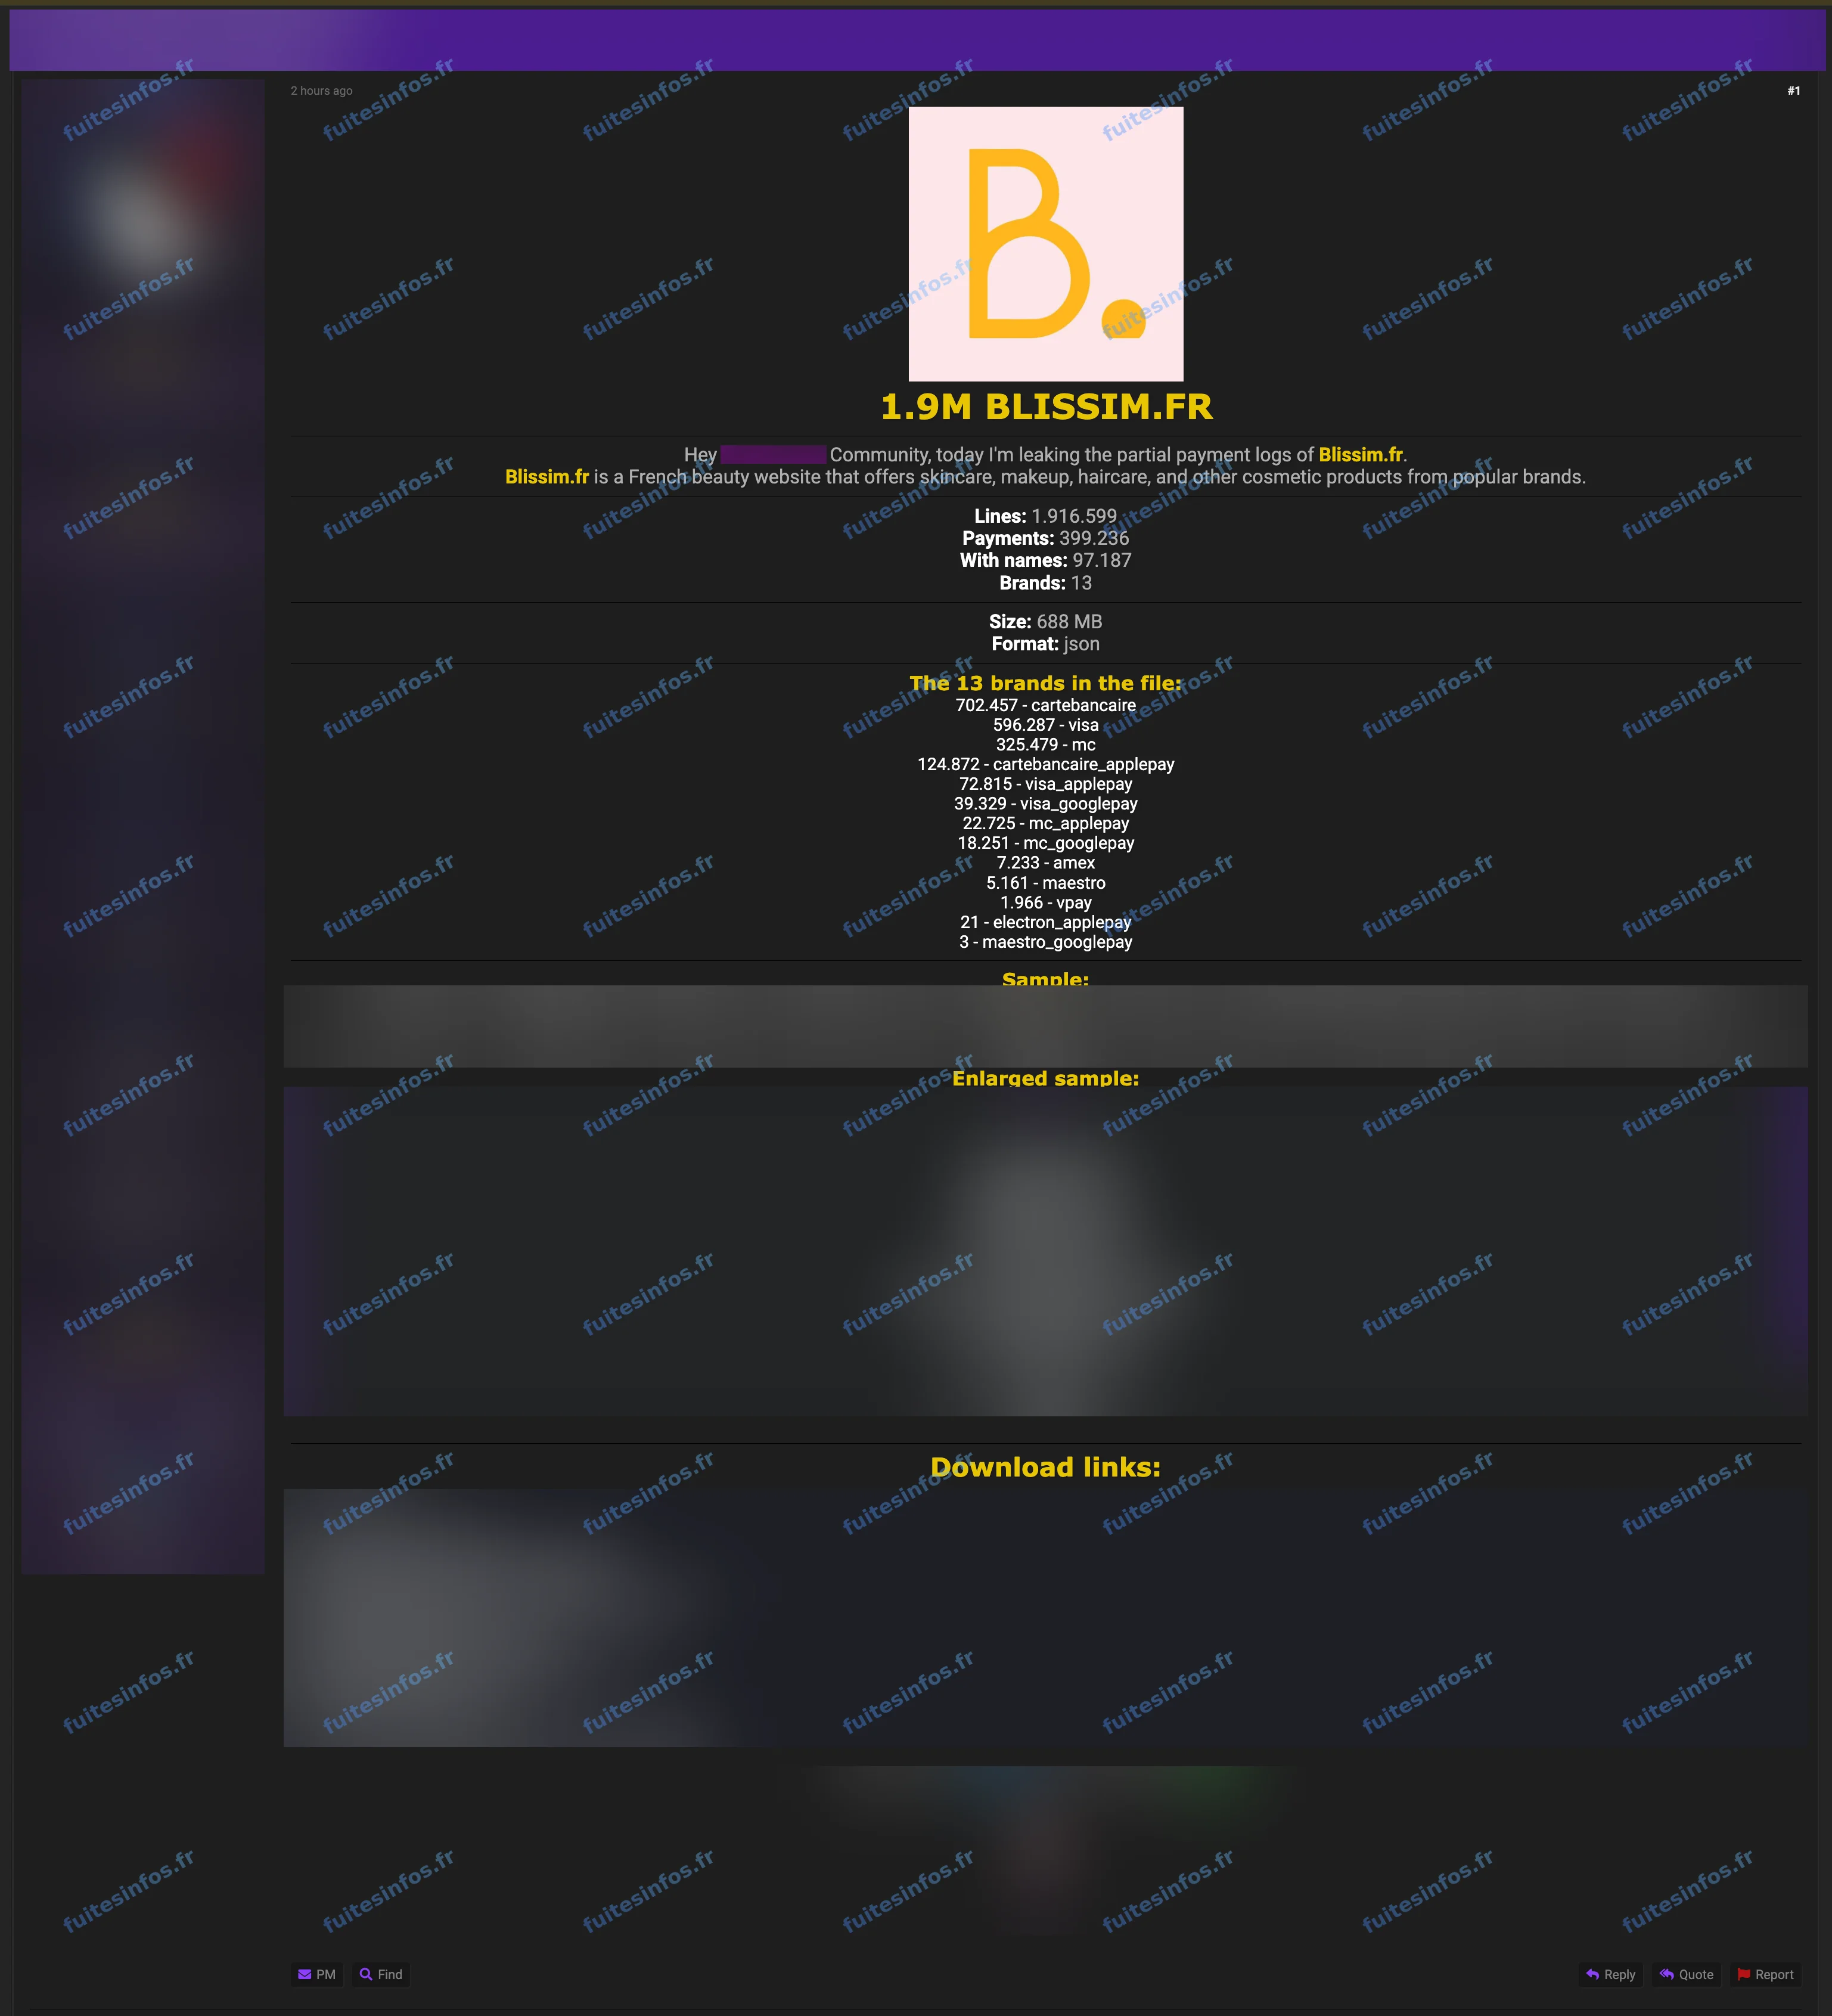
Annonce publiée le 18 octobre 2026.
Ce que Blissim a écrit à ses clientes
Dans son message, Blissim indique avoir été informée le 19 octobre 2026 de l'incident. Les informations concernées sont le nom du titulaire de la carte, le type de carte, les quatre derniers chiffres et la date d'expiration. L'entreprise dit avoir lancé une enquête, renforcé la sécurité des accès et informé la CNIL. Elle précise que ces informations ne permettent pas, à elles seules, d'effectuer un paiement, et met en garde contre des messages frauduleux se faisant passer pour Blissim ou pour une banque.
Blissim ne communique aucun volume et ne mentionne pas la revendication. Le rapprochement avec le fichier publié repose sur la date et sur la nature des données, qui correspondent.
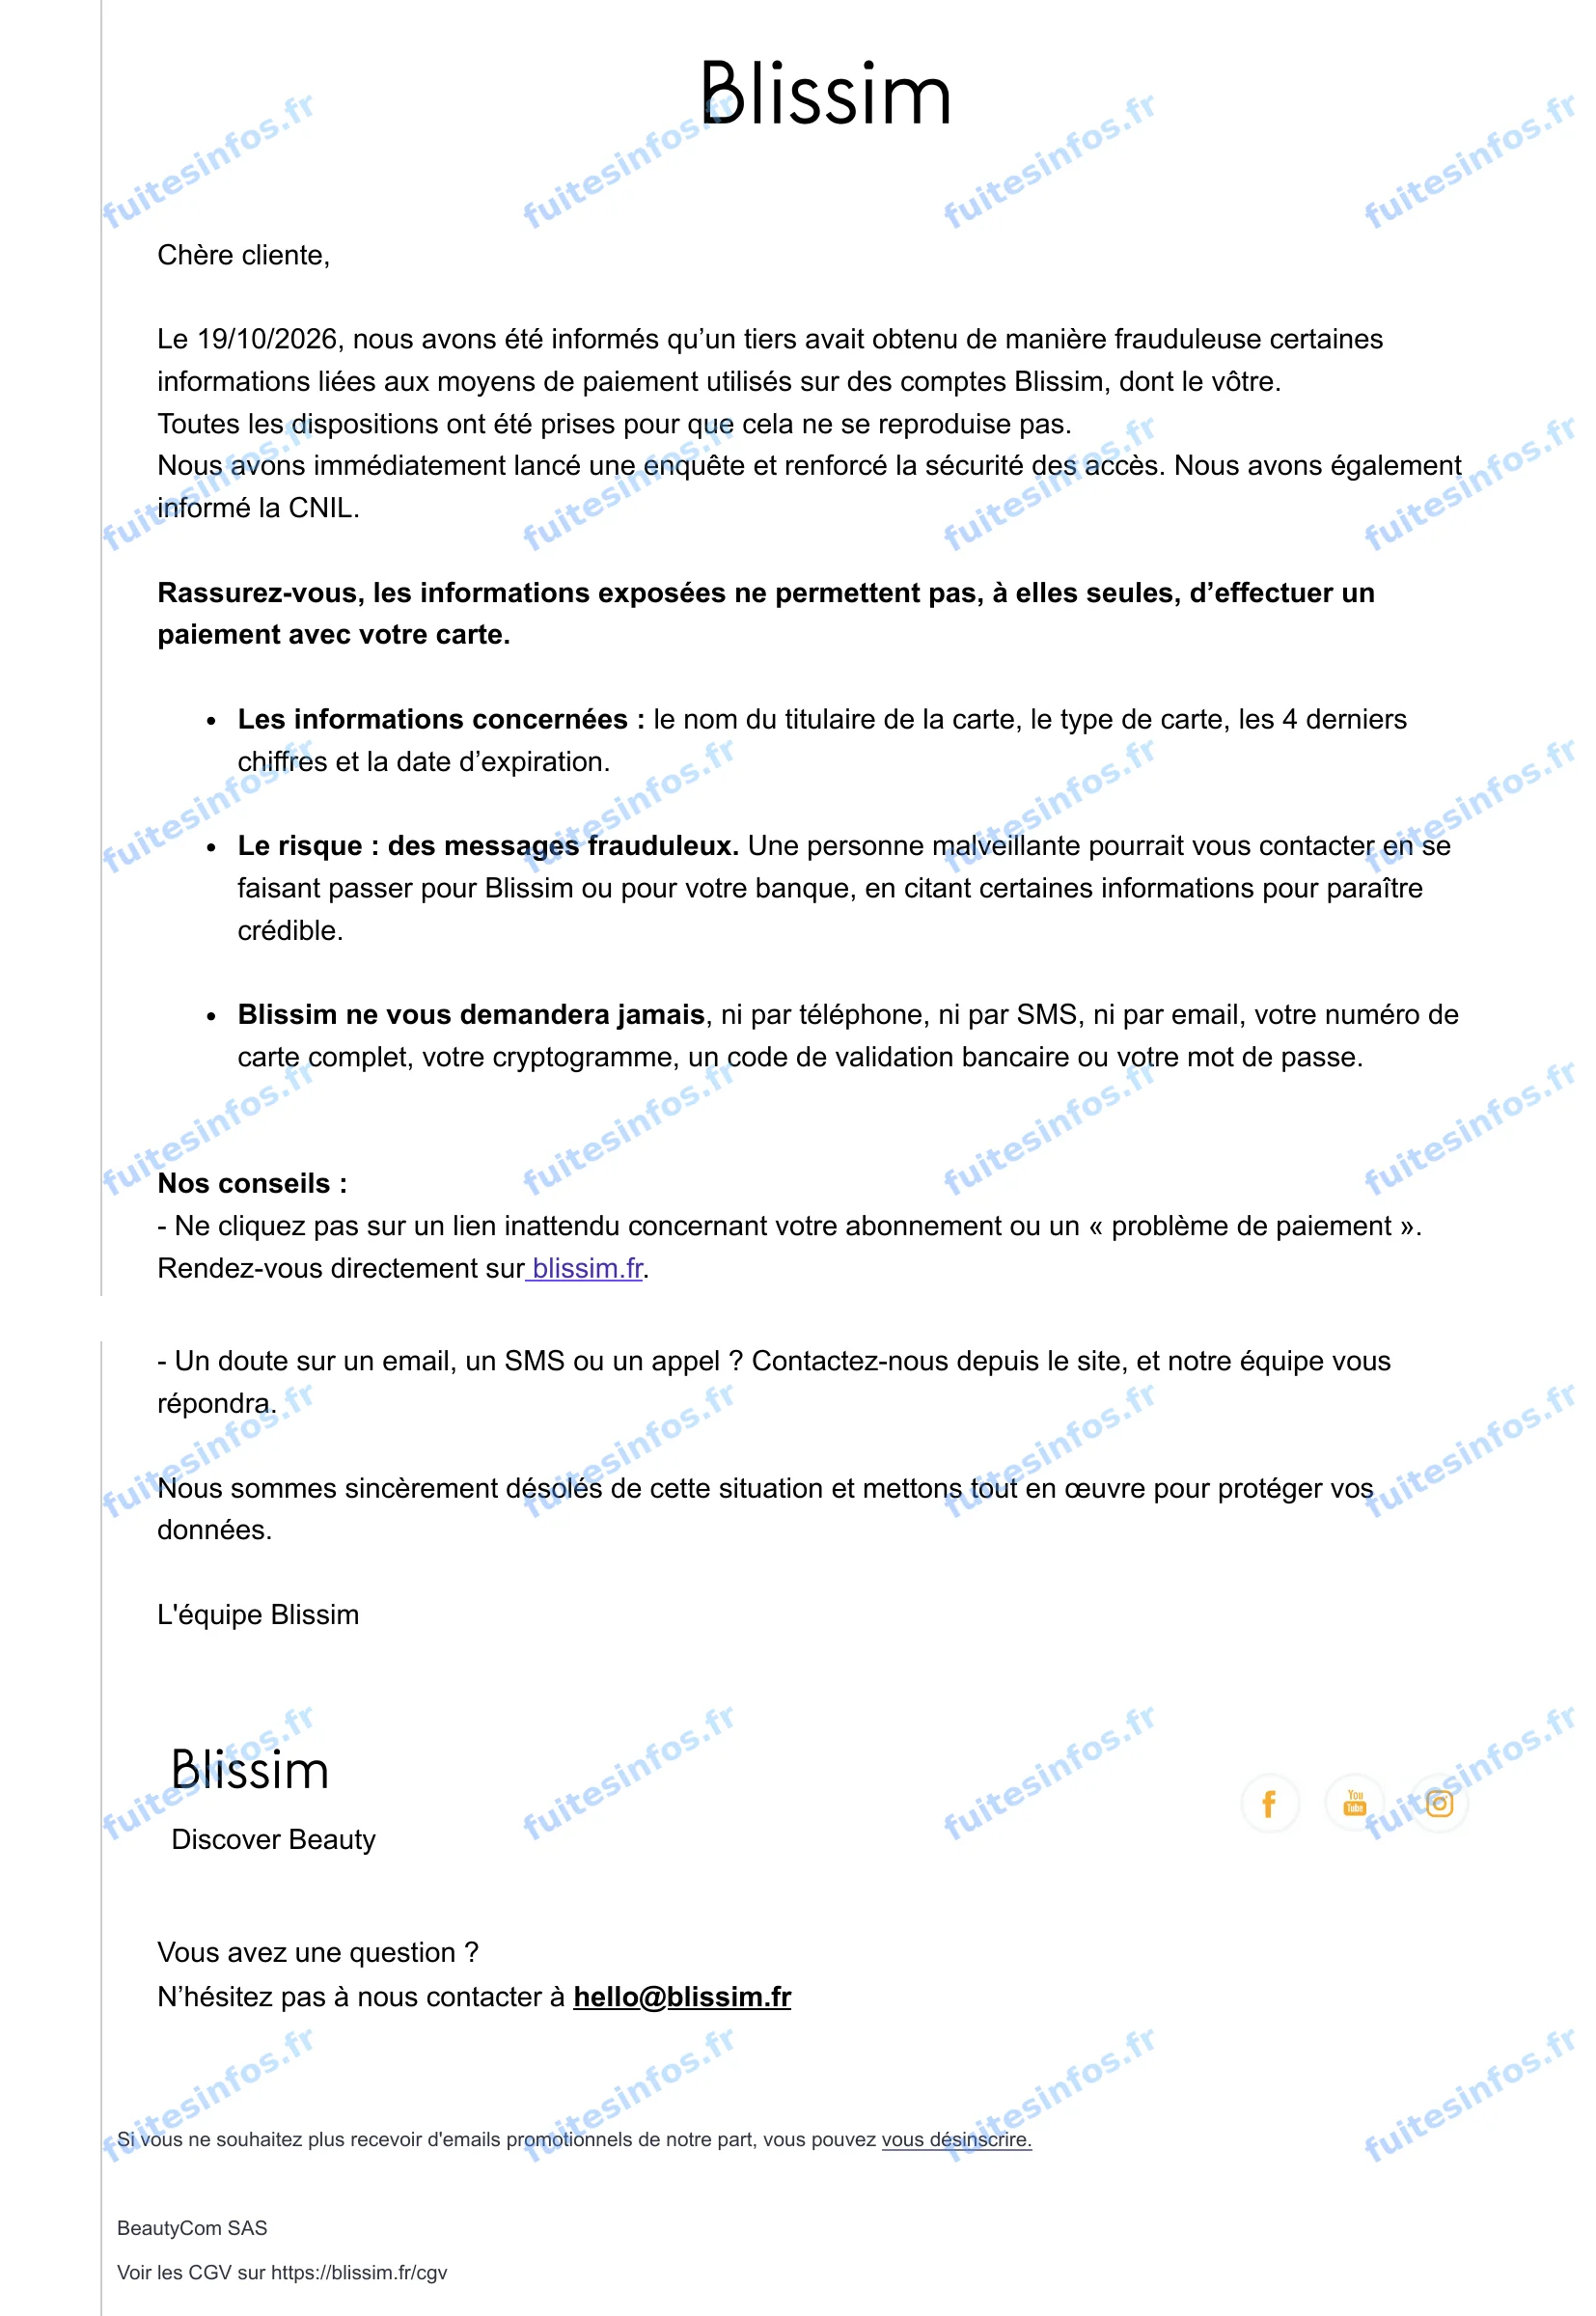
Courriel de Blissim aux clientes concernées, 19 octobre 2026.
Des cartes enregistrées, pas des paiements
Le fichier est présenté par son auteur comme des « journaux de paiement partiels » de Blissim, annoncés à 1 916 599 lignes, 399 236 paiements et 97 187 noms, et proposés au téléchargement sur le forum. Selon l'analyse de Fuites Infos, il ne contient aucune transaction : il répète, à la manière de journaux techniques, les cartes de paiement que des clients ont enregistrées chez le prestataire de paiement. Il recense 399 236 cartes distinctes. Le nom du titulaire figure pour environ 156 000 d'entre elles. Le fichier porterait sur environ 228 000 titulaires distincts.
Ce que révèlent les cartes des clients de Blissim
Pour chaque carte, le fichier indique le réseau (Carte Bancaire, Visa, Mastercard, y compris via Apple Pay et Google Pay), la date d'expiration, les quatre derniers chiffres et des références techniques. Ni le numéro complet de la carte, ni le cryptogramme, ni l'adresse, ni aucun montant n'y apparaissent : ces informations ne permettent pas de payer. Environ 192 000 cartes restaient valides en octobre 2026.
Le risque tient surtout à la crédibilité qu'elles donnent à une arnaque. Un faux message bancaire, ou un faux échec de prélèvement adressé à une abonnée de box mensuelle, devient plus convaincant quand il cite les quatre derniers chiffres et la date d'expiration exacts de sa carte. Le courriel de Blissim lui-même peut servir de modèle à une copie frauduleuse renvoyant vers une fausse page de mise à jour du moyen de paiement. Le fichier ne contient pas de coordonnées : un fraudeur devrait les retrouver ailleurs, par exemple dans une autre fuite.
Détails techniques :
- 1 916 599 lignes de journaux pour 399 236 cartes distinctes
- Nom du titulaire pour environ 156 000 cartes
- Environ 192 000 cartes valides en octobre 2026
Données concernées :
- Informations de carte de paiement (réseau, date d'expiration, quatre derniers chiffres)
- Nom du titulaire de la carte
- Identifiant technique de carte enregistrée
Mentions :
Statut Fuites Infos : Confirmée par l'entreprise