

La Fédération Française de Tir (FFTir) confirme avoir subi une cyberattaque entre le 12 et le 15 octobre 2026. Dans un courriel adressé le 22 octobre à ses licenciés et sur son site, elle indique que l'attaquant a obtenu les données d'identité de la plupart des licenciés actuels et anciens, environ 64 000 photos d'identité et près de 19 000 documents, dont des certificats médicaux. Ces données avaient été mises en vente le 17 octobre sur un forum cybercriminel.
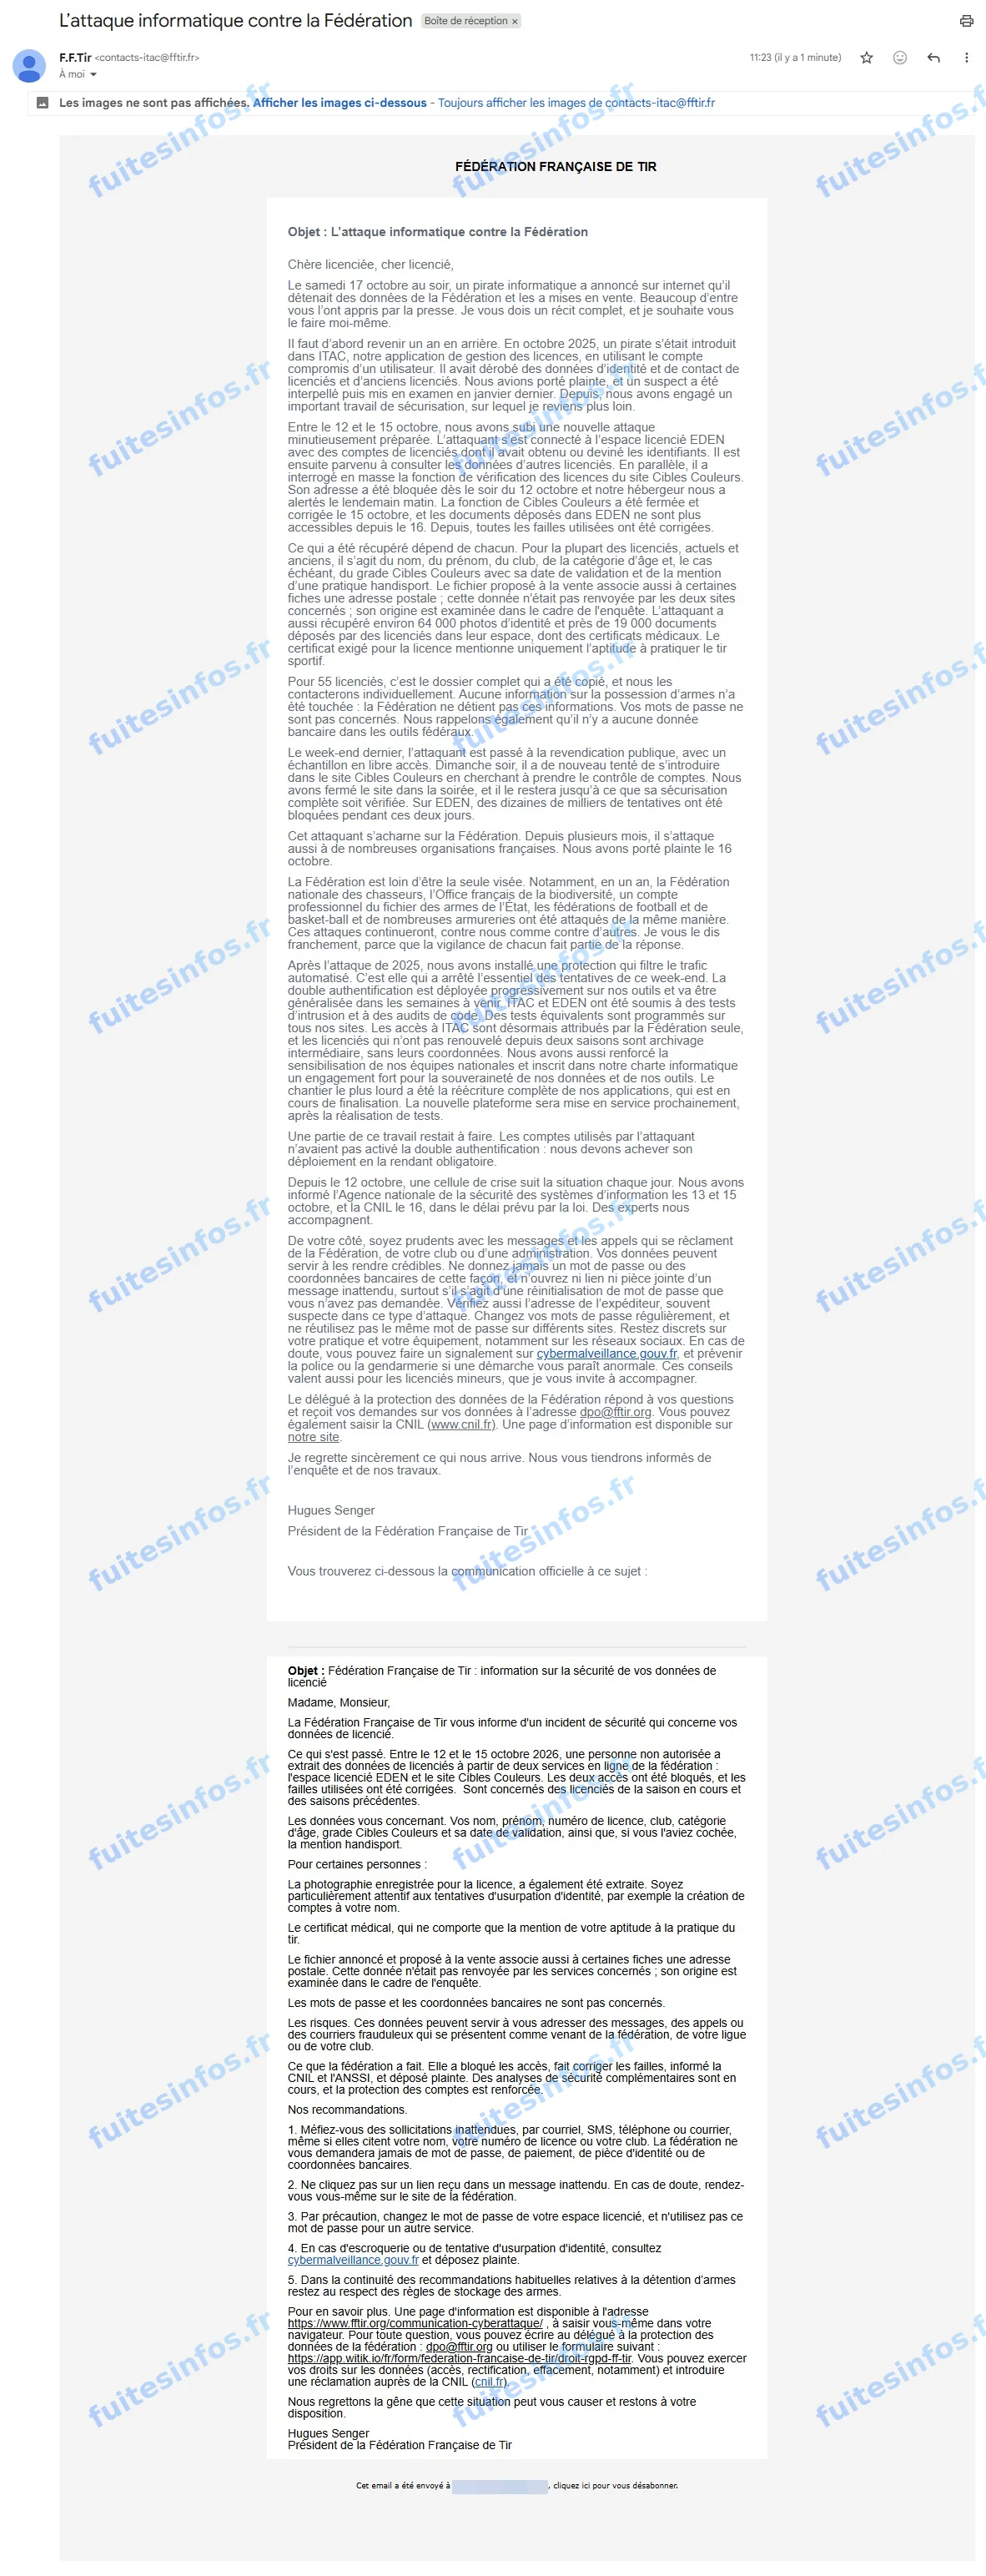
Courriel de la fédération à ses licenciés, reçu le 22 octobre 2026, adresse du destinataire masquée.
Ce que dit la Fédération Française de Tir
Selon la fédération, l'attaquant s'est connecté à l'espace licencié EDEN avec des comptes de licenciés dont il avait obtenu ou deviné les identifiants. Il est ensuite parvenu à consulter les données d'autres licenciés. En parallèle, il a interrogé en masse la fonction de vérification des licences du site Cibles Couleurs. La fonction a été fermée et corrigée le 15 octobre, et les documents déposés dans EDEN ne sont plus accessibles depuis le 16 octobre.
Pour la plupart des licenciés, actuels et anciens, les données concernées sont le nom, le prénom, le numéro de licence, le club, la catégorie d'âge et, le cas échéant, le grade Cibles Couleurs et la mention d'une pratique handisport. L'attaquant a aussi obtenu environ 64 000 photos d'identité et près de 19 000 documents déposés par les licenciés dans leur espace. Parmi eux figurent des certificats médicaux, qui ne mentionnent que l'aptitude à la pratique du tir sportif. Pour 55 licenciés, le dossier complet a été copié, et la fédération annonce les contacter individuellement.
La fédération exclut les mots de passe et les données bancaires. Elle précise qu'aucune information sur la détention d'armes n'est concernée, car elle ne détient pas ces données. Le fichier mis en vente associe aussi une adresse postale à certaines fiches : selon la fédération, cette donnée n'était pas renvoyée par les deux services attaqués, et son origine est examinée dans le cadre de l'enquête.
La fédération a informé l'ANSSI et la CNIL, et a porté plainte. Elle ne communique pas de nombre de personnes concernées. Les comptes utilisés par l'attaquant n'avaient pas activé la double authentification, dont elle dit devoir achever le déploiement en la rendant obligatoire.
La revendication du 17 octobre 2026
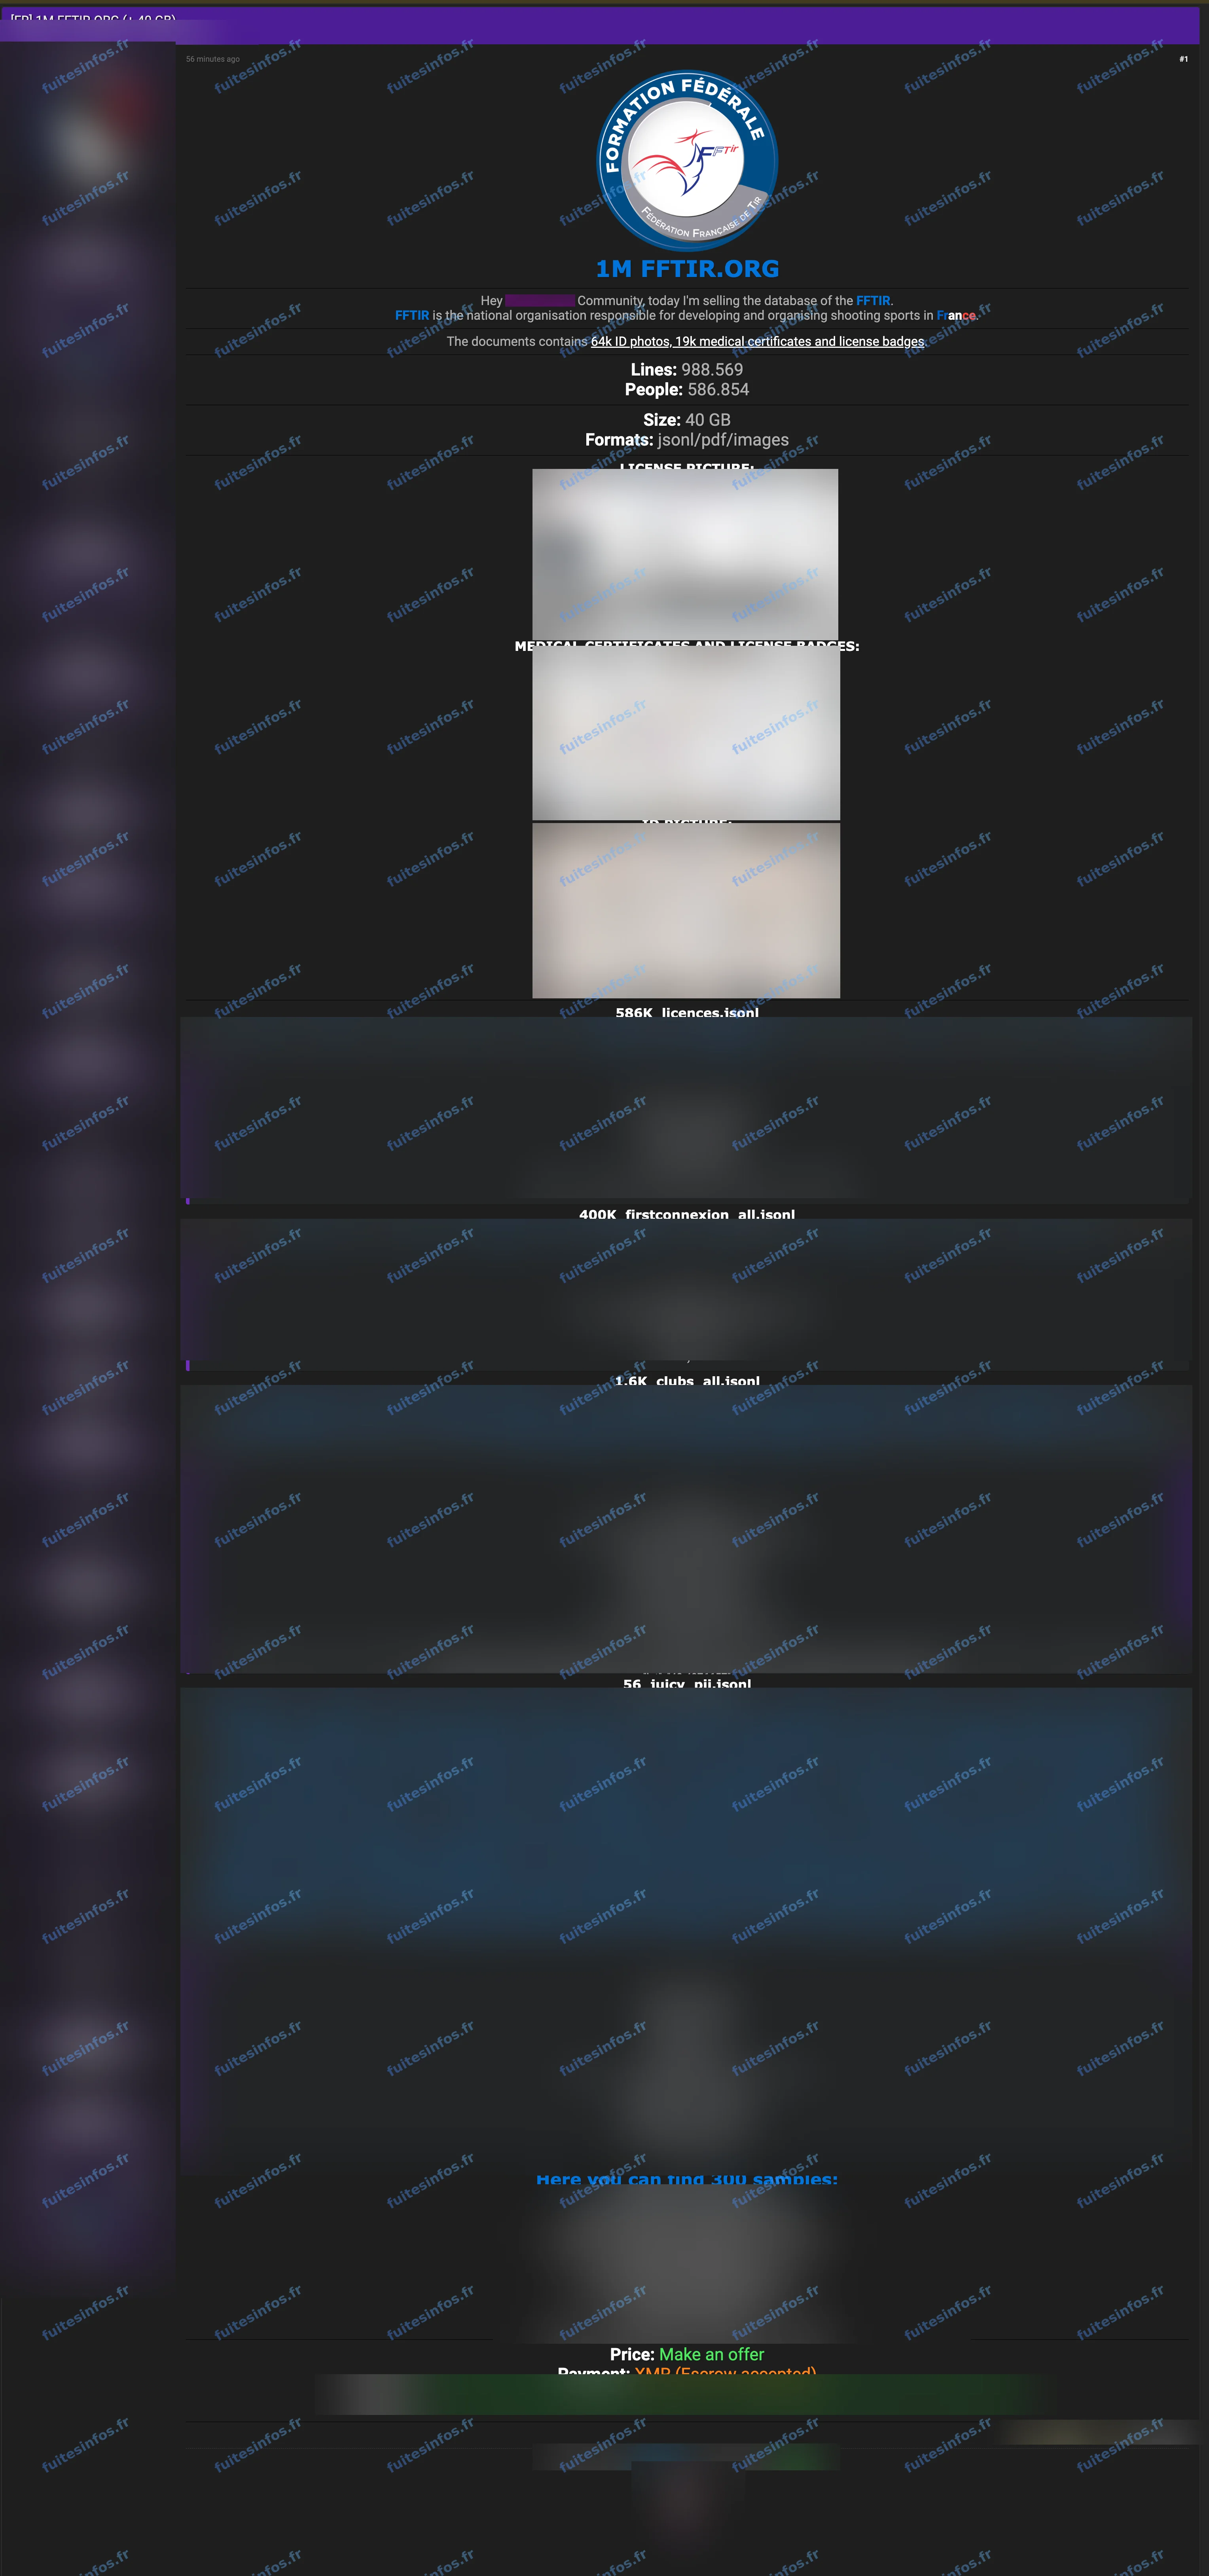
Annonce du 17 octobre 2026 : pseudo de l'auteur, extraits de données, photos et liens de téléchargement masqués.
Le 17 octobre 2026, un acteur a mis en vente sur un forum cybercriminel une base de 40 Go présentée comme celle de la fédération. Il annonce 988 569 lignes et 586 854 personnes : les fiches des licenciés, des dates de connexion à l'espace licencié, les coordonnées des clubs et de leurs présidents, environ 64 000 photos d'identité et 19 000 certificats médicaux et badges de licence. Une fiche détaillée montrée dans l'annonce comporterait la date et le lieu de naissance, la nationalité, l'adresse électronique et le numéro de téléphone d'un licencié. Le nombre de personnes annoncé dépasse le nombre actuel de licenciés et n'a pas été confirmé par la fédération.
Un échantillon de 300 lignes
Selon l'analyse de Fuites Infos, l'échantillon de 300 lignes publié avec l'annonce porte sur 200 licenciés distincts et sur 100 clubs alsaciens, dont 95 figurent sous le même nom et à la même adresse dans l'annuaire public de la fédération. Les licences de cet échantillon associent le nom, le club et la catégorie de chaque tireur, et un peu plus de la moitié portent une adresse postale. 25 de ces licenciés relèvent de catégories jeunes, et sont donc mineurs.
Un an après l'incident de 2025
En octobre 2025, la FFTir avait déjà annoncé une intrusion dans son outil de gestion des licences. L'attaque d'octobre 2026 est distincte : elle visait l'espace licencié et le site Cibles Couleurs. Pour les tireurs concernés, le croisement de l'identité, de l'adresse et de la qualité de licencié de tir peut servir à des messages ou des appels trompeurs se réclamant de la fédération, de leur club ou des forces de l'ordre. La fédération rappelle que la police, la gendarmerie et la douane ne viendront jamais récupérer des armes au domicile à la suite de cette fuite.
Détails techniques :
- Attaque du 12 au 15 octobre 2026 selon la fédération, ANSSI et CNIL informées, plainte déposée
- Services visés : espace licencié EDEN et vérification des licences du site Cibles Couleurs
- Volume annoncé par le vendeur : 988 569 lignes, 586 854 personnes, 40 Go
- Échantillon de 300 lignes : 200 licenciés distincts et 100 clubs alsaciens
Données concernées :
- Nom, prénom, numéro de licence, club et catégorie d'âge des licenciés, dont des licenciés mineurs
- Grade Cibles Couleurs et mention d'une pratique handisport
- Photos d'identité (environ 64 000 selon la fédération)
- Certificats médicaux d'aptitude et autres documents déposés (près de 19 000 selon la fédération)
- Adresse postale pour une partie des licenciés, d'origine en cours d'examen selon la fédération
- Coordonnées des clubs et de leurs présidents
Données annoncées non confirmées :
- Date et lieu de naissance, nationalité
- Adresses électroniques et numéros de téléphone des licenciés
Mentions :
Statut Fuites Infos : Confirmée