

Nomad Education confirme avoir été victime d'une cyberattaque le 16 octobre 2026. L'éditeur de l'application de révision scolaire l'a annoncé à ses utilisateurs dans une notification. Il y reconnaît un accès non autorisé au nom, au prénom, à l'adresse e-mail et à la date de naissance des utilisateurs concernés. Le même jour, un pirate avait mis en vente sur un forum cybercriminel des données présentées comme issues de 4 852 437 comptes. L'éditeur ne communique aucun nombre de comptes ou de personnes concernés.
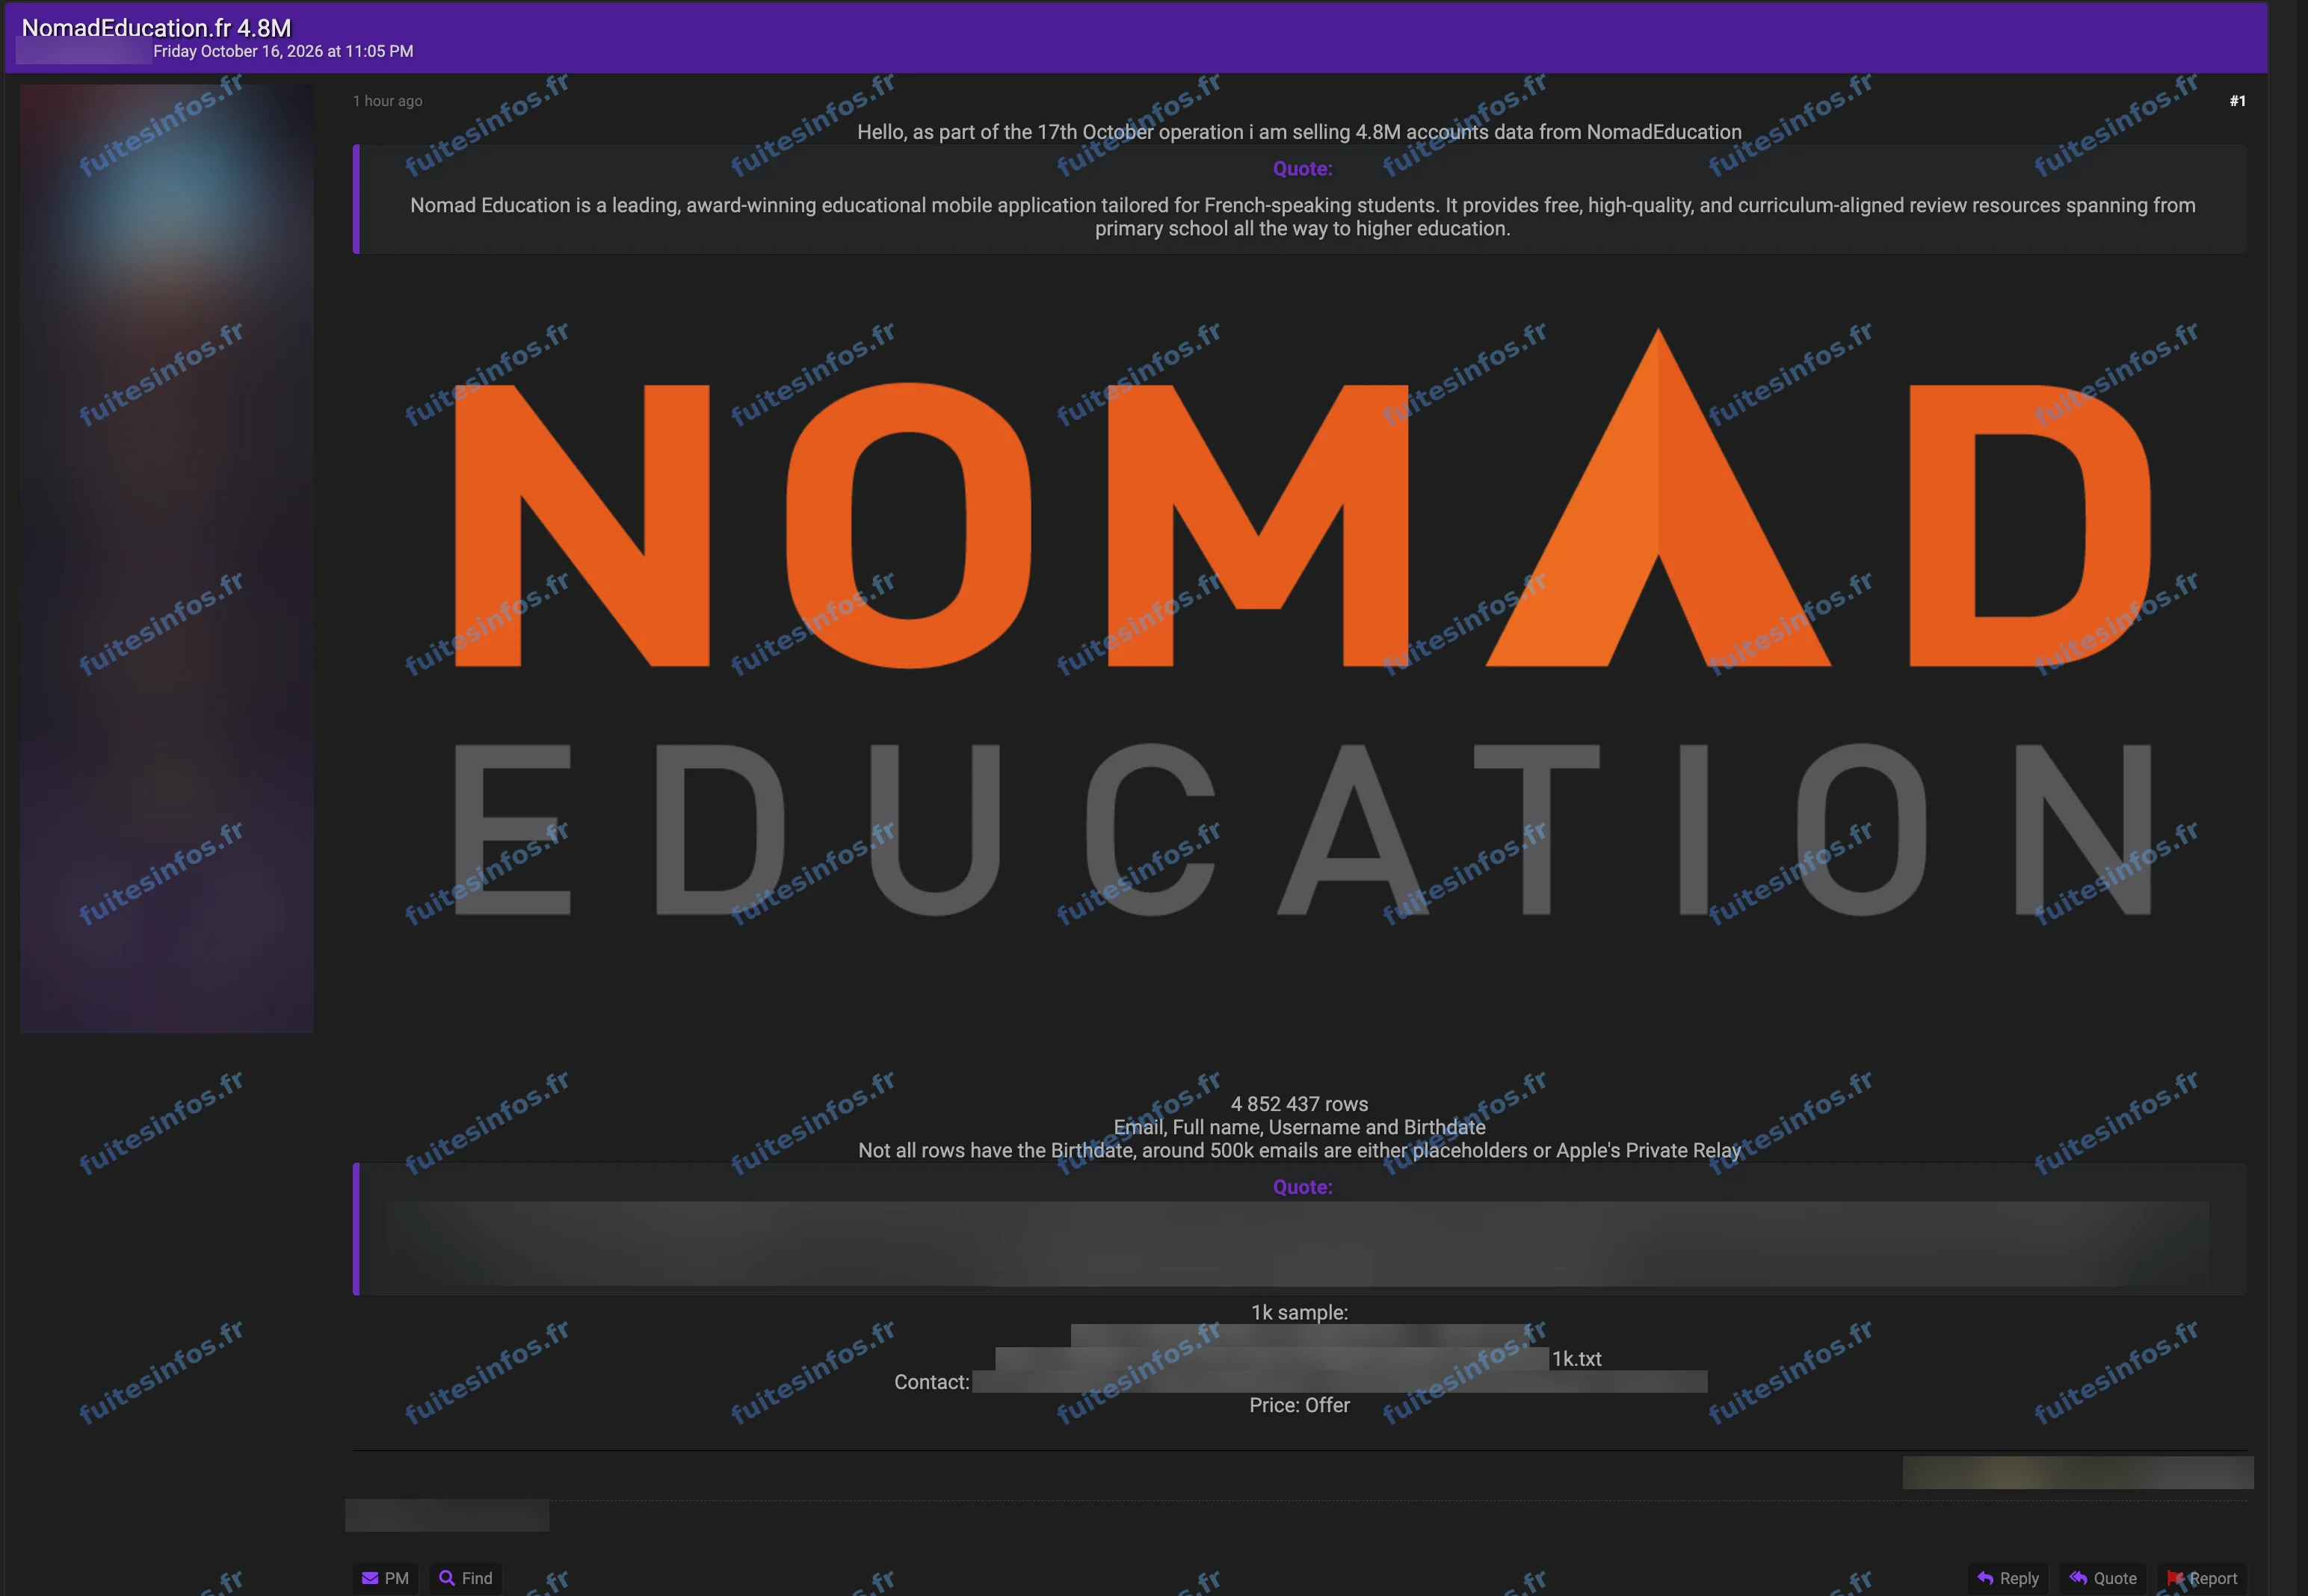
Annonce publiée le 16 octobre 2026 sur un forum cybercriminel.
Ce que confirme Nomad Education
Dans sa notification, Nomad Education indique que son équipe technique a rapidement stoppé l'attaque. L'éditeur dit avoir ensuite renforcé la protection de l'application et du site. Les données touchées sont le nom, le prénom, l'adresse e-mail et la date de naissance. Selon l'éditeur, les mots de passe n'ont pas été touchés. Il affirme que ces données ne permettent pas de se connecter à un compte. Nomad Education indique avoir prévenu les autorités, dont la CNIL.
Les utilisateurs de Nomad Education exposés
Nomad Education est un éditeur parisien qui propose une application de révision scolaire aux élèves francophones, de l'école primaire jusqu'aux études supérieures. Les personnes concernées sont avant tout les élèves et les étudiants inscrits sur l'application, souvent très jeunes, ainsi que les familles qui les accompagnent. La mise en vente s'inscrit parmi plusieurs annonces publiées la même nuit par le même acteur.
Ce que contiendrait le fichier mis en vente
D'après l'annonce, le fichier comprendrait l'adresse e-mail, le nom complet et l'identifiant de connexion de chaque compte, ainsi que la date de naissance pour une partie d'entre eux. Ces catégories correspondent à celles que reconnaît l'éditeur. Le vendeur précise qu'environ 500 000 adresses seraient des adresses de substitution ou des relais de messagerie d'Apple. Le nombre de comptes annoncé n'est pas vérifié, et un compte ne correspond pas forcément à une personne distincte.
Ce que montre l'extrait diffusé avec l'annonce
Selon l'analyse de Fuites Infos, l'extrait de 1 001 comptes publié avec l'annonce porte sur des élèves, des étudiants et des profils famille. Plus d'un tiers des comptes qui indiquent une date de naissance appartiennent à des mineurs. L'extrait contient aussi des jetons de connexion et les identifiants des comptes Google ou Apple utilisés pour se connecter. Les jetons de connexion les plus récents ont été émis au début du mois d'octobre 2026. La notification de l'éditeur ne mentionne pas ces jetons.
Rester vigilant
Le croisement du nom, de l'adresse e-mail et de la date de naissance d'enfants et d'adolescents rend possibles des messages d'hameçonnage très crédibles, envoyés au nom de l'application de révision ou d'un établissement scolaire. Nomad Education met d'ailleurs en garde ses utilisateurs contre ces messages. L'éditeur rappelle qu'il ne demande jamais de mot de passe, de code, de paiement ni de clic sur un lien. Les familles peuvent aussi être visées par des tentatives d'arnaque qui s'appuient sur la scolarité de leur enfant.
Données concernées :
- Nom et prénom
- Adresse e-mail
- Identifiant de connexion
- Date de naissance
- Données de mineurs
- Identifiants internes et identifiants de comptes Google ou Apple
- Jetons de connexion
Mentions :
Statut Fuites Infos : Confirmée