

Les patients qui ont consulté un médecin à distance par MaQuestionMedicale, en ligne ou depuis une pharmacie, pourraient être concernés par une fuite de données revendiquée. Une base présentée comme celle du service, numéros de sécurité sociale compris, a été mise en vente le 13 octobre 2026 sur un forum cybercriminel. Trois jours plus tard, le 16 octobre, un autre compte a remis la même offre en vente sur ce forum, en y ajoutant des messages de téléconsultation. À ce stade, MaQuestionMedicale n'a confirmé publiquement ni ce piratage présumé ni sa remise en vente.
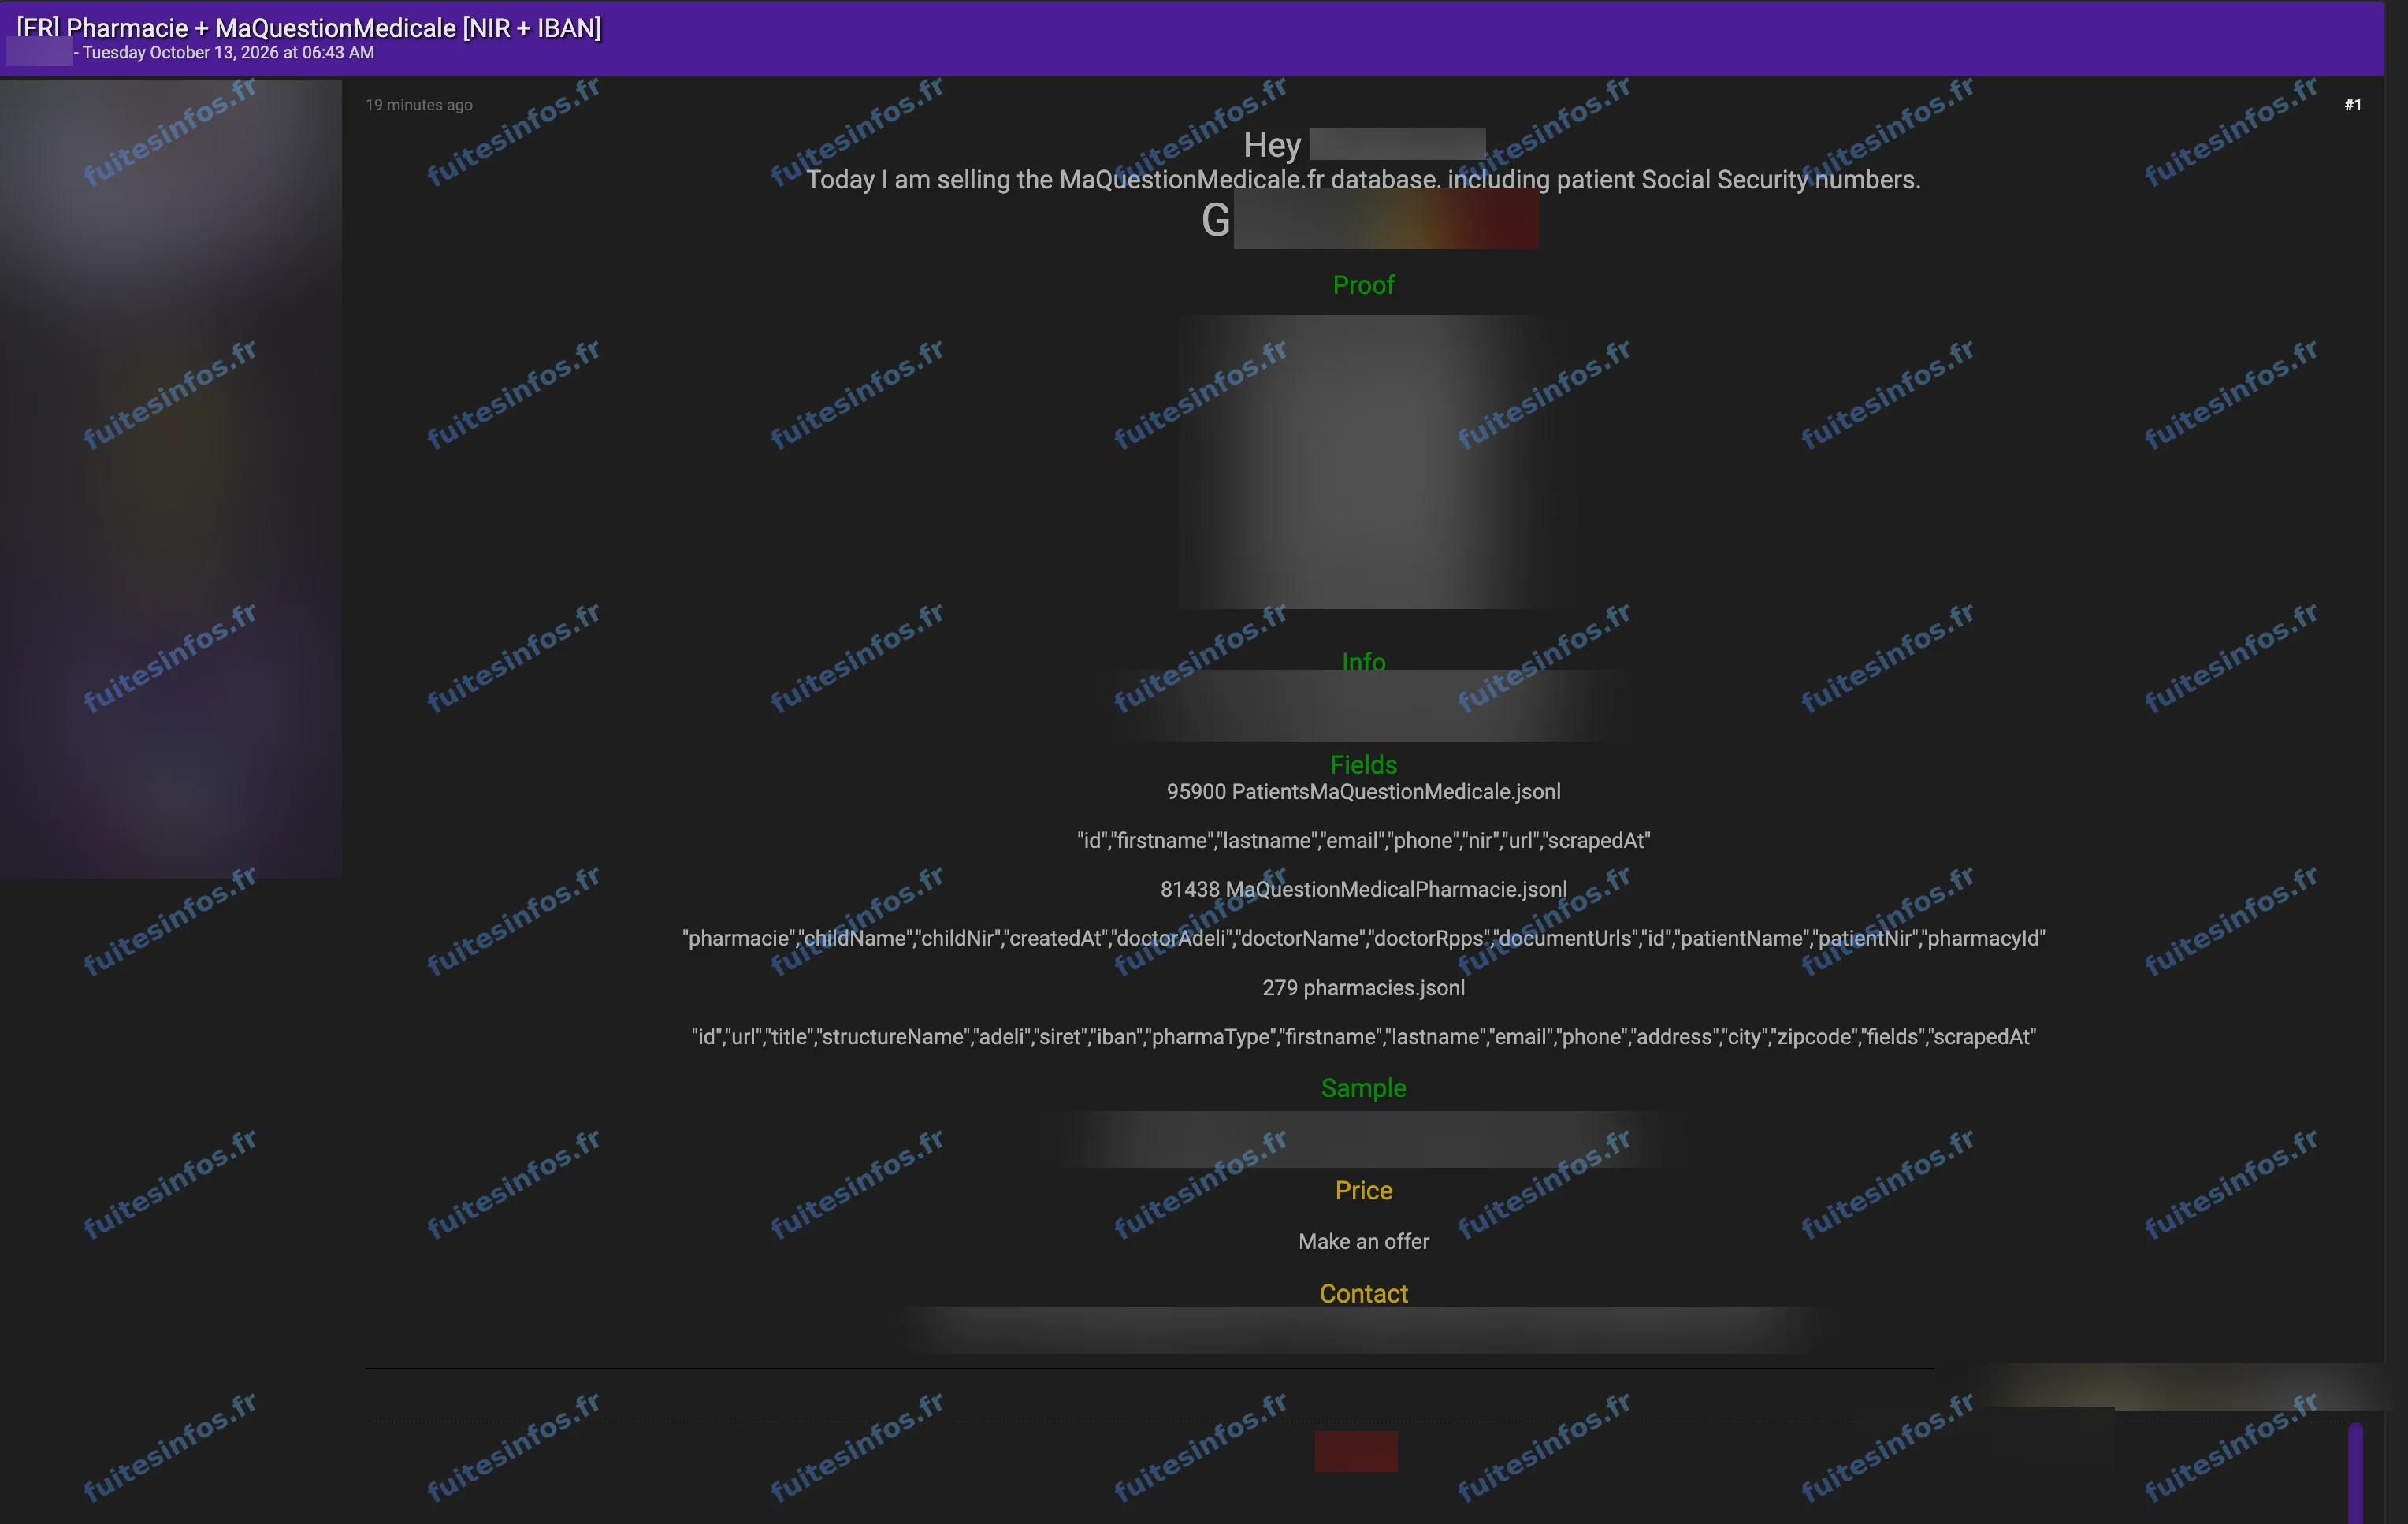
Annonce publiée le 13 octobre 2026 sur un forum cybercriminel.
Ce que le vendeur dit détenir sur MaQuestionMedicale
MaQuestionMedicale est une plateforme française de téléconsultation médicale, également utilisée depuis des pharmacies. L'annonce du 13 octobre décrit trois fichiers : 95 900 fiches de patients, environ 81 400 enregistrements associant patients et pharmacies, et 279 fiches d'officines. Aucun prix n'est affiché, le vendeur invitant les acheteurs à lui faire une offre. Ces volumes ne s'additionnent pas en personnes et ne sont pas vérifiés.
Une remise en vente avec des messages de téléconsultation
Le 16 octobre 2026, un autre compte republie la même offre sur le même forum, avec les mêmes volumes. Il y ajoute un quatrième fichier, présenté comme 162 079 messages de téléconsultation. Cette nouvelle annonce est accompagnée d'un échantillon reprenant des extraits des autres fichiers annoncés.
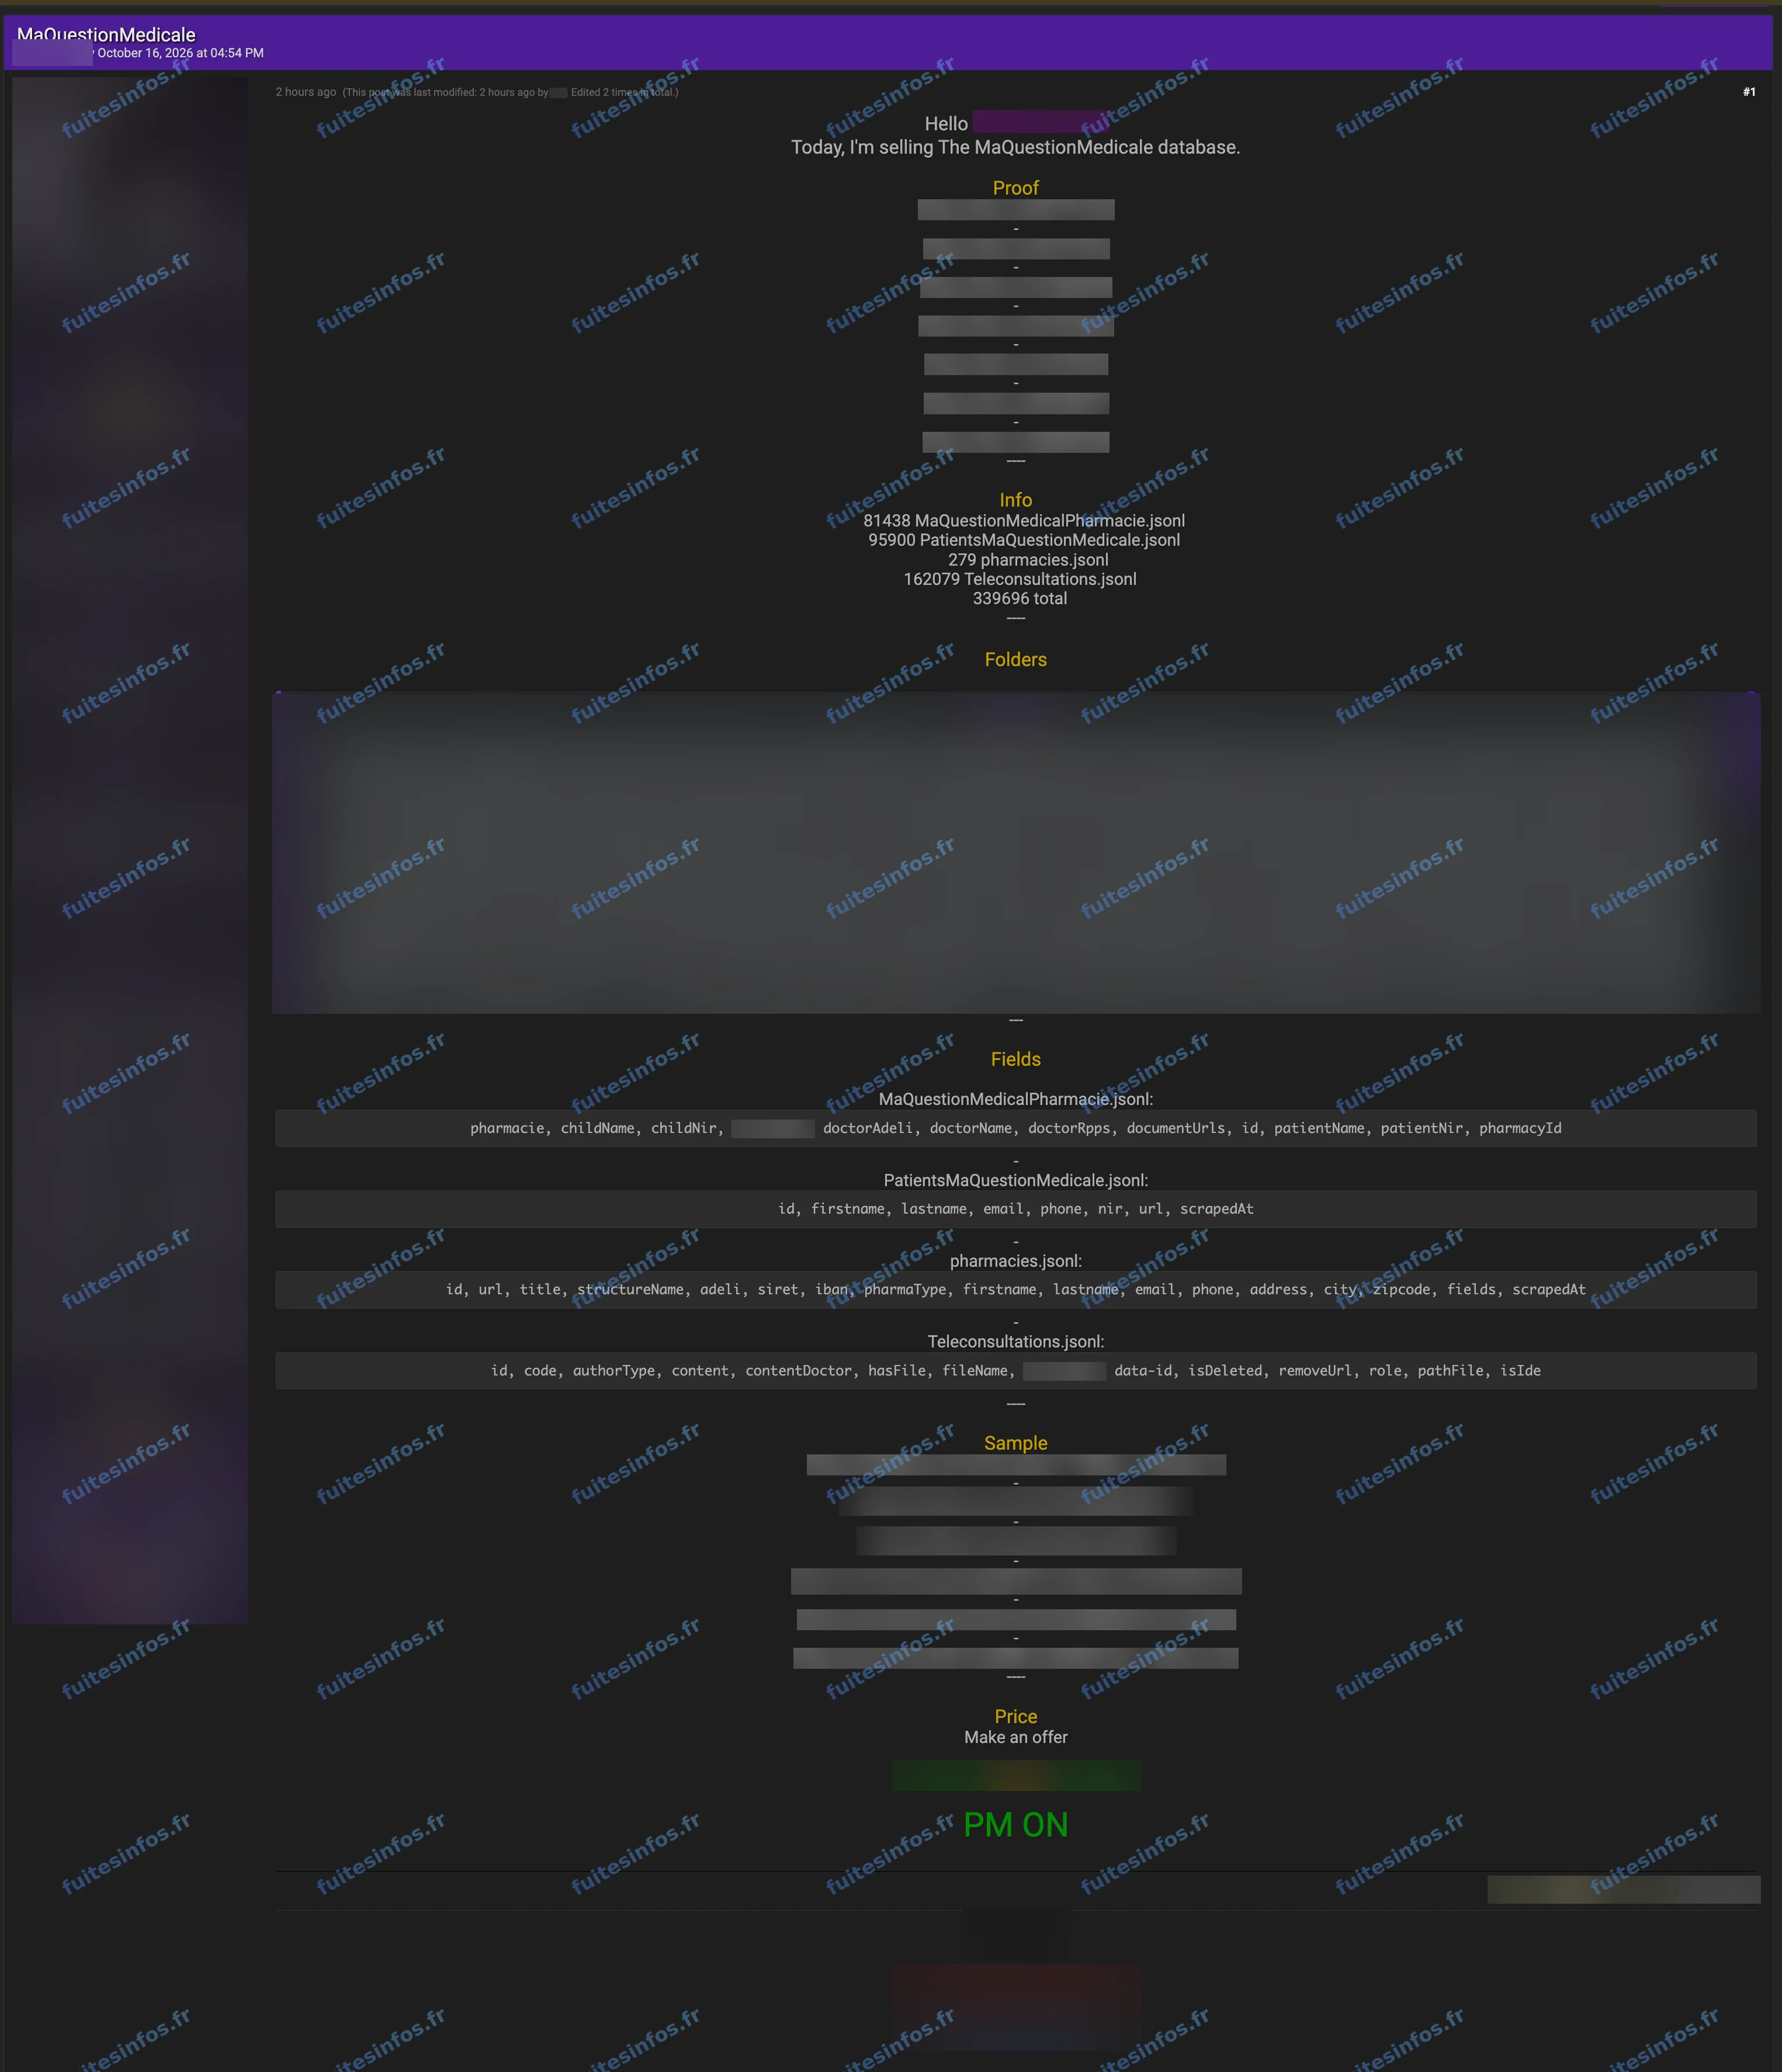
Remise en vente publiée le 16 octobre 2026 sur le même forum.
Ce que montrent les échantillons publiés
Selon l'analyse de Fuites Infos, le premier échantillon contient 1 000 comptes de patients avec nom, adresse e-mail, téléphone et numéro de sécurité sociale. La grande majorité de ces numéros a une forme valide.
Les lignes de l'extrait patients-pharmacies associent le nom du patient, son numéro de sécurité sociale, le médecin, l'officine et une date d'enregistrement. Une partie d'entre elles nomme aussi un enfant rattaché au dossier. Les plus récentes de l'extrait datent du 12 octobre 2026, la veille de la première annonce : les données présentées sont donc récentes.
Les messages de téléconsultation de l'extrait, échangés surtout en 2021, évoquent des symptômes et des traitements. Ils accompagnent aussi l'envoi d'ordonnances, d'arrêts de travail et de feuilles de soins.
Les captures jointes montrent également des coordonnées bancaires d'officines, sans IBAN de patient. Aucun mot de passe ne figure dans les échantillons.
Pourquoi le numéro de sécurité sociale rend cette fuite sensible
Le numéro de sécurité sociale ne se change pas. Associé à un nom, à des coordonnées et au fait d'avoir consulté un médecin, il donne à un fraudeur de quoi se faire passer pour l'Assurance maladie, une mutuelle ou le service lui-même, avec un message qui cite des éléments exacts. Des échanges avec un médecin, une ordonnance ou un arrêt de travail touchent en outre à la vie privée des patients, et les enfants rattachés aux dossiers étendent ce risque aux familles. Les pharmacies et les médecins cités peuvent de leur côté recevoir des sollicitations qui s'appuient sur leurs coordonnées professionnelles.
Données concernées :
- Noms complets, adresses e-mail et numéros de téléphone
- Numéros de sécurité sociale
- Consultations en pharmacie avec médecin et date d'enregistrement
- Messages de téléconsultation, envois d'ordonnances, d'arrêts de travail et de feuilles de soins
- Noms d'enfants rattachés au dossier d'un assuré
- Dates de naissance et adresses postales (sur une fiche de patient présentée)
- Identifiants de professionnels de santé (RPPS) et SIRET d'officines
- IBAN d'officines
- Identifiants internes et documents
Données annoncées non vérifiées :
- 95 900 fiches de patients
- Environ 81 400 enregistrements associant patients et pharmacies
- 279 fiches d'officines
- 162 079 messages de téléconsultation
Mentions :
Statut Fuites Infos : Revendiquée