

Infogreffe a confirmé le 12 octobre 2026 un incident de cybersécurité, deux jours après la publication sur un forum cybercriminel d'un dépôt qu'un acteur dit tiré de son site et qui annonce 3 708 531 lignes de données. L'échantillon analysé par Fuites Infos porte les adresses e-mail de professionnels et de particuliers qui ont tenté de se connecter à une application liée au registre des sûretés mobilières.
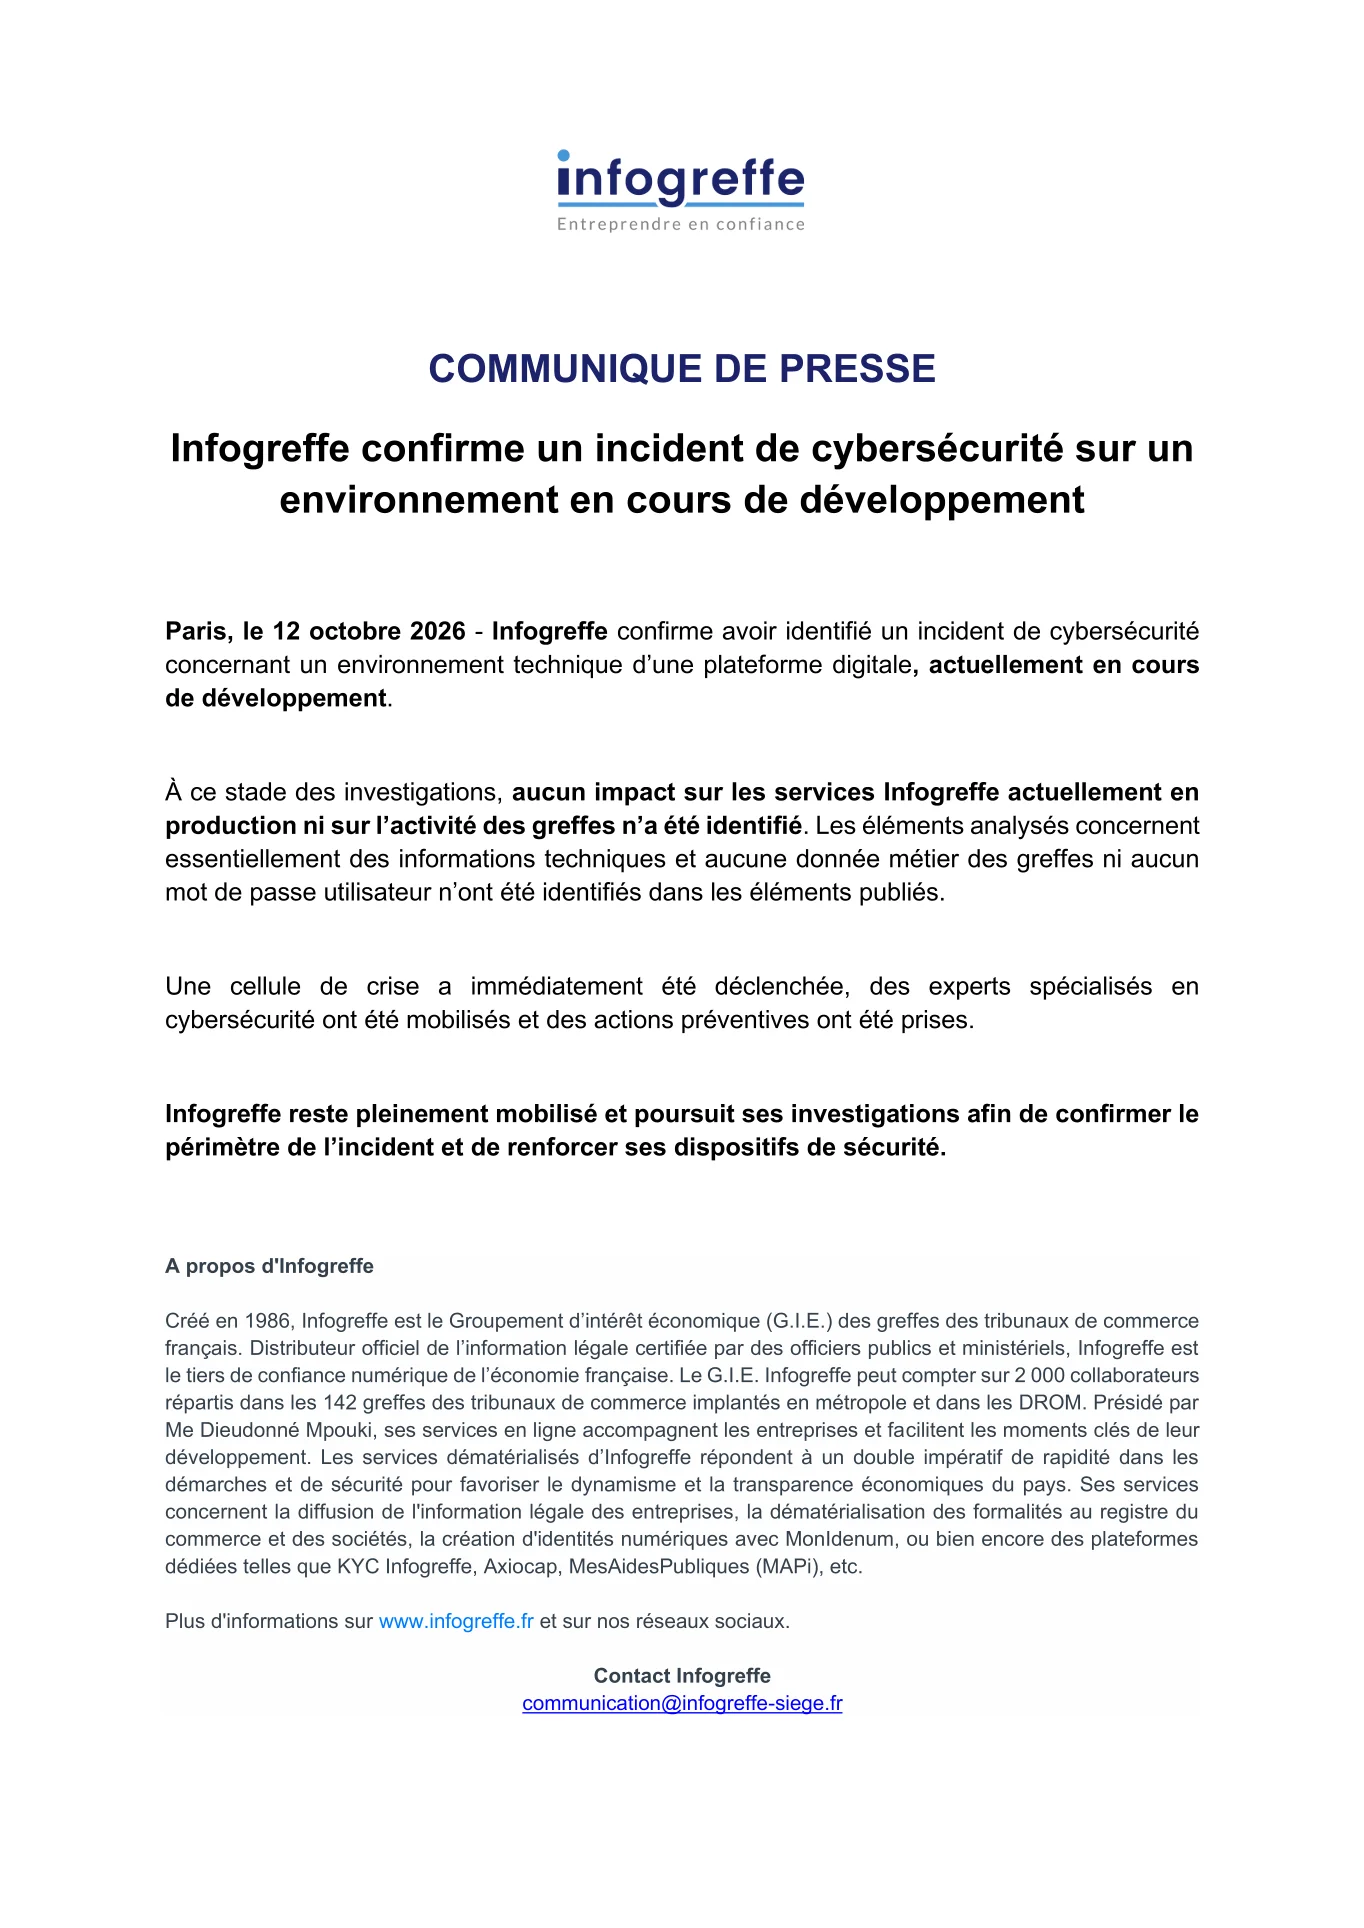
Communiqué de presse publié par Infogreffe le 12 octobre 2026.
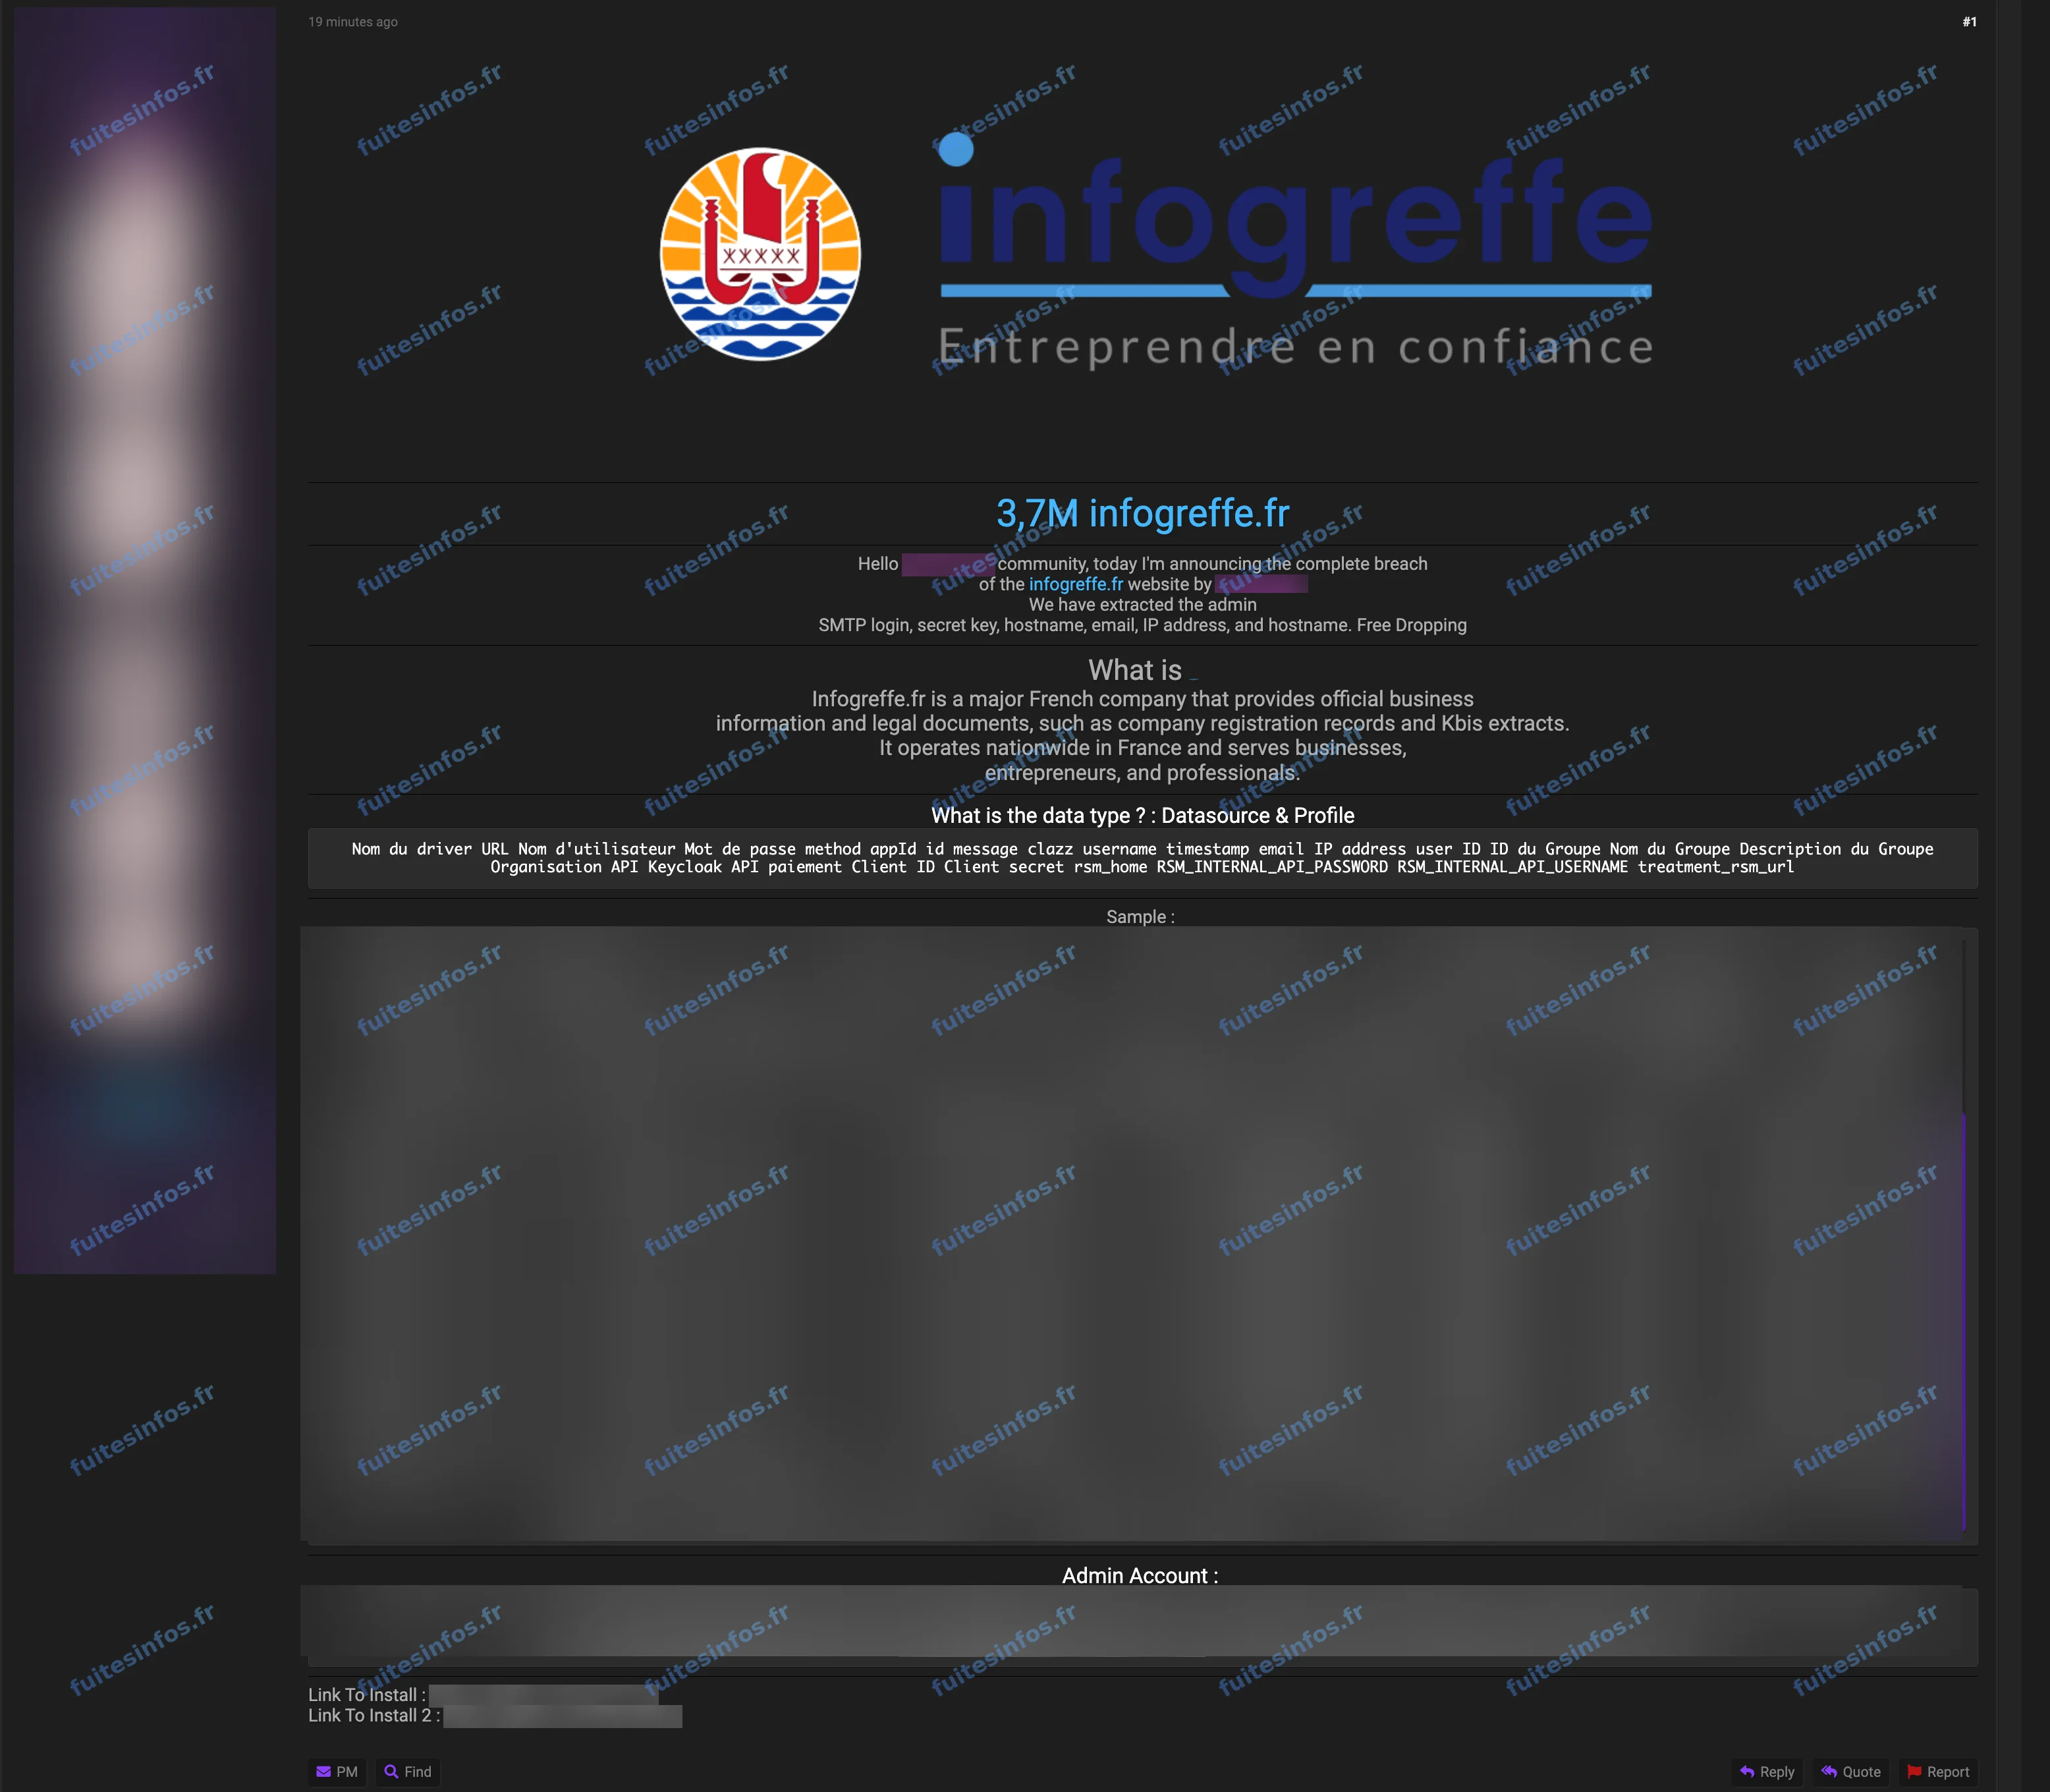
Publication du 10 octobre 2026 sur un forum cybercriminel.
Ce que dit Infogreffe de l'incident
Infogreffe, groupement d'intérêt économique qui diffuse l'information légale des greffes des tribunaux de commerce (registre du commerce, extraits Kbis, actes), situe l'incident sur un environnement technique d'une plateforme en cours de développement. À ce stade des investigations, le groupement indique qu'aucun impact n'a été identifié sur ses services en production ni sur l'activité des greffes. Il précise que les éléments qu'il a analysés concernent essentiellement des informations techniques. Il déclare n'avoir identifié dans les éléments publiés ni donnée métier des greffes ni mot de passe utilisateur. Une cellule de crise a été déclenchée et les investigations se poursuivent pour confirmer le périmètre de l'incident.
Ce que montre l'échantillon publié
L'acteur présente son opération comme une compromission complète du site. Le dépôt contiendrait des paramètres de connexion à des bases de données, des identifiants de messagerie, des clés secrètes et des profils d'utilisateurs, et serait proposé au téléchargement gratuit. Ces éléments restent non vérifiés.
L'échantillon analysé par Fuites Infos contient environ un millier d'événements distincts d'un journal d'audit applicatif associé au registre des sûretés mobilières, répétés à l'identique plus de 400 fois. Le journal ne contient aucune valeur de mot de passe, de clé ni de paramètre de connexion, seulement des noms de paramètres. Une courte pièce de configuration, distincte de ce journal, porte en revanche deux valeurs secrètes de service, dont la validité n'est pas établie. Le journal court du 24 juillet au 10 octobre 2026.
Il comprend 244 adresses e-mail distinctes, saisies comme identifiant lors de tentatives de connexion. S'y ajoutent quelques identifiants saisis qui ne ressemblent pas à des adresses. Chaque tentative est accompagnée de l'adresse IP et de l'horodatage. Le nombre de personnes concernées par le dépôt annoncé n'est pas établi.
Pourquoi ces adresses restent exploitables
Une adresse e-mail associée à une tentative de connexion à un service des greffes suffit à fabriquer un message crédible. Un fraudeur peut se faire passer pour Infogreffe ou pour un greffe afin d'inciter à cliquer sur un lien ou à saisir des identifiants.
Données concernées :
- Adresses e-mail saisies comme identifiant de connexion
- Adresses IP et horodatages des tentatives de connexion
- Identifiants de connexion saisis
Données annoncées non vérifiées :
- Paramètres de connexion à des bases de données
- Identifiants de messagerie
- Clés secrètes
- Profils d'utilisateurs
Mentions :
Statut Fuites Infos : Confirmée par l'entreprise