

Les personnes dont le nom et le téléphone ont été notés par un secrétariat téléphonique utilisant Callibri pourraient voir ces informations circuler, parfois avec leur date de naissance. Une base présentée comme issue de Callibri a été diffusée le 10 octobre 2026 sur un forum cybercriminel. Callibri a confirmé le même jour qu'une personne non autorisée avait extrait, par le compte utilisateur de l'un de ses clients, une partie des fiches de contact de ce client. Callibri est un logiciel de gestion des appels, des messages et des agendas destiné aux télésecrétariats, édité par la société Eurice.
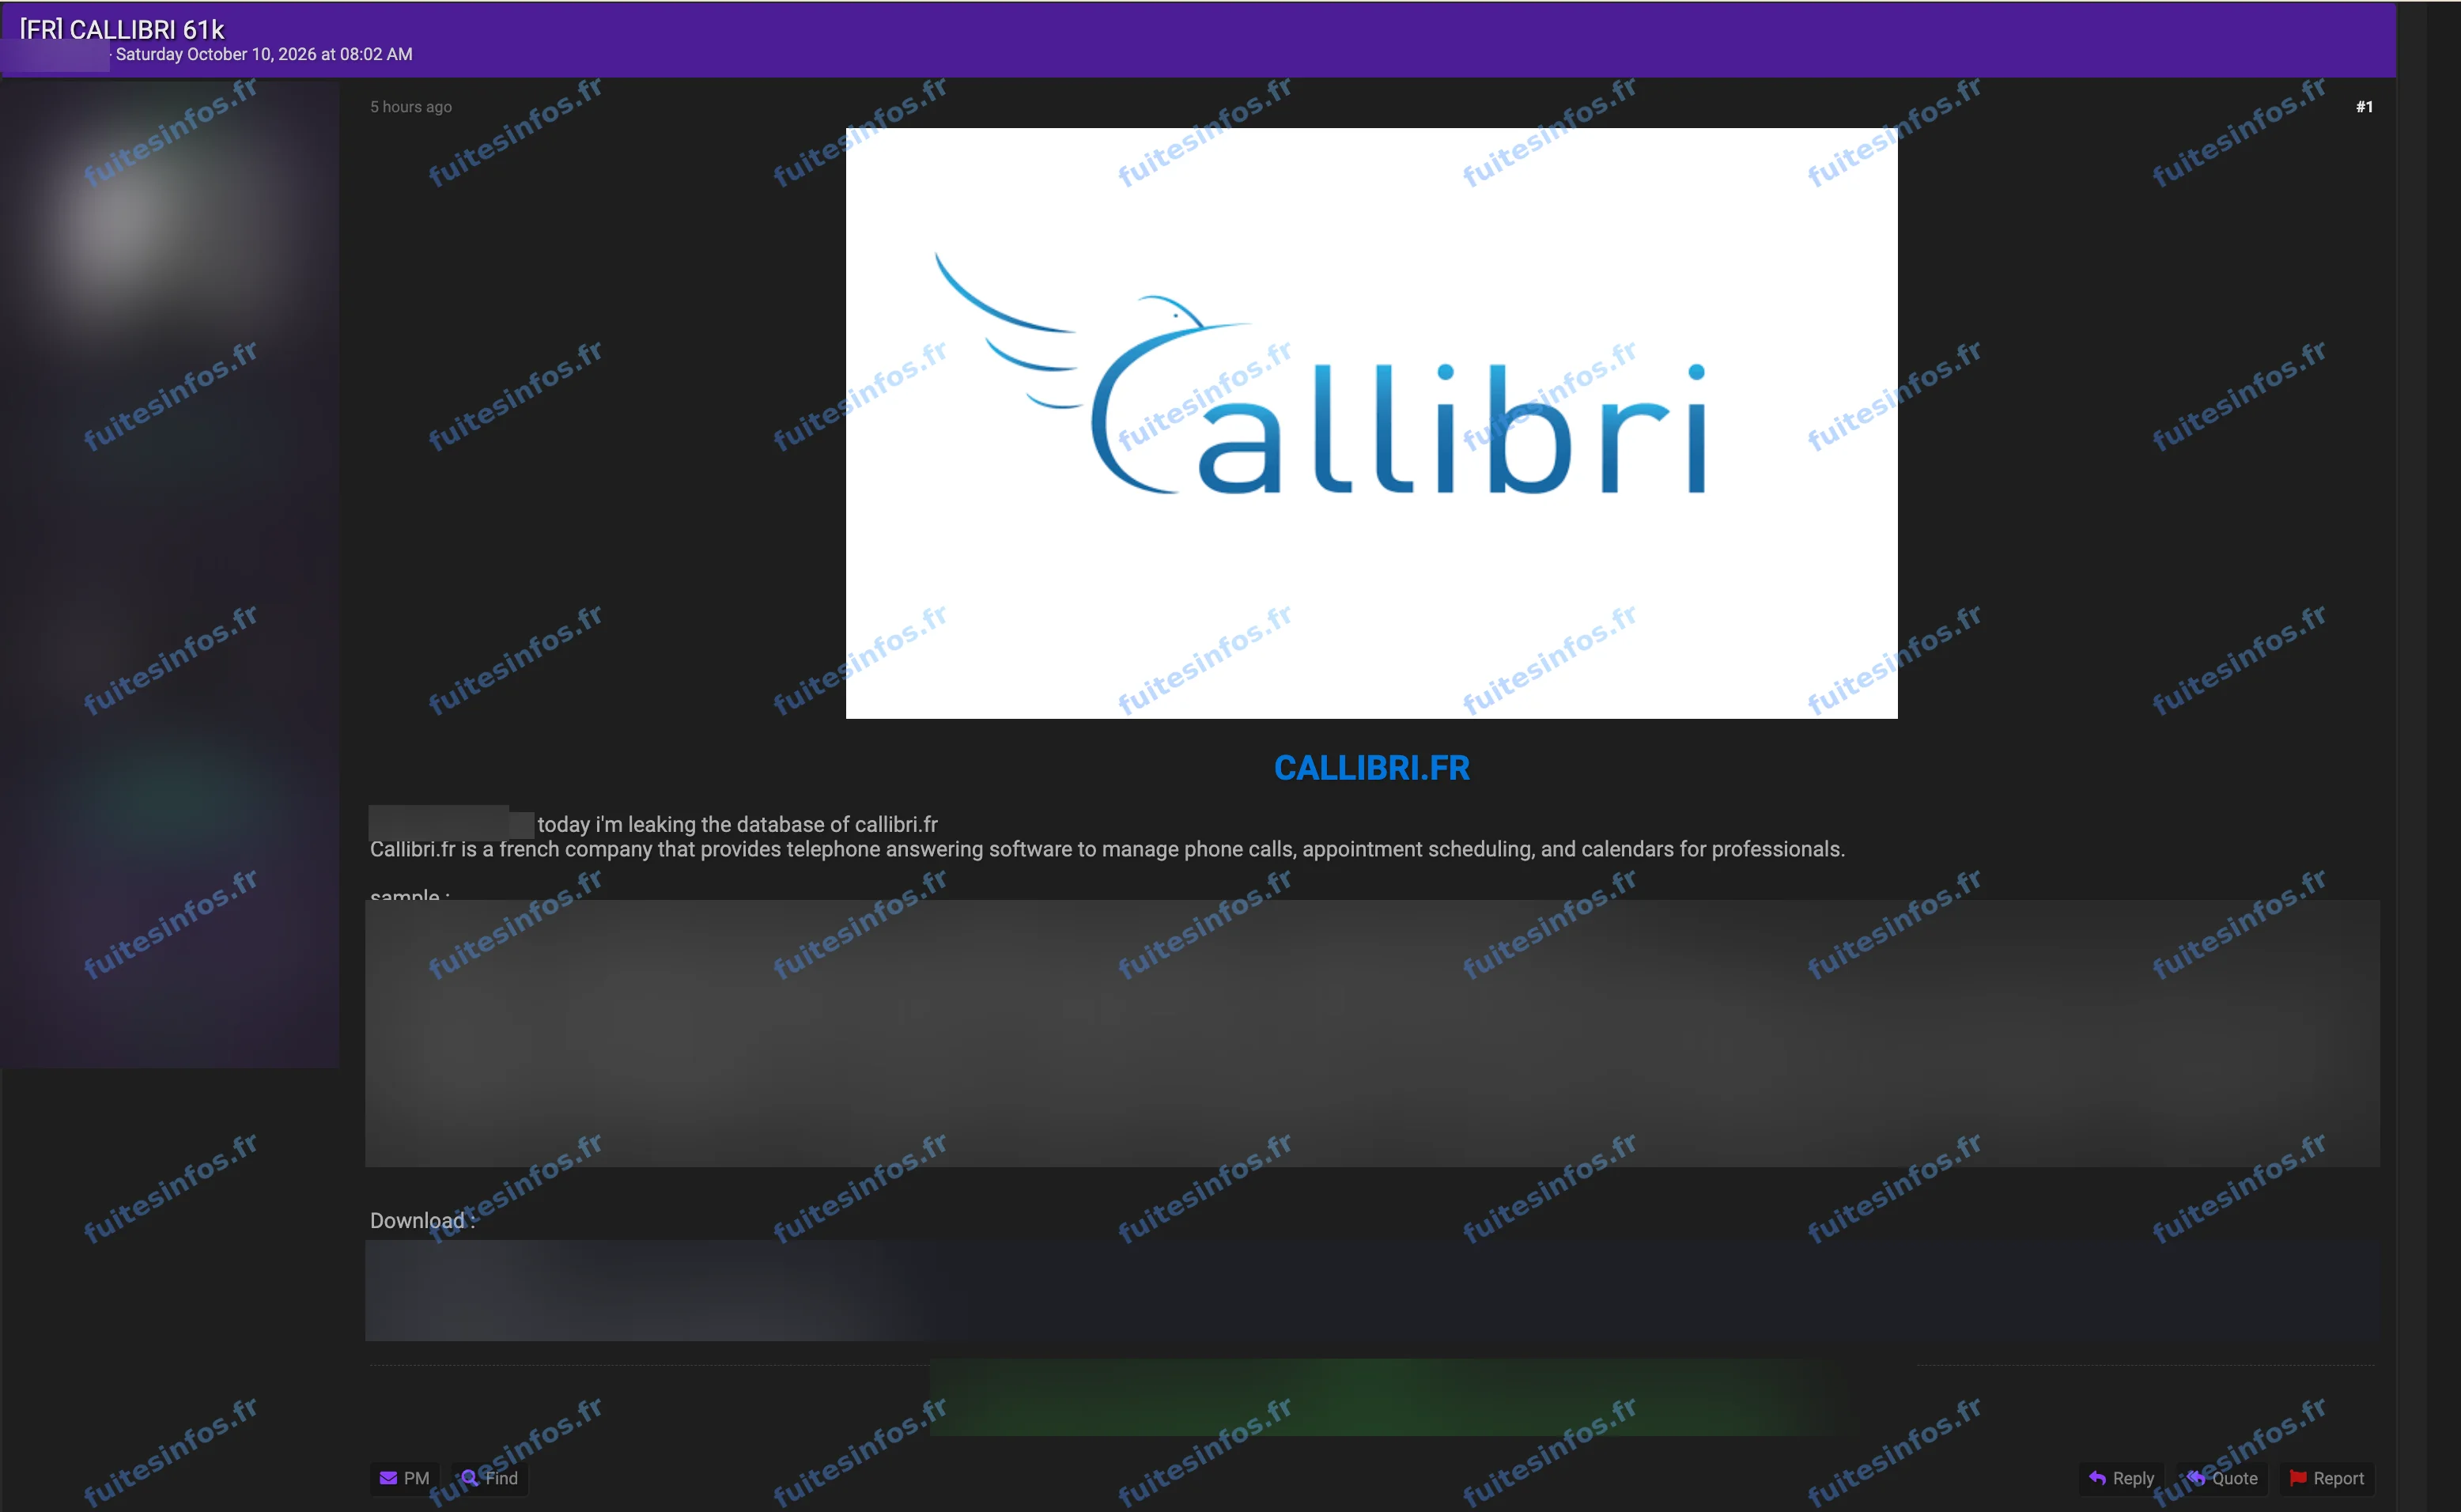
Annonce publiée le 10 octobre 2026 sur un forum cybercriminel.
Ce que contiendrait la base attribuée à Callibri
Le pirate présente le fichier comme une base de données de Callibri, avec la mention « 61k » pour tout volume.
Selon l'analyse de Fuites Infos, le dépôt compte 61 149 fiches de contact réparties en 77 dossiers et porterait sur environ 52 400 personnes distinctes. Les fiches associent le nom, le prénom et un numéro de téléphone. Un quart d'entre elles portent une date de naissance. L'adresse postale et l'adresse e-mail sont plus rares.
Plus de 4 000 fiches portent la date de naissance d'un mineur. Une centaine de notes de secrétariat mentionnent une maladie ou des soins. Les adresses renseignées se situent surtout dans la Vienne et dans plusieurs départements du Sud-Ouest. Cinquante dossiers s'arrêtent à 1 000 contacts exactement, ce qui laisse penser que l'extraction est incomplète. Aucun mot de passe ni donnée bancaire n'y a été relevé.
Quelle installation de Callibri serait concernée
Le logiciel peut être hébergé par l'éditeur ou installé chez ses clients. L'annonce ne permet donc pas de dire quelle installation est concernée ni qui l'exploite. Un lien de téléchargement accompagnerait l'annonce.
Pour les personnes fichées, le danger tient au croisement des informations : un appel ou un SMS citant le bon nom et la bonne date de naissance, au nom d'un secrétariat que la personne a réellement contacté, inspire confiance. La présence d'enfants et de notes évoquant des soins rend cette exposition plus délicate encore.
Ce que répond Callibri
Dans un message publié le 10 octobre 2026 à l'intention de ses clients, Callibri indique, en citant un site internet traitant des attaques informatiques, que l'accès aux données de l'un des clients des télésecrétariats qu'il équipe aurait fait l'objet d'une intrusion. Selon ce message, 61 000 données de contacts auraient été dérobées.
L'éditeur affirme que son infrastructure individualisée empêche l'extraction complète des données et dit traiter l'information en priorité. Il recommande à ses clients de demander aux leurs de renforcer leur mot de passe et d'activer l'authentification à deux facteurs.
Dans un courriel adressé à ses clients le même jour, Callibri a confirmé l'incident. Selon l'éditeur, une personne non autorisée a accédé au compte utilisateur de l'un de ses clients avec l'identifiant et le mot de passe de ce compte, qui n'avait pas de double authentification. Cet accès lui a permis d'extraire une partie des fiches de contact de ce client, et de lui seul. Callibri écrit que son infrastructure n'a pas été piratée et que les données extraites ne comportent aucune donnée médicale ni bancaire. L'éditeur ne nomme pas le client concerné et ne donne aucun volume. Il ne dit pas si le fichier diffusé correspond à l'extraction qu'il décrit.
Détails techniques :
- Volume annoncé : mention « 61k »
- 61 149 fiches de contact réparties en 77 dossiers
- Environ 52 400 personnes distinctes
- Plus de 4 000 fiches portant la date de naissance d'un mineur
- Cinquante dossiers limités à 1 000 contacts exactement
Données concernées :
- Nom et prénom
- Numéros de téléphone
- Date de naissance (un quart des fiches)
- Adresse postale, code postal et ville (plus rare)
- Adresse e-mail (rare)
- Société ou organisme du contact
- Notes de secrétariat, dont certaines mentionnent une maladie ou des soins
- Fiches de mineurs
Mentions :
Statut Fuites Infos : Confirmée