

Swedish Fit (La Gym Suédoise) a confirmé à ses clients qu'une personne malveillante avait accédé à son outil de gestion interne et copié des informations liées à leurs comptes. L'enseigne situe l'intrusion entre le 7 et le 8 octobre 2026. Le 8 octobre, une base présentée comme son fichier clients avait été mise en vente sur un forum cybercriminel. L'annonce évoque 253 155 comptes clients et 253 104 photos de profil, un volume que l'enseigne ne confirme pas.
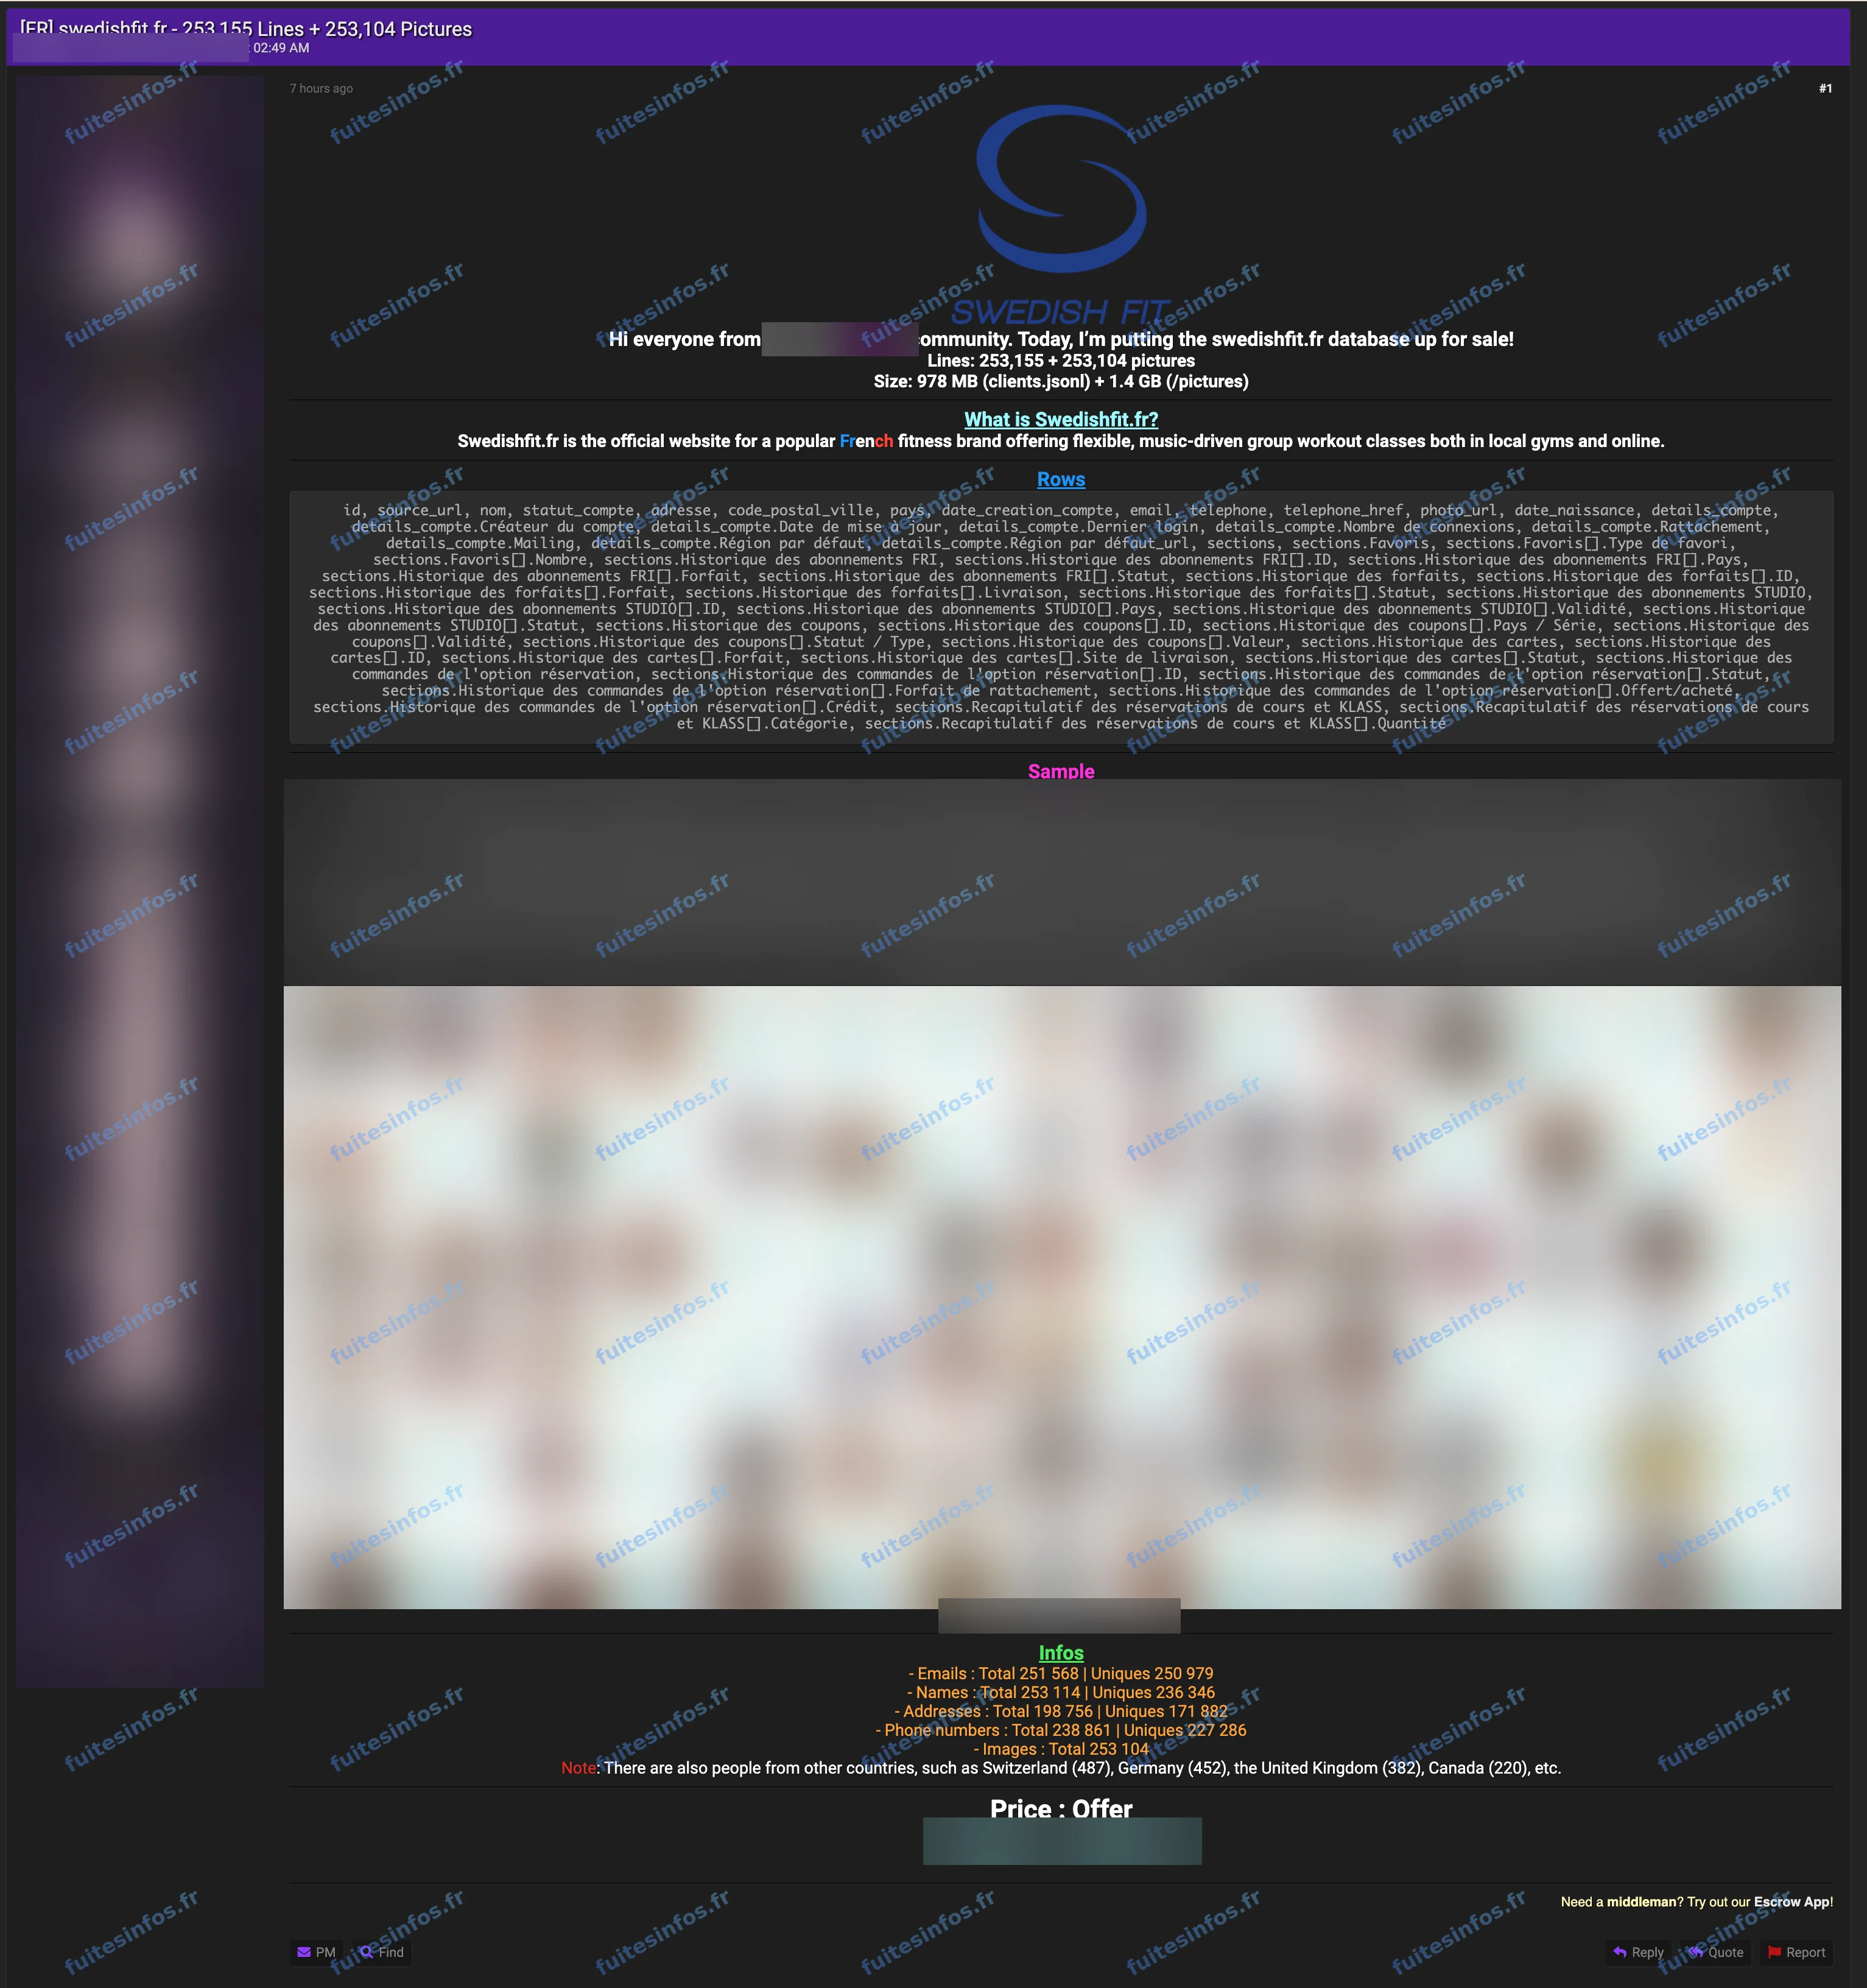
Annonce publiée le 8 octobre 2026 sur un forum cybercriminel.
Swedish Fit, des cours collectifs de fitness en musique
Swedish Fit est une enseigne parisienne de cours collectifs de fitness en musique. Elle annonce sur son site plus de 80 lieux et propose aussi des cours en ligne. Ses clients sont des particuliers qui réservent des cours, achètent des forfaits ou souscrivent un abonnement.
Ce que Swedish Fit a reconnu
Dans un avis adressé à ses clients, rapporté par la presse, Swedish Fit explique que des identifiants compromis ont servi à entrer dans son outil de gestion interne. Selon l'enseigne, les informations copiées comprennent le nom, l'adresse e-mail, le numéro de téléphone et la date de naissance des clients. Elles comprennent aussi l'adresse postale pour une partie des comptes et la photo de profil lorsqu'elle a été ajoutée. S'y ajoutent l'historique des abonnements, des forfaits et des réservations, les cartes de membre et les bons de réduction. Toujours selon l'enseigne, aucune donnée bancaire ni de paiement ne figure parmi les informations copiées.
Swedish Fit indique avoir bloqué l'accès utilisé, notifié la CNIL et déposé plainte. D'après le texte rapporté, l'avis n'indique pas le nombre de clients concernés et ne mentionne pas la mise en vente. Il prévient que les données pourraient être diffusées ou revendues.
Ce que montre l'échantillon
Le vendeur a publié un échantillon de 1 500 fiches. Après analyse de cet échantillon par Fuites Infos, les fiches reproduisent des pages de l'interface d'administration de l'enseigne et concernent des clients particuliers, en très grande majorité domiciliés en France. Les comptes les plus récents y ont été créés le 7 octobre 2026, la veille de la publication. L'échantillon ne contient ni mot de passe ni moyen de paiement. Les catégories qu'il contient recoupent celles que décrit l'enseigne.
Pourquoi ces informations sont sensibles
Un nom, une date de naissance et une adresse postale réunis dans une même fiche suffisent à se faire passer pour quelqu'un auprès d'un service ou d'une administration. La photo de profil, associée à ces informations, rend le client reconnaissable et donne plus de crédit à une usurpation.
L'historique d'abonnement et de réservation permet de rédiger des messages très convaincants au nom de Swedish Fit : un faux renouvellement d'abonnement, un faux remboursement de séance ou une fausse offre sur un forfait, envoyés à quelqu'un dont on connaît déjà les habitudes de cours. Ce type de message sert à obtenir un paiement ou des informations bancaires que le fichier, lui, ne contient pas. Swedish Fit met d'ailleurs ses clients en garde contre l'hameçonnage par courriel, SMS ou téléphone.
Données concernées :
- Nom complet et date de naissance
- Adresse e-mail et numéro de téléphone
- Adresse postale, code postal, ville et pays
- Photo de profil
- Identifiant interne et fiche client
- Abonnements, forfaits, coupons et avoirs avec leur montant
- Historique de réservation de cours
Mentions :
Statut Fuites Infos : Confirmée