

Mise à jour du 6 octobre 2026. Dans une réponse écrite adressée à Fuites Infos, la direction d'Ouverture Fine (OFC) indique que les données mises en vente le 5 octobre 2026 sont issues d'une attaque subie en 2024. Il s'agit donc d'une remise en vente d'une ancienne base, et l'incident avait déjà été signalé à l'époque.
Les clients de la boutique en ligne d'Ouverture Fine sont visés par cette remise en vente. Un acteur propose sur un forum cybercriminel des données qu'il attribue au site ouverture-fine.com, annoncées à 60 000 enregistrements.
Ce que déclare Ouverture Fine
L'entreprise indique ne plus utiliser la plateforme de boutique PrestaShop depuis cette attaque, et avoir changé l'intégralité de son système. Elle précise avoir notifié la CNIL le 10 septembre 2024. Elle indique avoir informé l'ensemble de ses clients par e-mail et sur ses réseaux sociaux, dès que l'ANSSI a confirmé la fuite. Elle précise que tous les clients ont été déconnectés et ont dû recréer un mot de passe renforcé.
L'entreprise estime ces données peu sensibles. Selon elle, la présence des forces de l'ordre parmi sa clientèle n'est pas un secret, et les adresses enregistrées sont des casernes ou des adresses fictives. Elle ne commente pas le volume annoncé, qui reste à établir.
Qui est concerné chez Ouverture Fine
Ouverture Fine (OFC) est une entreprise lyonnaise qui conçoit, vend et enseigne le matériel d'ouverture destiné aux serruriers, aux forces d'intervention et aux entreprises. Elle commercialise ce matériel en ligne, sur le site ouverture-fine.com.
Les personnes concernées sont les clients de l'ancienne boutique en ligne. L'annonce ne précise pas si les 60 000 enregistrements correspondent à des clients ou à de simples lignes : le nombre réel de personnes touchées n'est pas connu. Selon le vendeur, le lot contiendrait les comptes clients du site, avec leur adresse e-mail et leur mot de passe sous une forme protégée, ainsi que les adresses de livraison.
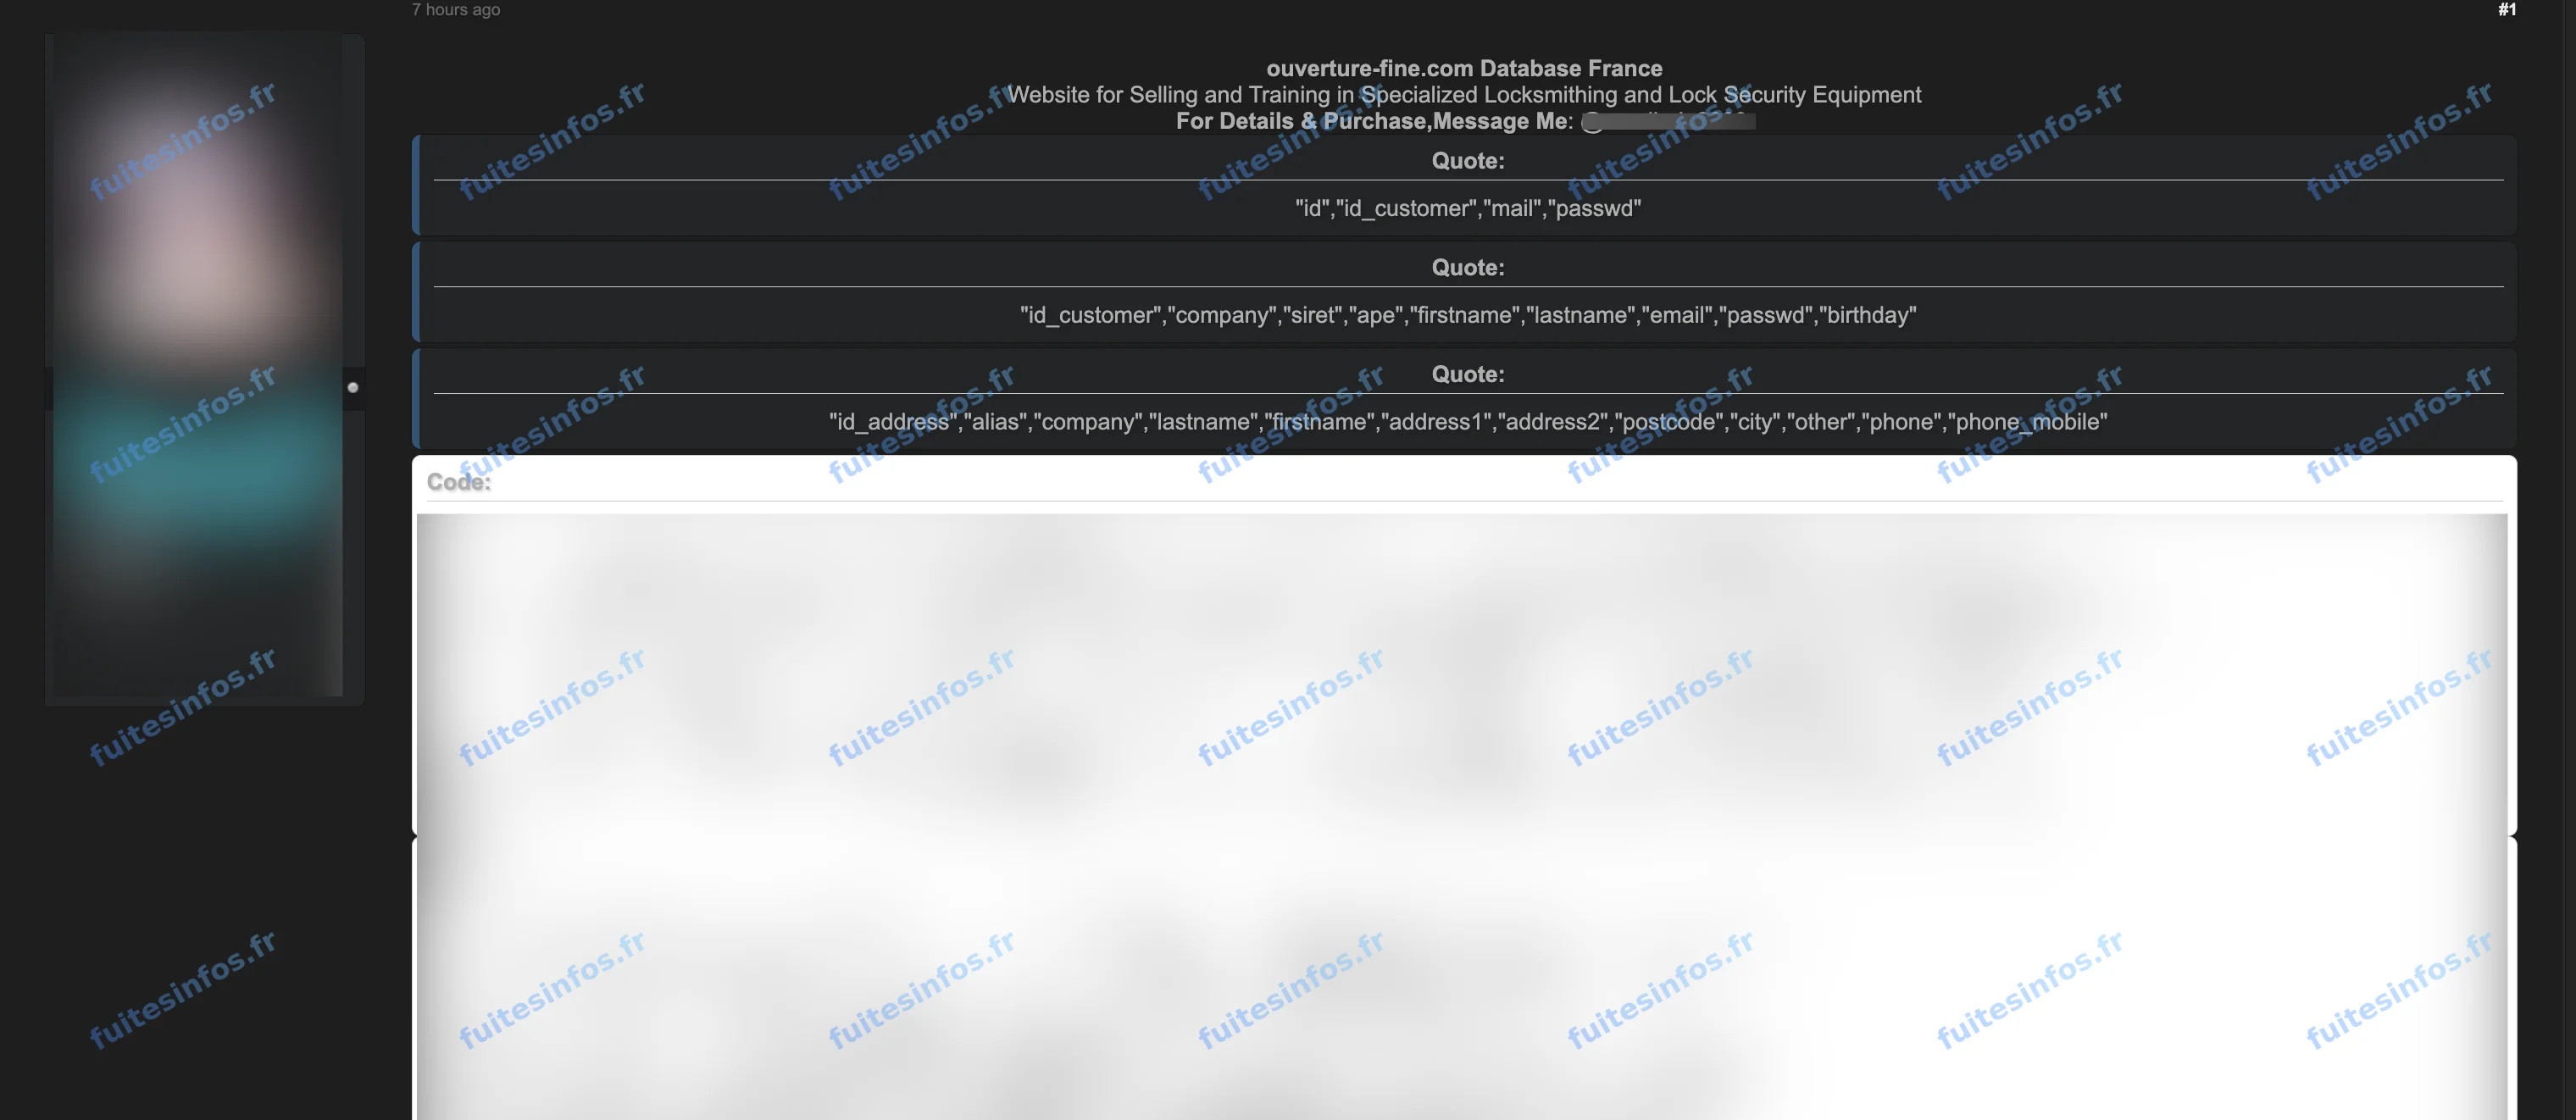
Mise en vente publiée le 5 octobre 2026 sur un forum cybercriminel.
Ce que contient l'extrait publié
Selon l'analyse de Fuites Infos, l'extrait publié avec l'annonce porte sur des clients particuliers. Il réunit leur nom, leur adresse e-mail, leur date de naissance et leur mot de passe sous une forme protégée, ainsi que des adresses postales et des numéros de téléphone. Sa structure est celle d'une boutique en ligne, ce qui concorde avec l'ancienne boutique décrite par l'entreprise. L'une des adresses se situe en Belgique.
Ce qu'il faut retenir
Selon l'entreprise, les mots de passe du site ont été renouvelés après l'attaque : l'ancien mot de passe ne donne plus accès au compte chez Ouverture Fine. Le risque porte sur sa réutilisation ailleurs. Un client qui utilisait le même mot de passe sur d'autres services a intérêt à le changer partout où il sert encore.
Réunis, le nom, la date de naissance, l'adresse postale, le téléphone et l'e-mail d'une même personne facilitent aussi les arnaques crédibles. Un message se présentant comme venant de la boutique, ou d'un fournisseur de matériel de serrurerie, pourrait s'appuyer sur ces informations pour tromper ses clients.
Détails techniques :
- Données issues d'une attaque de 2024, selon l'entreprise
- CNIL notifiée le 10 septembre 2024, selon l'entreprise
- 60 000 enregistrements annoncés, sans précision sur leur nature
- Comptes clients avec adresse e-mail et mot de passe haché, selon l'annonce
- Extrait publié portant sur des clients particuliers, dont une adresse en Belgique
Données concernées :
- Nom complet
- Adresse e-mail
- Date de naissance
- Mot de passe haché
- Adresse postale, code postal et ville
- Numéro de téléphone
- Identifiants internes et fiches clients
Mentions :
Statut Fuites Infos : Confirmée par l'entreprise