

Environ 1 200 personnes ayant récemment fait une démarche liée au permis de chasser sont concernées par un accès non autorisé à leurs données personnelles, selon l'Office français de la biodiversité (OFB). L'établissement a reconnu le 5 octobre 2026 un incident de sécurité sur son application Permis de chasser, identifié le 4 octobre. Le même jour, un groupe de pirates avait affirmé sur un réseau social et sur une messagerie détenir environ 165 000 lignes de données de l'OFB.
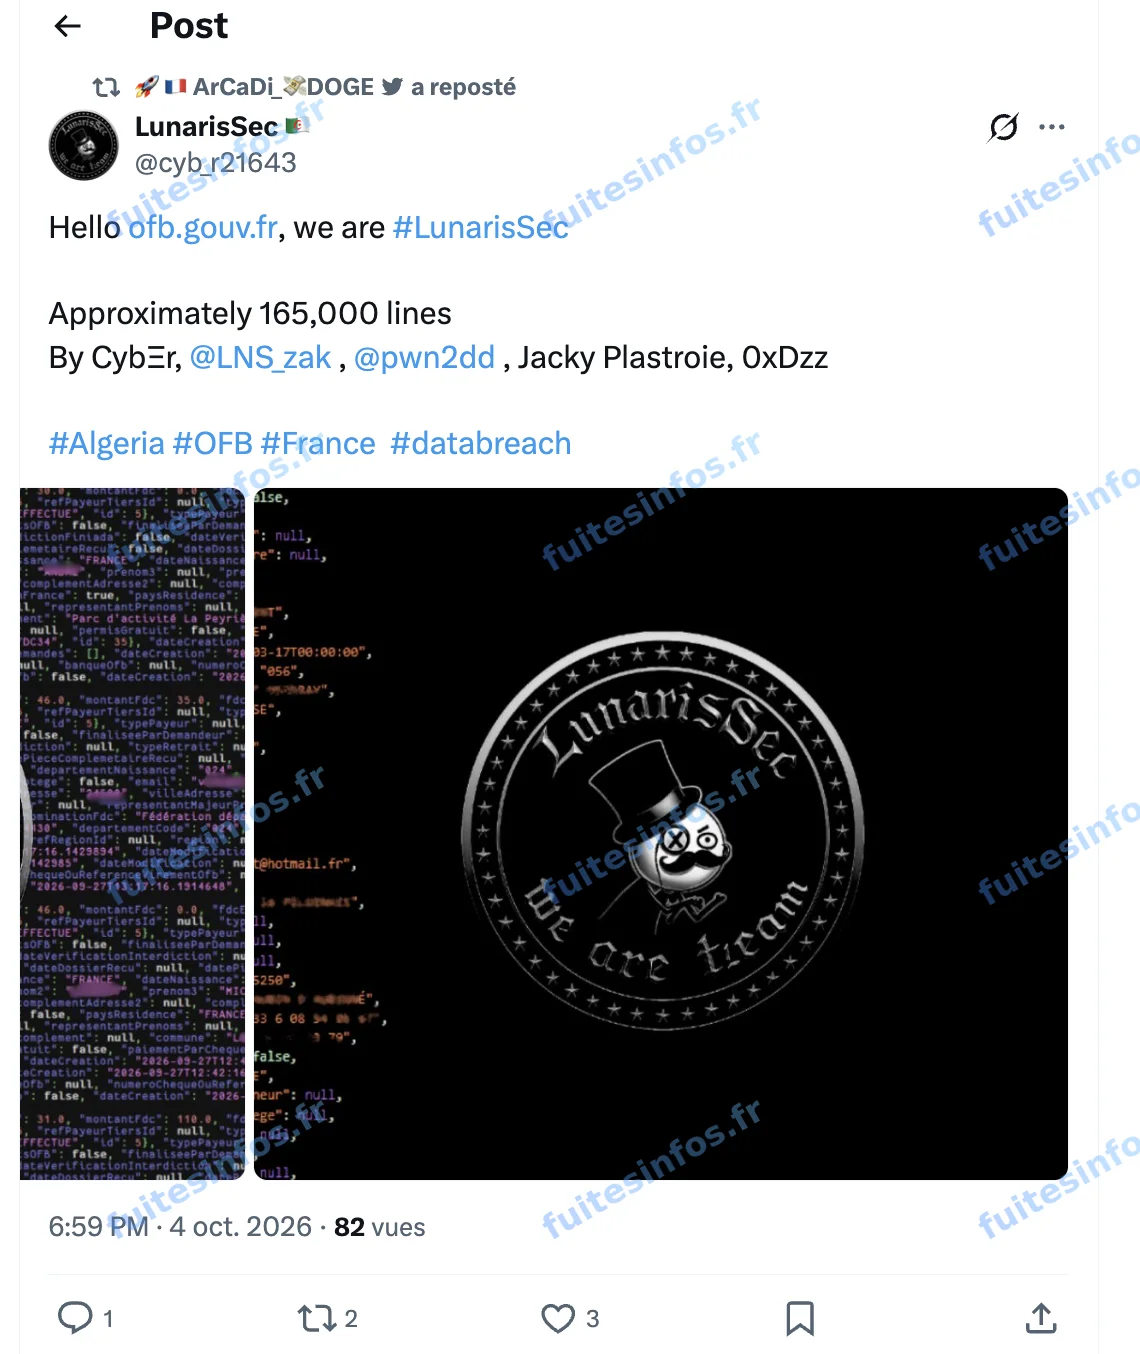
Revendication publiée le 4 octobre 2026.
Ce que l'OFB a reconnu
L'Office français de la biodiversité est l'établissement public de l'État qui organise notamment l'examen du permis de chasser et sa délivrance, en lien avec les fédérations départementales des chasseurs. Selon l'OFB, l'attaque a entraîné un accès non autorisé aux données personnelles de personnes ayant récemment utilisé l'application pour s'inscrire à l'examen du permis de chasser ou demander un duplicata.
L'établissement évalue le nombre de personnes concernées à environ 1 200. Il indique les avoir informées par courriel. L'OFB précise qu'aucune donnée relative à la santé, au compte bancaire ou à la détention d'arme n'est concernée. L'accès au service a été suspendu le temps de le sécuriser, et l'OFB indique que les autorités compétentes seront informées.
Un écart avec le volume revendiqué
Le groupe annonçait environ 165 000 lignes de dossiers. Ce volume reste non vérifié, et il s'exprime en lignes, pas en nombre de personnes. L'OFB ne mentionne ni la revendication ni ce volume. L'incident qu'il reconnaît porte toutefois sur la même application et a été identifié le jour même de la revendication. Aucune mise en vente ni mise à disposition du fichier n'a été annoncée.
Ce que contiendraient les dossiers
Les extraits diffusés par le groupe pour appuyer ses dires montrent des dossiers de demandeurs du permis de chasser. Côté identité, chaque dossier comporterait le nom, les prénoms, la date et le lieu de naissance ainsi que la nationalité du demandeur. Côté coordonnées, il donnerait son adresse postale, son adresse e-mail et ses numéros de téléphone. S'y ajouteraient la fédération départementale des chasseurs de rattachement, le montant des droits et la façon dont ils ont été réglés. Les dates visibles dans ces extraits remontent à fin septembre 2026, quelques jours avant l'incident.
Les risques pour les demandeurs
Ces informations suffisent à composer un faux message très crédible au nom de l'OFB ou d'une fédération : un courriel ou un SMS qui s'adresse au demandeur par son nom, cite sa fédération et le montant de ses droits, puis réclame un paiement complémentaire ou une pièce manquante. L'OFB appelle les usagers à se méfier de tout courriel, SMS ou appel inhabituel faisant référence au permis de chasser ou demandant des informations personnelles ou bancaires, et à ne rien communiquer quand l'origine de la demande ne peut pas être vérifiée.
L'état civil complet, lieu de naissance compris, se prête aussi à des tentatives d'usurpation d'identité. Enfin, ces dossiers associent une adresse de domicile à des personnes qui pratiquent la chasse ou s'apprêtent à la pratiquer.
En janvier 2026, l'OFB avait déjà informé les usagers de l'application du permis de chasser d'une précédente cyberattaque. Aucun élément public ne relie les deux incidents.
Détails techniques :
- Environ 1 200 personnes concernées selon l'OFB
- Environ 165 000 lignes annoncées par le groupe
- Incident identifié le 4 octobre 2026 et rendu public par l'OFB le 5 octobre 2026
- Dates les plus récentes visibles dans les extraits : fin septembre 2026
Données concernées :
- Civilité, nom et prénoms
- Date et lieu de naissance, nationalité
- Adresse postale, code postal, ville et pays
- Adresse e-mail et numéros de téléphone
- Identifiants internes de dossier
- Données de candidature au permis de chasser
- Montant et mode de paiement des droits
Mentions :
Statut Fuites Infos : Confirmée par l'entreprise