

Les patients d’Orkyn sont concernés par une fuite de données après une cyberattaque détectée le 19 septembre 2026. Le prestataire de santé à domicile du groupe Air Liquide a informé ses patients par courriel et suspendu l’accès à son espace patient en ligne.
Le 1er octobre 2026, un fichier présenté comme celui des patients d’Orkyn, annoncé à environ 18 000 fiches, a été proposé sur un forum cybercriminel. Selon l'analyse de Fuites Infos, il recenserait de l’ordre de 18 700 patients répartis dans toute la France métropolitaine. Orkyn, de son côté, n’a communiqué aucun nombre de personnes concernées.
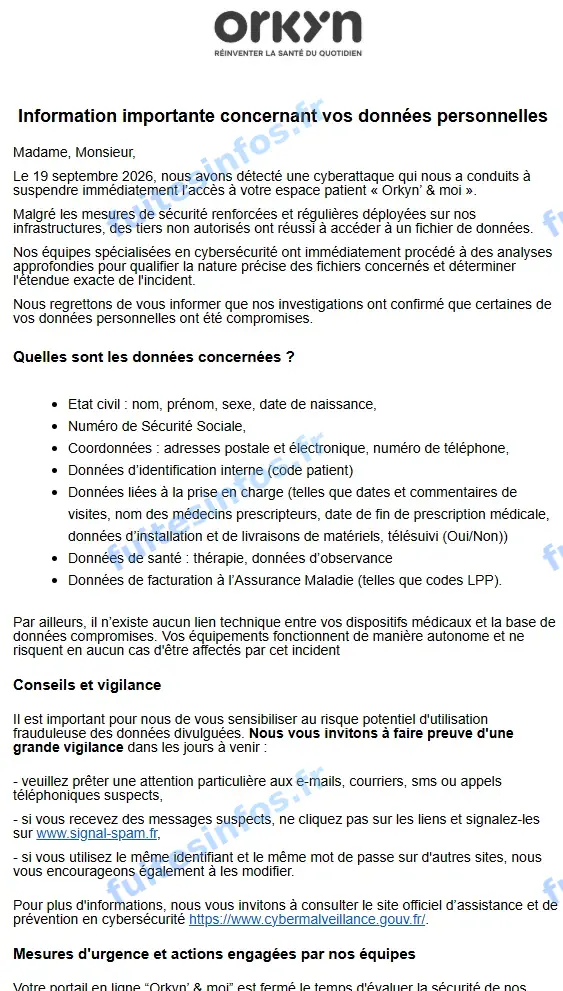
Ce qu’Orkyn a déclaré à ses patients
Selon Orkyn, des tiers non autorisés ont accédé à un fichier de données, et ses investigations ont confirmé la compromission de données personnelles de patients. D’après le courriel, sont concernés l’identité et les coordonnées des patients, leur numéro de sécurité sociale et leur code patient.
Le périmètre déclaré comprend aussi le suivi de la prise en charge (visites, médecins prescripteurs, livraisons de matériel), des données de santé comme la thérapie et l’observance, et la facturation à l’Assurance Maladie. L’entreprise précise qu’il n’existe aucun lien technique entre les dispositifs médicaux des patients et la base compromise.
Ce que contiendrait le fichier mis en vente
Le fichier donnerait pour chaque patient son nom, son numéro de sécurité sociale, sa date de naissance, son code postal et son numéro de téléphone. Il donnerait aussi le nom du médecin rattaché au patient, son numéro RPPS et son adresse électronique. Une petite partie des fiches comporterait des données de suivi médical liées au traitement de l’apnée du sommeil.
Les fiches auraient été collectées fin août 2026, soit plus de trois semaines avant la détection annoncée par Orkyn. Le fichier ne contiendrait en revanche ni adresse postale complète, ni adresse électronique des patients, ni données de facturation : il serait plus étroit que le périmètre notifié, mais exposerait les coordonnées des médecins, qu’Orkyn ne mentionnait pas.
Orkyn n’a pas établi publiquement de lien entre ce fichier et l’incident qu’elle a notifié.
Les risques pour les patients et les médecins
Le numéro de sécurité sociale associé au nom, à la date de naissance et au téléphone permet des démarches frauduleuses au nom des patients. Le nom du médecin et le contexte de soins à domicile donnent aussi un prétexte crédible à de faux appels se réclamant du prestataire, de la caisse ou d’un service de renouvellement de matériel. Une part importante des patients figurant dans le fichier serait âgée.
Les médecins rattachés peuvent de leur côté recevoir des messages se présentant comme venant du prestataire. Orkyn appelle ses patients à la vigilance face aux courriels, SMS, courriers et appels suspects.
Le 19 septembre 2026 également, VitalAire, autre prestataire de santé à domicile du groupe Air Liquide, a détecté une cyberattaque visant ses extranets. Aucun lien entre les deux incidents n’a été établi publiquement.
Données concernées :
- Nom complet
- Civilité
- Date de naissance
- Âge
- Numéro de sécurité sociale
- Adresse postale
- Code postal
- Adresse email
- Numéro de téléphone
- Identifiant interne
- Identifiant professionnel de santé (RPPS)
- Rendez-vous
- Données de santé
- Données de mineurs
- Données professionnelles
- Champs libres
Mentions :
Statut Fuites Infos : Confirmée